Analyse · sicherheit
Trezor Hardware Wallet: Sind Gerät und Coins nach dem Leck sicher?
Trezor sagt, eigene Systeme seien nicht kompromittiert und Backups, PINs und Passphrasen nicht betroffen. Das Risiko bleibt: Betrüger könnten die Adressdaten nutzen.
Phil6 Min. LesezeitAktualisiert 17.11.2026
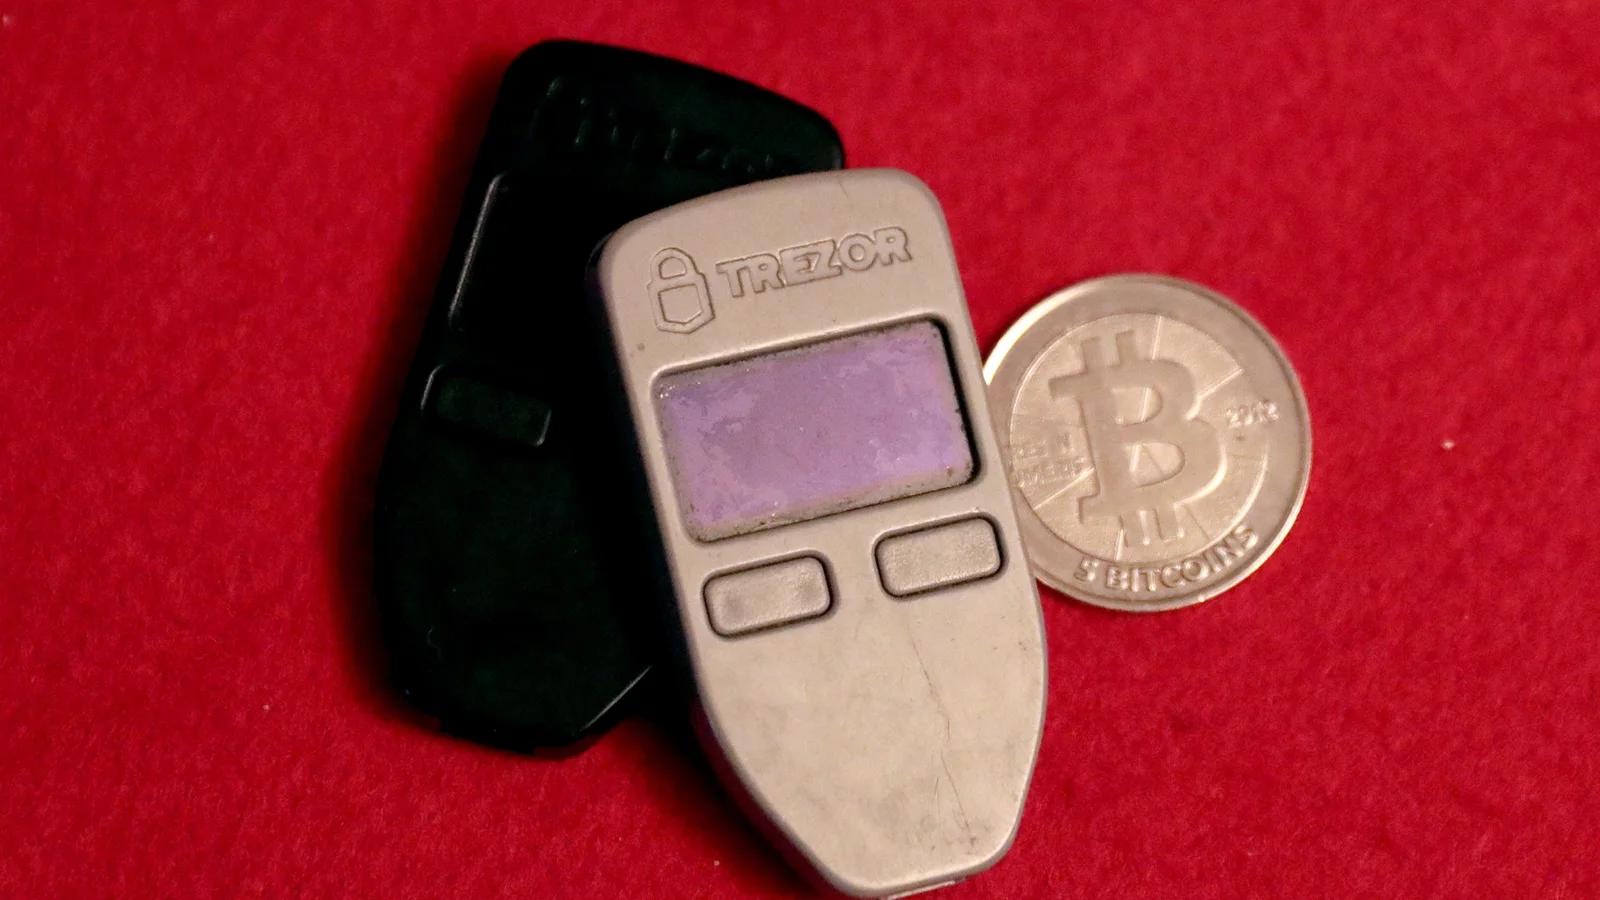
Wer zwischen dem 9. August und dem 7. November 2026 eine Trezor Hardware Wallet bestellt hat, sollte unerwartete Anrufe, Briefe und Nachrichten zur Bestellung als verdächtig behandeln. Ein Datenabfluss beim Versandpartner Skladon betrifft rund 27.000 Bestellungen aus diesem Zeitraum, schreibt Trezor in seiner Mitteilung vom 16. November 2026. Betroffen sind Name, Adresse und Telefonnummer, dazu Produkt und Preis. Betrüger können dir also echte Bestelldetails nennen.
Das Wichtigste in Kürze
- Beim Versandpartner Skladon sind Name, Adresse, Telefonnummer und E-Mail zu rund 27.000 Trezor-Bestellungen vom 9. August bis 7. November 2026 betroffen.
- Unerwartete Kontakte zur Bestellung behandelst du als verdächtig, Trezor erreichst du nur über trezor.io/support.
- Seit dem 16. November 2026 bietet Trezor in 18 europäischen Ländern anonyme Abholung an, die Aufbewahrungsfrist für Bestelldaten soll von 90 auf 45 Tage sinken.
Für die Geräte gibt Trezor Entwarnung: Sie seien sicher. Zugleich warnt der Hersteller vor Betrügern, die die Daten nutzen könnten, und mahnt zur Vorsicht bei deiner physischen Sicherheit. Unerwartete Kontakte zur Bestellung behandelst du deshalb als verdächtig und erreichst Trezor nur über trezor.io/support.
Hast du zwischen 9. August und 7. November bestellt? So prüfst du, ob du betroffen bist
Skladon verschickt als Versandpartner Bestellungen für Trezor. Nach Trezors Darstellung meldete Skladon am 15. November 2026 einen unbefugten Zugriff auf eigene Systeme mit Versanddaten von Trezor-Kunden; der Abfluss selbst geschah schon am 7. November. Wie der Angreifer hineingelangte, ist bis zum 17. November 2026 nicht offengelegt, die Untersuchung läuft laut Trezor.
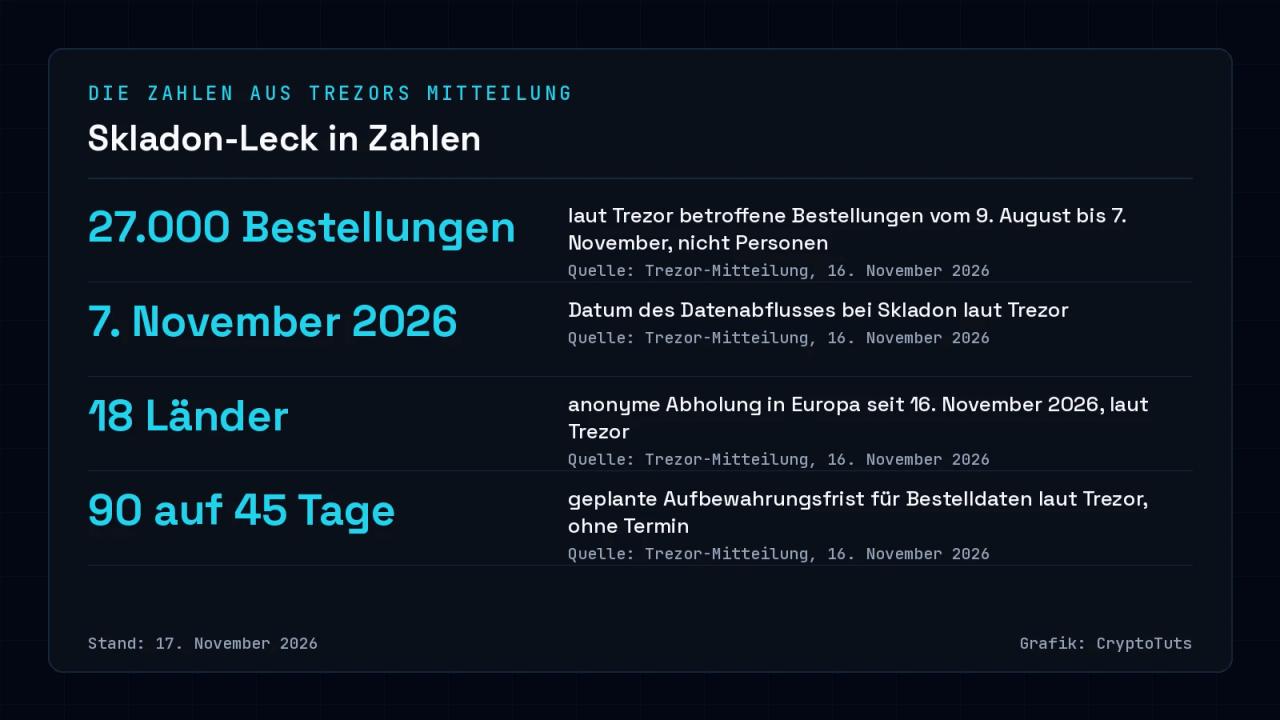
Betroffen sind sieben Angaben: vollständiger Name, Telefonnummer, Lieferadresse, E-Mail-Adresse, Bestelldatum, Produktname und Preis. Trezor geht davon aus, dass der Angreifer diese Daten exportiert, also aus dem System heruntergeladen hat. Die rund 27.000 zählen Bestellungen, nicht Personen.
Ob deine Bestellung dazugehört, macht Trezor an der Benachrichtigungs-E-Mail und an deinem Bestelldatum fest. Für Bestellungen vom 9. bis 14. August 2026 gilt eine Ausnahme: Einige dieser Käufer können betroffen sein, bekommen aber keine E-Mail, weil ihre Daten bei Trezor bereits anonymisiert waren. Diese Gruppe informiert Trezor über X und den eigenen Blog. Daraus ergeben sich drei Fälle:
- Du hast die E-Mail bekommen und im Zeitraum bestellt, etwa am 20. August: Deine Bestelldaten gehören zum Vorfall.
- Du hast die E-Mail bekommen, aber nach dem 7. November bestellt, etwa am 10. November: Der Vorfall betrifft dich nach Trezors Regel nicht.
- Du hast keine E-Mail, aber vom 9. bis 14. August bestellt, etwa am 11. August: Rechne trotzdem damit, betroffen zu sein.
Passt keiner der drei Fälle zu dir, hat Trezor keinen Hinweis darauf, dass deine Daten dabei sind.
Für Käufer in den USA berichtet Decrypt, Trezor zufolge liefere Skladon nicht in die USA. US-Käufer seien daher nicht betroffen.
Was du jetzt tun solltest, wenn dich jemand zu deiner Bestellung kontaktiert
Trezor zufolge haben einige Kunden bereits Betrugsanrufe gemeldet. Für alle Käufer im Zeitraum empfiehlt der Hersteller fünf Schritte:
- Behandle unerwartete Anrufe, Nachrichten, E-Mails oder Briefe zu deiner Bestellung als verdächtig, auch wenn Produkt und Preis stimmen.
- Erreiche Trezor nur über trezor.io/support, nie über Links, QR-Codes oder Telefonnummern aus der Nachricht.
- Gib dein Wallet-Backup, also die Wiederherstellungswörter, mit denen sich dein Guthaben auf jedem Gerät öffnen lässt, nie weiter und tippe es nur auf deinem Trezor-Gerät ein.
- Halte den Kreis klein, der von deinem Kryptobesitz weiß.
- Wende dich bei Drohungen zuerst an die örtliche Polizei.
Trezor ruft nach eigener Angabe nie unaufgefordert an und fragt nie nach dem Wallet-Backup. Wie ein ähnlicher Fall bei einem anderen Hersteller ablief, zeigt unser Artikel zur Phishing-Mail an Foundation-Passport-Kunden.
Warum echte Daten Betrügern helfen, zeigt ein Fall aus dem Frühjahr. Im BSI-Newsletter Einfach Cybersicher vom 6. Mai 2026 heißt es zum Booking-Datenleck, reale Buchungsdaten könnten Phishing-Versuche besonders glaubwürdig wirken lassen. Die Meldung nennt Security Insider als Quelle.
Gerät und Coins sind laut Trezor sicher, deine Adresse ist es nicht
Trezors eigene Systeme seien nicht kompromittiert, schreibt der Hersteller. Wallet-Backups, PINs und Passphrasen seien gar nicht im Spiel, weil weder Trezor noch Skladon sie speichern.
Diese Entwarnung ist eine Selbstauskunft des Herstellers. Dieselbe Mitteilung nennt das Risiko, das bleibt: Betrüger könnten die Daten in Anrufen, Nachrichten, E-Mails oder Briefen nutzen, dazu kommt die physische Sicherheit. Trezors eigene Warnung zielt damit auf den Kontakt zu dir.
Das BSI beschreibt solche Fälle als wiederkehrendes Muster: Immer wieder würden Datenbanken von Diensteanbietern gestohlen, wogegen sich eine einzelne Privatperson kaum absichern könne. Wie andere Anbieter mit abgeflossenen Kundendaten umgehen, zeigen unsere Artikel zum Datenleck bei Coinone und zu den Kundendaten bei Chainalysis.
Trezor gibt an, die Datenschutzbehörde informiert zu haben; welche, sagt das Unternehmen nicht.
Frühere Vorfälle bei Trezor-Dienstleistern messen jeweils etwas anderes
Beim Versandpartner ShipMonk bezifferte Trezor die Betroffenen in seiner Mitteilung zu ShipMonk auf 80.689 Kunden (Stand 4. September 2026). Eine volle Offenlegung im ursprünglichen Vorfall betraf 11.742 Kunden, eine teilweise 1.947. Den Großteil stellten rund 67.000 US-Kunden mit Altdaten aus Bestellungen von November 2019 bis August 2021.
Beim Newsletter-Dienst Brevo ging es laut Trezors Mitteilung zu Brevo um 347.149 E-Mail-Adressen von Abonnenten, exportiert am 9. September 2026 (Stand 17. September 2026). Bei Skladon sind es rund 27.000 Bestellungen. Kunden, E-Mail-Adressen und Bestellungen sind drei Einheiten, jede Zahl beschreibt ihren eigenen Vorfall.
Für Versandpartner gilt nach Trezors Angaben vom August 2026 eine feste Regel: Sie müssen Kundendaten 90 Tage nach Lieferung löschen oder anonymisieren.
Was Trezor ändert und woran du erkennst, ob es reicht
Die wichtigste Änderung betrifft die Lieferadresse. Seit dem 16. November 2026 können Kunden in 18 europäischen Ländern mit anonymer Abholung bestellen, so Trezor. Das Paket geht dann an eine Paketstation oder einen Abholpunkt, Name und Wohnadresse erreichen Trezor gar nicht erst. Ob Deutschland zu den 18 Ländern gehört, klärt erst die Länderliste.
Außerdem will Trezor die Aufbewahrungsfrist, also die Zeit, die Bestelldaten gespeichert bleiben, von 90 auf 45 Tage verkürzen und später weiter senken; einen Termin nennt Trezor dafür nicht. Parallel gibt das Unternehmen an, seine Drittanbieter und deren Sicherheitsanforderungen zu überprüfen.
Wer Gerät und Lieferkette beim Konkurrenten vergleichen will, findet Hintergrund in unserem Artikel dazu, was Ledger bei in Deutschland gekauften Wallets bisher geprüft hat.
Für dich als Käufer zählt bis auf Weiteres eine Regel: Kontakt zu Trezor nur über trezor.io/support, nie über eine Nummer oder einen Link aus einer Nachricht. Ob Trezors Änderungen reichen, erkennst du an drei Dingen: an einer veröffentlichten Länderliste für die anonyme Abholung, an einem Termin für die kürzere Frist und an Updates der Trezor-Mitteilung.
* Werbehinweis: Dieser Artikel enthält eine Partnerbox, die als Werbung gekennzeichnet ist. Über Partnerlinks erhält CryptoTuts möglicherweise eine Provision. Die Aussagen des Artikels bleiben davon unberührt. Mehr erfahren
Quellen
- Trezor Blog: Data breach at Trezor shipping partner, Skladon (16.11.2026) · Trezor
- Trezor Blog: Recent customer data exposed in shipping provider incident (ShipMonk) · Trezor
- Trezor Blog: Security incident at Brevo, our third-party email provider · Trezor
- BSI: Nach Datenleck bei Booking: Vorsicht bei der Urlaubsplanung (Einfach Cybersicher, 06.05.2026) · Bundesamt für Sicherheit in der Informationstechnik
- BSI: Identitätsdiebstahl durch Datenleaks und Doxing · Bundesamt für Sicherheit in der Informationstechnik
- Decrypt: Bitcoin Wallet Maker Trezor Says Customer Data Was Exposed Again · Decrypt
Autor dieses Beitrags

Phil
Gründer & Chefredakteur · Krypto seit 2017
Phil ist Gründer von CryptoTuts und beschäftigt sich seit 2017 mit Bitcoin, Kryptowährungen und Blockchain-Technologie. Er ordnet komplexe Themen verständlich, datenbasiert und ohne leere Versprechen ein.
- XRP und XRPL
- Bitcoin
- Krypto-Steuern
- Börsen-Vergleiche
- On-Chain-Analyse