News · sicherheit
Foundation Passport: Phishing-Mail erhalten, was du jetzt tun musst
Mails mit „Your Passport funds are at risk“ sind laut Foundation Phishing. Keine Links anklicken, die Recovery-Phrase nie eingeben. Wer sie schon getippt hat, zieht laut Blocktrainer um.
Phil4 Min. LesezeitAktualisiert 27.10.2026
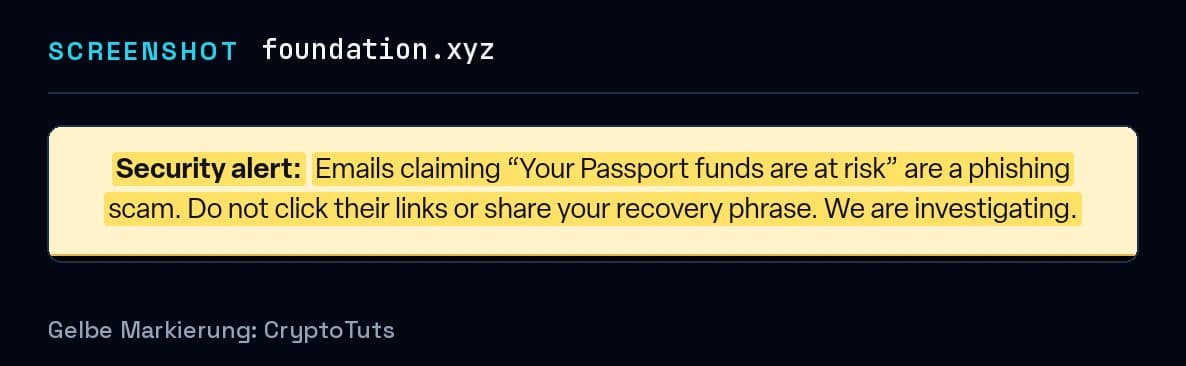
Mails mit der Warnung „Your Passport funds are at risk“ sind Phishing, auch wenn sie scheinbar von einer offiziellen Foundation-Domain kommen. Davor warnt Foundation auf seiner Sicherheitsseite (Stand: 26. Oktober 2026, 09:11 UTC). Gemeldet hatte der Hersteller die gefälschten Mails am selben Tag um 03:47 UTC auf X. Für dich als Passport-Nutzer heißt das: Klick keine Links aus der Mail an und gib nie deine Recovery-Phrase ein.
Das Wichtigste in Kürze
- Die Warnmail ist Phishing: Klick keine Links darin an und gib deine Recovery-Phrase nirgends ein.
- Hast du deine Seed-Wörter schon eingegeben, rät Blocktrainer: Zieh dein Guthaben auf eine neu erstellte Wallet um.
- Den Warnhinweis findest du auf foundation.xyz/security, dort steht auch, dass Foundation den Fall untersucht; tipp die Adresse selbst in den Browser.
Die Mail ist Phishing, auch wenn der Absender echt aussieht
Blocktrainer beschreibt, was in den Mails steht: Ein Zulieferer habe manipulierte Display-Module geliefert. Deshalb seien die Bitcoin auf Passport-Geräten akut gefährdet und würden bereits gestohlen.
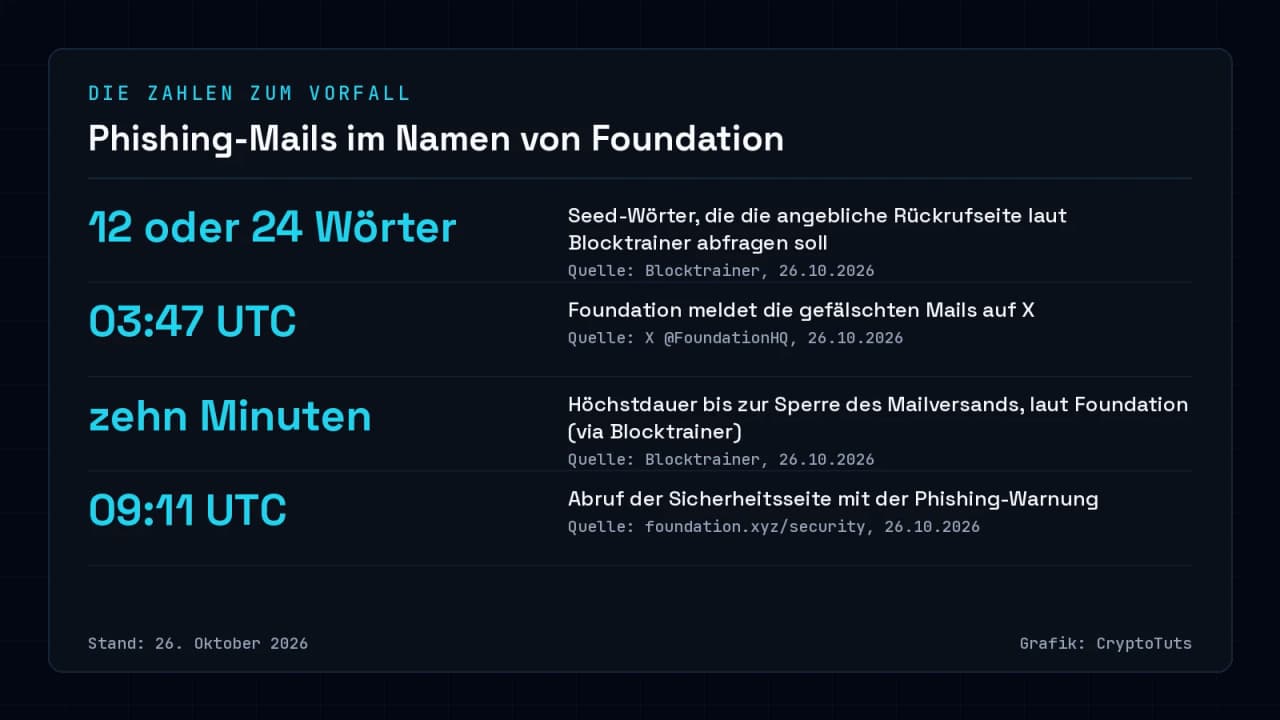
Ein Link in der Mail führt unter Zeitdruck auf eine angebliche Rückrufseite. Dort sollst du deine 12 oder 24 Seed-Wörter eingeben. Den Rückruf gibt es laut Blocktrainer nur in der Mail.
Diese Seed-Wörter sind deine Recovery-Phrase, also die 12 oder 24 Wörter, mit denen sich deine Wallet auf jedem Gerät wiederherstellen lässt. Verlangt eine Seite wegen eines angeblich manipulierten Display-Moduls genau diese Wörter, hast du die Masche vor dir.
Foundation rät, die Links in den Mails nicht anzuklicken und die Recovery-Phrase nicht weiterzugeben. Das gilt auch bei echt wirkendem Absender: Eine offizielle Adresse ist laut Blocktrainer keine Garantie für Echtheit.
Wer seine Seed-Wörter schon eingegeben hat, sollte das Guthaben umziehen
Hast du auf der Rückrufseite schon etwas eingetippt, rät Blocktrainer zu einem klaren Schritt: Betrachte die eingegebenen Wörter als kompromittiert. Übertrag dein Guthaben schnellstmöglich auf eine neu und sicher erstellte Wallet. Wie du eine neue Wallet sauber aufsetzt, zeigt unser Leitfaden Cold Wallet einrichten.
Blocktrainer ordnet ein, der Angriff habe nach bisherigem Kenntnisstand die Unternehmensinfrastruktur von Foundation getroffen, nicht die Sicherheitsarchitektur der Geräte. Nach einer Eingabe auf der Rückrufseite zählt aber die Phrase, nicht das Gerät. Wer deine 12 oder 24 Wörter kennt, kann deine Wallet auf jedem beliebigen Gerät wiederherstellen. Deshalb zieht das Guthaben auf eine neue Wallet mit neuen Wörtern um.
Foundation nennt kompromittierte Cloudflare-Schlüssel, Blocktrainer einen zweiten Zugriffsweg
Auf X sprach Foundation von Spam-Mails, auf der Sicherheitsseite von Phishing. Als Ursache nennt das Unternehmen einen oder mehrere kompromittierte API-Schlüssel bei Cloudflare. Ein API-Schlüssel ist ein digitaler Zugangsschlüssel, mit dem ein Programm einen Dienst wie den Mailversand ohne Login steuern kann.
Blocktrainer beschreibt nach Foundation-Angaben einen zweiten Weg. Angreifer hätten eine Schwachstelle in einer selbst gehosteten Anwendung genutzt, also in Software, die Foundation auf eigenen Servern betreibt. So seien sie in Teile der Backend-Infrastruktur gelangt. Vermutlich hatten sie außerdem Zugriff auf das E-Mail-Postfach des Kundensupports.
Foundation gibt an, bereits alle API-Schlüssel widerrufen und die bösartige Domain aus den Mails abgeschaltet zu haben (Stand: 26. Oktober 2026, 03:47 UTC). Laut Blocktrainer gab Foundation an, den Angreifern bereits innerhalb von zehn Minuten nach den ersten Nutzermeldungen die Möglichkeit zum weiteren Mailversand entzogen zu haben. Die Spanne ist eine Höchstdauer ab diesen Meldungen. Für Wörter, die schon auf der Rückrufseite gelandet sind, bleibt es beim Umzug des Guthabens, zu dem Blocktrainer rät.
Auch Menschen ohne Foundation-Bestellung waren betroffen
Laut Blocktrainer waren auch Menschen betroffen, die nie bei Foundation bestellt hatten. Foundation leitet daraus eine Vermutung zur Datenherkunft ab: Die Angreifer könnten Daten aus verschiedenen Leaks kombiniert haben. Ein Teil könnte auch aus dem Support-Postfach oder aus Bestellungen im neuen Shopify-Shop von Foundation stammen.
Welche Kundendaten abgeflossen sind und wie umfangreich der Zugriff war, ist laut Blocktrainer noch nicht abschließend geklärt. Ebenso offen sind der Zusammenhang der beiden Zugriffswege, der Versandbeginn, die Zahl der Empfänger und mögliche Verluste; Cloudflare und Shopify haben sich bisher nicht geäußert.
Foundation kündigt einen Bericht an, bis dahin hilft die Sicherheitsseite
Foundation untersucht den Vorfall nach eigener Angabe. Zach Herbert, der sich auf X als Teil des Foundation-Teams äußert, schrieb am 26. Oktober 2026, das Team arbeite aktiv daran. Er kündigte einen formellen Bericht an, sobald alle Details vorliegen; ein Termin steht noch aus. Sobald der Bericht erscheint, folgt hier ein Update.
Den Warnhinweis und mögliche Updates findest du auf der Sicherheitsseite foundation.xyz/security. Tipp die Adresse selbst in den Browser, statt einem Link aus einer Mail zu folgen. Wie du gefälschte Mails und Seiten erkennst, erklärt unser Leitfaden zum Phishing-Schutz; weitere Grundlagen bündelt der Bereich Krypto-Sicherheit.
* Werbehinweis: Dieser Artikel enthält eine Partnerbox. Wenn du über sie ein Angebot nutzt, kann CryptoTuts eine Provision erhalten. Die Aussagen des Artikels bleiben davon unberührt. Mehr erfahren
Quellen
- Foundation: Sicherheitsseite mit Warnhinweis zu Phishing-Mails · Foundation
- X-Post @FoundationHQ vom 26.10.2026, 03:47 UTC · Foundation (X-Account @FoundationHQ)
- X-Post @zherbert vom 26.10.2026, 06:06 UTC · Zach Herbert (X-Account @zherbert)
- Blocktrainer: Auch Hardware-Wallet-Hersteller Foundation von Phishing-Angriff betroffen! · Blocktrainer
Autor dieses Beitrags
Phil
Gründer & Chefredakteur · Krypto seit 2017
Phil ist Gründer von CryptoTuts und beschäftigt sich seit 2017 mit Bitcoin, Kryptowährungen und Blockchain-Technologie. Er ordnet komplexe Themen verständlich, datenbasiert und ohne leere Versprechen ein.
- XRP und XRPL
- Bitcoin
- Krypto-Steuern
- Börsen-Vergleiche
- On-Chain-Analyse