Analyse · Sicherheit
Coinone-Datenleck: Bis zu elf Datenarten können abgeflossen sein
Nach Angabe von Coinone trifft es nur Kunden mit Supportkontakt, darunter Passwörter und Wallet-Adressen. Konten hält die Börse für geschützt, warnt aber vor Phishing in ihrem Namen.
Phil6 Min. LesezeitAktualisiert 16.11.2026
Bei der südkoreanischen Kryptobörse Coinone können über den Kundendienst-Dienstleister MetaM bis zu elf Arten von Kundendaten abgeflossen sein, darunter Passwörter und Wallet-Adressen. Nach Angabe von Coinone drang am 12. November 2026 ein Angreifer in Server von MetaM ein, die Kundenmitteilung folgte am 15. November. Infrage kommen nur Kunden, die schon einmal mit dem Support gesprochen haben. Ihre Konten hält die Börse für geschützt, sie warnt aber vor gefälschten Anrufen und Nachrichten in ihrem Namen.
Elf Datenarten aus Supportgesprächen können abgeflossen sein
MetaM beantwortet für Coinone Kundenanfragen per Chat und Telefon. Nach Darstellung der Börse drang am 12. November 2026 gegen 04 Uhr ein externer Angreifer unbefugt in Server des Dienstleisters ein und sah dort gespeicherte Beratungsdaten ein oder zog sie ab. Coinone selbst habe am selben Tag gegen 09:20 Uhr durch eine Meldung von MetaM davon erfahren.
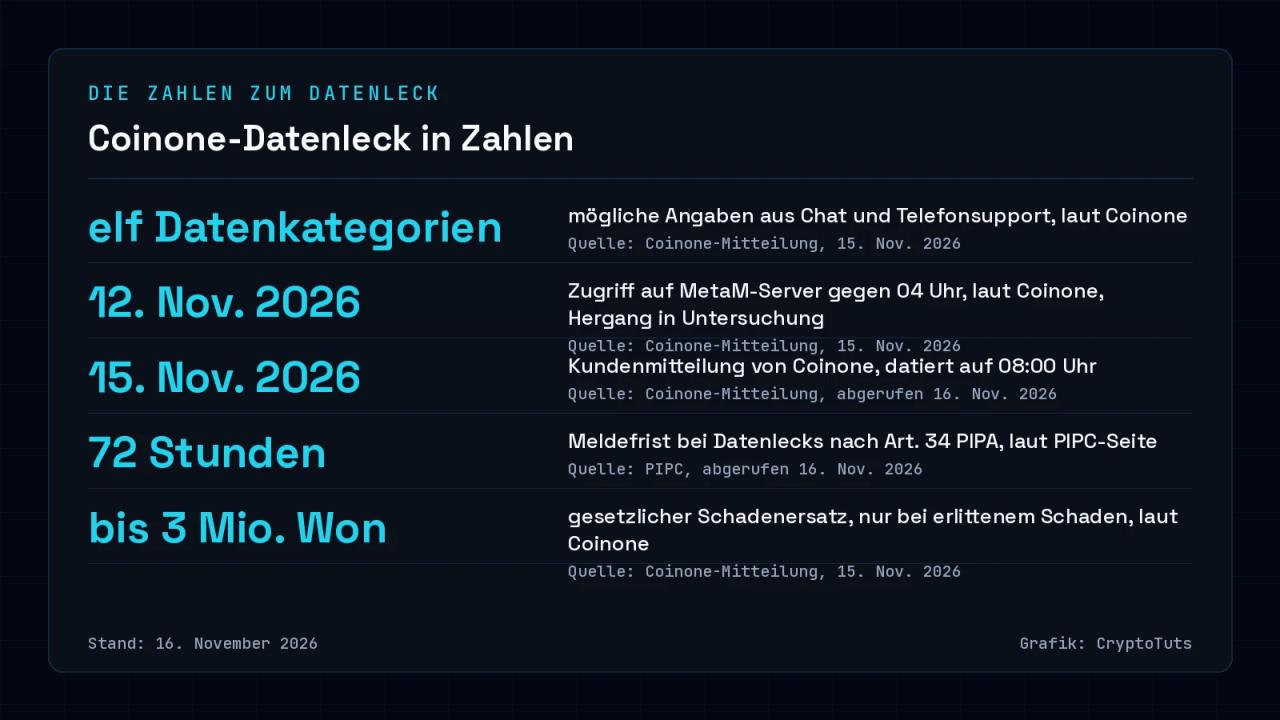
Die Kundenmitteilung von Coinone vom 15. November 2026, 08:00 Uhr, zählt elf Angaben auf, die Kunden im Chat oder am Telefon selbst gemacht haben:
- Kontaktdaten: Telefonnummer, Name, E-Mail-Adresse und Wohnadresse
- Identitätsdaten: Geburtsdatum, Einwohnermeldenummer und Ausstellungsdatum des Ausweises
- Zugangs- und Kontodaten: Passwort und Kontonummer
- Kryptodaten: Wallet-Adresse und TXID
Die Einwohnermeldenummer ist die staatliche Identifikationsnummer jeder Person in Südkorea. Eine TXID ist die Kennung einer einzelnen Blockchain-Überweisung.
Die Liste ist eine Höchstmenge. Weil jedes Gespräch andere Angaben enthielt, unterscheidet sich der tatsächliche Abfluss von Kunde zu Kunde. Coinone will Betroffene einzeln benachrichtigen oder einen Abfragedienst bereitstellen und nennt dafür noch keinen Termin. Wer nie im Kundencenter beraten wurde, bleibt nach Angabe der Börse außen vor.
Konten getrennt, Passwörter auf der Liste: warum Coinone vor Phishing warnt
Für Konten und Guthaben gibt sich Coinone zuversichtlich. Konto-, Handels- und Wallet-Systeme betreibe sie getrennt von den MetaM-Servern, Hinweise auf ein direktes Eindringen habe sie bislang keine festgestellt. Die Untersuchung läuft.
Zweite Säule ist der Login. Coinone verlangt nach eigener Angabe bei jeder Anmeldung neben dem Passwort eine Zweitbestätigung: ein OTP, also einen zusätzlich abgefragten Einmalcode, oder eine Verifizierung über den Messenger KakaoTalk. Anmeldeversuche von außerhalb der regulären App würden automatisch blockiert. Mit den abgeflossenen Teilinformationen allein könnten Dritte sich deshalb weder einloggen noch Vermögen abheben.
Die Gegenrechnung beginnt bei der Datenliste, denn Passwörter stehen darauf. Coinone warnt selbst vor Folgeschäden: Phishing-Mails, Spam-SMS, Identitätsdiebstahl und Voice-Phishing, also Betrugsanrufe, bei denen sich Täter als Coinone ausgeben. Auch Anrufe oder Nachrichten mit Bezug auf frühere Beratungsinhalte könnten Imitationen sein.
Ein Beispiel: Du hast im Chat eine verspätete Einzahlung gemeldet und dabei deine Wallet-Adresse und die TXID genannt. Beide Angaben stehen auf der Liste. Ruft dich später jemand an und spricht genau diese Einzahlung an, kann das trotzdem eine Imitation sein. Genau davor warnt Coinone.
MetaM bestätigt Hinweise auf Zugriffe, Coinbase traf es 2025 über den Support
Auch MetaM hat sich geäußert. Ein Bericht der Seoul Economic Daily gibt eine Mitteilung des Dienstleisters vom 14. November 2026 wieder. Demnach bemerkte MetaM auffällige Aktivitäten nach einem Ausfall seines Kundendienstes am 12. November um 06:03 Uhr. Bis zum 14. November bestätigte MetaM Hinweise, dass in einigen Kundendienstsystemen Telefonnummern und Beratungsgespräche unbefugt eingesehen oder abgezogen wurden.
Ob und wie weit Daten abgeflossen seien, unterscheide sich je Auftraggeber und Person. Die Uhrzeit 06:03 Uhr bezeichnet dabei den Ausfall des Systems.
Coinone sperrte nach eigener Angabe ab Kenntnis die beim Angriff genutzten IP-Adressen und den Zugang zum Kundendienst. Den ausgelagerten Support stellte die Börse auf E-Mail-Beratung um. Die Ursache untersucht sie gemeinsam mit MetaM und prüft dessen Sicherheitszustand direkt. Außerdem will Coinone die Sicherheitsverwaltung aller beauftragten Partnerfirmen umfassend überprüfen und stärken.
Einen Vergleichsfall liefert Coinbase. Die US-Börse schrieb in ihrer Pflichtmitteilung an die Börsenaufsicht SEC (Form 8-K vom 15. Mai 2025), ein Angreifer habe offenbar mehrere Support-Mitarbeiter und Auftragnehmer außerhalb der USA bezahlt. Sie sollten Informationen aus internen Systemen sammeln. Passwörter und private Schlüssel seien damals nicht kompromittiert worden, bei Coinone stehen Passwörter dagegen auf der Liste möglicher Daten.
Coinbase schätzte die Aufwendungen für Behebung und freiwillige Kundenerstattungen vorläufig auf etwa 180 bis 400 Millionen US-Dollar, die Schätzung könne deutlich steigen oder sinken. Gemeinsam ist beiden Fällen der Weg über den Kundendienst. Bei Coinbase waren es bezahlte Innentäter, bei Coinone ein externer Angreifer.
Passwort ändern, Anrufern misstrauen: was Coinone-Kunden jetzt tun können
Coinone rät allen, die im Support ein Passwort genannt oder eingegeben haben, das Coinone-Passwort zu ändern. Dasselbe gilt für jedes gleiche Passwort bei anderen Diensten.
Die zweite Regel hilft gegen gefälschte Anrufe. Coinone erklärt, per Telefon, SMS oder E-Mail nie nach Passwort, OTP oder Bestätigungscode zu fragen und auf diesem Weg nie Auszahlungen oder eine neue Wallet-Adresse zu verlangen. Wer so eine Anfrage bekommt, hat es also mit jemand anderem als der Börse zu tun. Wie du mit einer verdächtigen Nachricht umgehst, erklärt der Ratgeber zur Foundation-Passport-Phishing-Mail.
Gemeldet hat Coinone den Vorfall nach eigener Angabe und ohne Datum bei der Internet-Sicherheitsbehörde KISA, der Datenschutzkommission PIPC und der Finanzaufsicht FSS. Bei der Untersuchung arbeite die Börse aktiv mit. Für MetaM nennt ein Bericht von Odaily den 13. November 2026 als Tag der Meldung an die KISA, eine Einzelangabe ohne Bestätigung durch MetaM oder KISA.
Die Meldepflicht regelt das südkoreanische Datenschutzgesetz PIPA (Art. 34). Ein Datenleck ist danach binnen 72 Stunden zu melden, wie die Übersicht der Datenschutzkommission PIPC zusammenfasst. Das gilt unter anderem bei eindeutig identifizierenden Daten, ab 1.000 Betroffenen oder bei unbefugtem Zugriff von außen auf das Verarbeitungssystem. Wer die Meldung unterlässt, riskiert ein Bußgeld bis zu 30 Millionen Won.
Für Geschädigte weist Coinone auf einen gesetzlichen Schadenersatz hin. Wer durch den Vorfall einen Schaden erlitten hat und dessen Höhe schwer beweisen kann, darf statt des Schadenersatzes einen angemessenen Betrag bis zu 3 Millionen Won verlangen. Verschulden der Börse und tatsächliche Schadenshöhe müssen Betroffene dafür nicht nachweisen. Die 3 Millionen Won sind eine Obergrenze, die Voraussetzung bleibt ein erlittener Schaden.
Erst die Einzelbenachrichtigung zeigt dir, welche Daten betroffen sind
Drei Dinge zeigen dir, wie es weitergeht: der Start der Einzelbenachrichtigung oder des Abfragedienstes, eine Betroffenenzahl und das Ergebnis der Prüfung bei MetaM. Eine Zahl betroffener Kunden nennen bislang weder Coinone noch die Berichte über die Mitteilung vom 15. November. Erst die Benachrichtigung zeigt dir, welche deiner Angaben tatsächlich betroffen sind.
Bis dahin gilt die Faustregel von Coinone: Passwort ändern, wenn du es im Support genannt hast, und bei Anrufen mit Bezug auf frühere Supportgespräche vorsichtig sein.
Ungeklärt ist zudem, wie der Zugriff gegen 04 Uhr mit dem MetaM-Ausfall um 06:03 Uhr zusammenhängt. Stand: 16. November 2026; neue Angaben von Coinone oder MetaM tragen wir an dieser Stelle mit Datum nach.
* Werbehinweis: Dieser Artikel enthält eine Partnerbox. Bei einer Anmeldung über den Partnerlink erhält CryptoTuts möglicherweise eine Provision. Für dich ändert sich der Preis nicht, die Aussagen im Artikel bleiben davon unberührt. Mehr erfahren
Quellen
- Coinone: 개인정보 유출 사실 관련 안내 (Kundenmitteilung zum MetaM-Vorfall) · Coinone
- Coinbase Global, Inc., Form 8-K vom 15.05.2025 (Item 1.05) · U.S. Securities and Exchange Commission
- PIPC: 개인정보 유출신고제도 (Meldepflichten bei Datenlecks) · Personal Information Protection Commission (PIPC)
- MetaM Customer Service System Hacked, Phone Numbers Leaked · Seoul Economic Daily
- Customer Service Data Subject to Unauthorized Access, Coinone Says Account Access Requires Two-Factor Verification · Odaily
Autor dieses Beitrags

Phil
Gründer & Chefredakteur · Krypto seit 2017
Phil ist Gründer von CryptoTuts und beschäftigt sich seit 2017 mit Bitcoin, Kryptowährungen und Blockchain-Technologie. Er ordnet komplexe Themen verständlich, datenbasiert und ohne leere Versprechen ein.
- XRP und XRPL
- Bitcoin
- Krypto-Steuern
- Börsen-Vergleiche
- On-Chain-Analyse