News · Sicherheit
Gnosis Pay Card endet am 20. Dezember: Was bis dahin gilt
Nach dem Datenleck gilt bis zur Abschaltung 3D Secure für Online-Zahlungen. Die Auszahlung über die Web-App bleibt danach offen.
Phil5 Min. LesezeitAktualisiert 7.11.2026
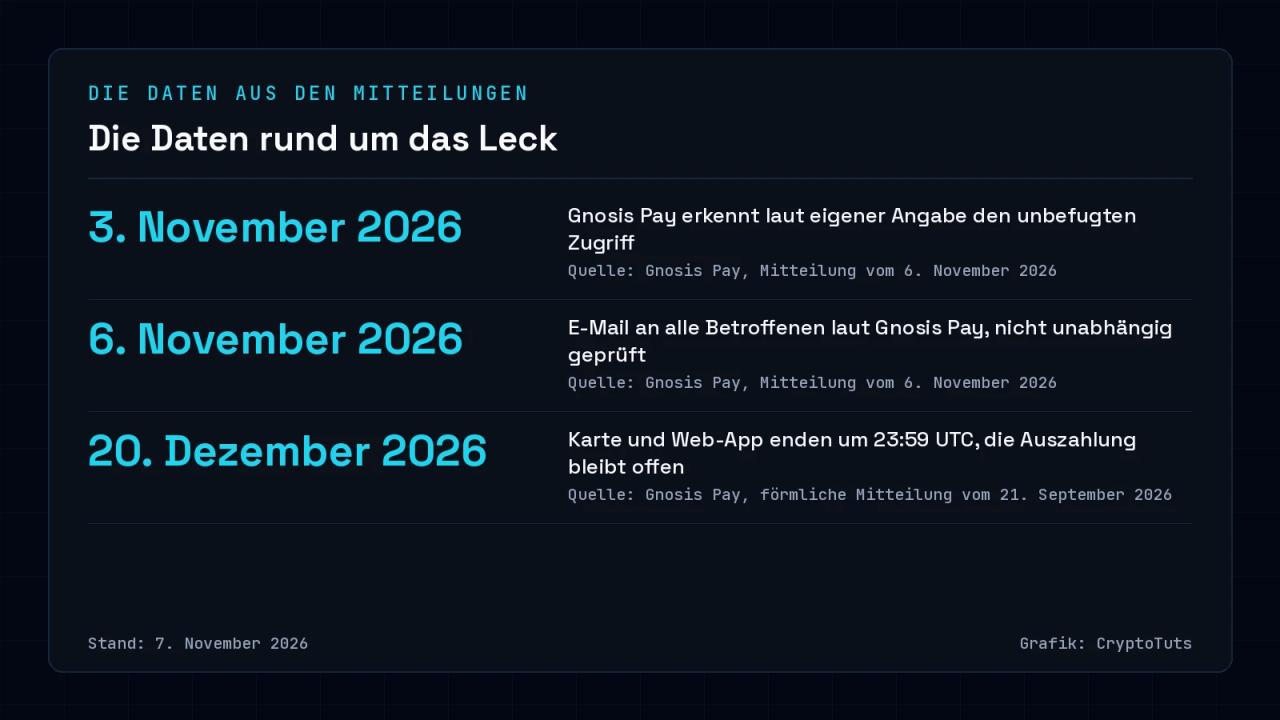
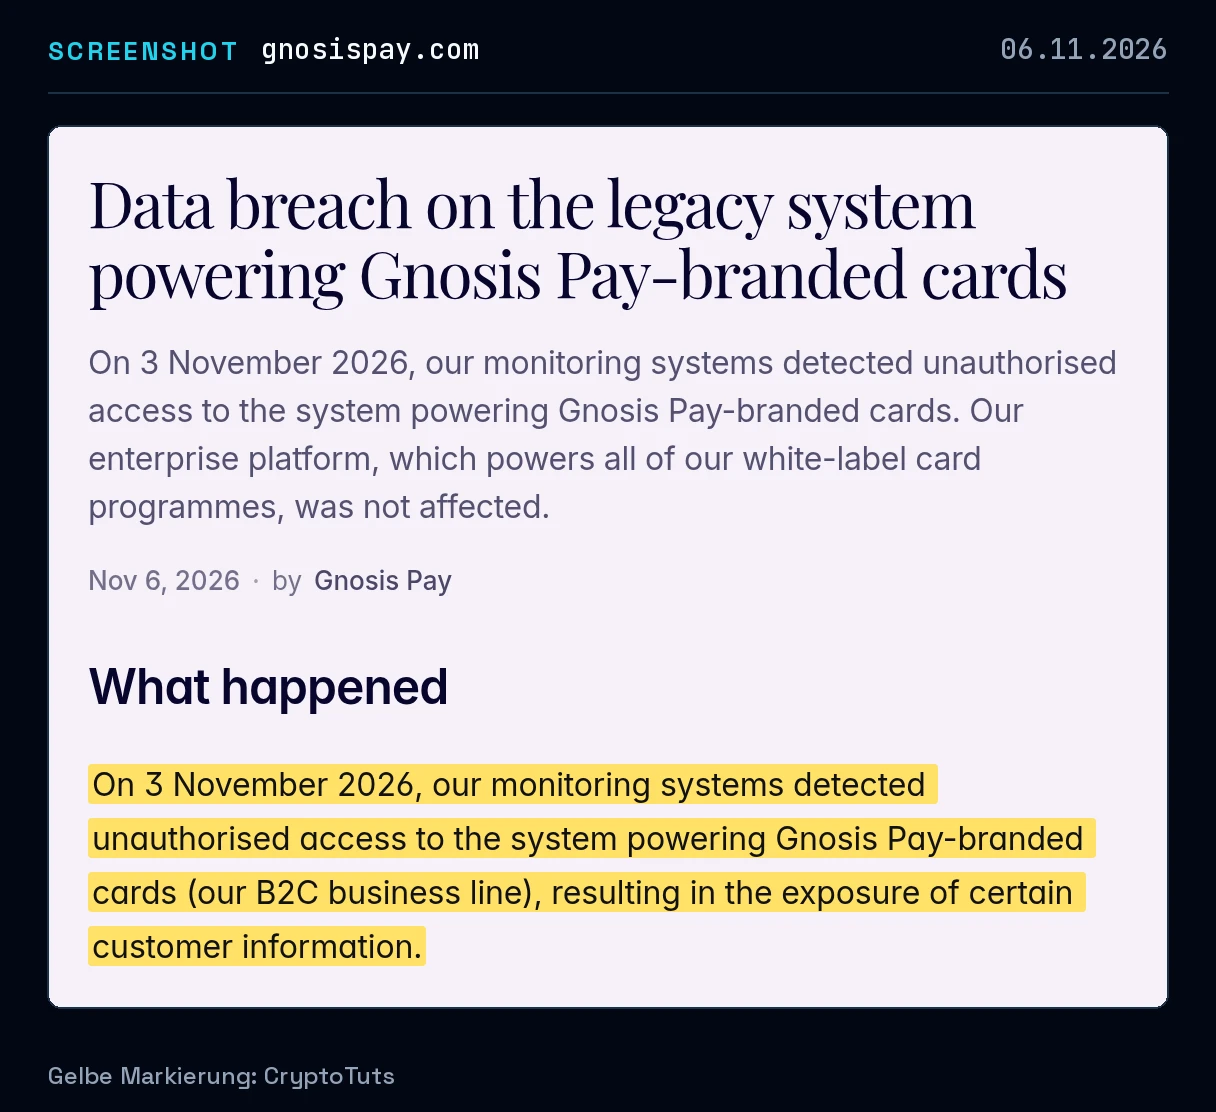
Gnosis Pay meldet einen unbefugten Zugriff auf das System hinter seinen Karten: Die Überwachung erkannte ihn am 3. November 2026, dabei wurden bestimmte Kundendaten offengelegt. In der Mitteilung vom 6. November 2026 nennt das Unternehmen die Guthaben unberührt und schreibt, alle Betroffenen hätten am selben Tag eine E-Mail bekommen. Für dich heißt das vor allem: Misstraue jeder unerwarteten Nachricht zu deiner Karte. Die Karte läuft ohnehin nur noch bis zum 20. Dezember 2026 um 23:59 UTC, danach bleibt die Auszahlung über die Web-App offen.
Das Wichtigste in Kürze
- Die Eindämmung begann laut Gnosis Pay binnen zwei Stunden nach der Erkennung am 3. November, die E-Mails an Betroffene folgten am 6. November.
- Laut Gnosis Pay haben alle Betroffenen am 6. November eine E-Mail bekommen; im Zweifel hilft help@gnosispay.com.
- Bis zum 20. Dezember braucht jede Online-Zahlung mit der Karte eine zusätzliche Bestätigung, danach bleibt nur die Auszahlung.
Gnosis Pay hat Betroffene am 6. November per E-Mail informiert
Gnosis Pay hat nach eigener Angabe jedem betroffenen Kunden am 6. November 2026 eine E-Mail geschickt. Sie listet auf, welche Daten aus seinem Konto entnommen wurden. Kam bei dir keine an und bist du unsicher, schreib an help@gnosispay.com. Direkt Betroffene bearbeitet das Unternehmen zuerst.
Zum Geld ist die Ansage klar: Guthaben waren laut Gnosis Pay vom Leck nicht betroffen, Stand 6. November 2026. Eine Zahl betroffener Kunden nennt das Unternehmen nicht, auch laut Cointelegraph blieb sie offen.
Misstraue jeder unerwarteten Nachricht zu deiner Karte
Gnosis Pay rät, unerwarteten E-Mails, SMS, Anrufen oder Briefen zu Gnosis Pay, einer Partner-App oder der Karte zu misstrauen. Das gilt auch, wenn die Nachricht deine echten Daten oder einen echten Kauf nennt. Solche Fälschungen heißen Phishing. Klick keine Links darin an, sondern öffne die offizielle Web-App oder deine Partner-App direkt.
- Gib Seed-Phrase, Private Keys, PIN und vollständige Kartennummer nie heraus: Gnosis Pay und Partner-Apps fragen nie danach, versichert das Unternehmen, und verlangen auch keine erneute Identitätsprüfung per E-Mail oder SMS.
- Verschiebe kein Guthaben auf Zuruf: Gnosis Pay selbst fordert dich dazu nie per E-Mail, SMS oder Telefon auf.
- Sei online und offline vorsichtig, wem du deine Adresse oder Angaben zu deinen Kryptobeständen nennst.
- Beachte zusätzliche Handlungsempfehlungen: Gnosis Pay hat Kunden je nach den konkret betroffenen Daten weitere Schritte empfohlen.
Dein Guthaben liegt im Safe, laut Gnosis Pay ein selbstverwahrtes Smart-Contract-Konto auf Gnosis Chain. Übertragungen gibst allein du frei. Gnosis Pay und der Kartenemittent Monavate können daraus weder etwas entnehmen noch Übertragungen verhindern.
Das Leck betrifft laut Gnosis Pay nur das Privatkundensystem
Das Leck war nach Darstellung von Gnosis Pay auf das B2C-System beschränkt, also das Kartensystem für Privatkunden hinter den Karten mit Gnosis-Pay-Marke. Dieses System sollte ohnehin am 20. Dezember 2026 abgeschaltet werden. Die Enterprise-Plattform, über die Partner Karten unter eigenem Namen ausgeben, sei unberührt geblieben.
Eine Gruppe steht dazwischen: Wer seine Gnosis-Pay-Karte samt Safe in eine Partner-App importiert hat, behält den bisherigen Vertrag und verwaltet die Karte über die Partner-App. Ob diese Karten zum betroffenen System gehören, ist offen. Frag in diesem Fall bei Gnosis Pay oder deiner Partner-App nach.
Einen Anhaltspunkt für die Größe des Kartengeschäfts liefert die Plattform OpenRate: Laut Cointelegraph zählte sie rund 2.400 täglich aktive Karteninhaber, Stichtag und Abgrenzung sind dabei nicht genannt. Die Zahl beschreibt die tägliche Nutzung der Karte, nicht die Zahl der Betroffenen.
Online-Zahlungen brauchen bis zum 20. Dezember eine zusätzliche Bestätigung
Für Online-Zahlungen mit der Karte hat Gnosis Pay 3D Secure zur Pflicht gemacht, eine zusätzliche Bestätigung etwa per App. Das soll bis zur Abschaltung am 20. Dezember 2026 gelten. Wer bis dahin online mit der Karte bezahlt, bestätigt also jede Zahlung zusätzlich. Kartenaktivität und Wallets überwacht das Unternehmen stärker, um Betrug und Zugriffsversuche auf Guthaben zu erkennen.
Nach Darstellung des Unternehmens begann die Eindämmung binnen zwei Stunden nach der Erkennung am 3. November 2026. Danach seien die betroffenen Sicherheits-Zugangsdaten ersetzt und die Schwachstelle behoben worden. Die E-Mails an die Betroffenen gingen laut Gnosis Pay erst am 6. November raus.
Gemeldet hat Gnosis Pay das Leck seinen Partnern; mit den zuständigen Datenschutzbehörden und dem Kartenemittenten stehe es in Kontakt. Emittent ist UAB Monavate unter Aufsicht der Bank of Lithuania für Karteninhaber im EWR. Für das Vereinigte Königreich und weitere Nicht-EWR-Länder ist es Monavate Ltd unter Aufsicht der britischen FCA.
Gnosis Pay erklärt, eine vollständige Überprüfung laufe, ihre Erkenntnisse sollen auf alle Systeme angewendet werden. Eine spezialisierte Überwachung auf Missbrauch der abgeflossenen Daten richtet das Unternehmen gerade ein. Alle Angaben zum Leck und zur Abhilfe stammen bisher von Gnosis Pay selbst; Cointelegraph schreibt, auf seine Anfrage zur Stellungnahme habe das Unternehmen nicht sofort reagiert.
Bis zum 20. Dezember gilt deine Karte, die Auszahlung bleibt länger
Schon am 21. September 2026 hatte Gnosis Pay in einer förmlichen Mitteilung zur Einstellung angekündigt, Karte und Web-App um 23:59 UTC am 20. Dezember 2026 abzuschalten. Die Auszahlungsfunktion bleibt danach bestehen: Wer am Stichtag noch Guthaben im Safe hat, kann es auch später über die Web-App abziehen.
Bestimmte Daten bleiben auch nach einer Kontoschließung gespeichert. Daten der Identitätsprüfung bei Kontoeröffnung (KYC) und Transaktionsdaten bewahrt Gnosis Pay nach Kontoschließung fünf Jahre auf, auch wenn du die Löschung verlangst. So steht es auf der Hilfeseite von Gnosis Pay zum Umgang mit Daten.
Öffentlich spricht Gnosis Pay bisher nur von bestimmten Kundendaten. Wie ernst der Fall ist, erkennst du daran, ob das Unternehmen bis zum 20. Dezember nachreicht, wie viele Kunden betroffen sind, welche Daten abflossen, wann der Zugriff begann und was die Prüfung ergeben hat.
* Werbehinweis: Dieser Artikel enthält eine Partnerbox (Werbung). Bei einem Abschluss über den Partnerlink erhält CryptoTuts möglicherweise eine Provision. Die Aussagen im Artikel ändert das nicht. Mehr erfahren
Quellen
- Gnosis Pay: Data breach on the legacy system powering Gnosis Pay-branded cards (6. November 2026) · Gnosis Pay
- Gnosis Pay Help Center: Formal notice, closure of the Gnosis Pay web app and card (21. September 2026) · Gnosis Pay
- Gnosis Pay Help Center: What happens to your data · Gnosis Pay
- X-Post @gnosispay zum Datenleck (6. November 2026) · Gnosis Pay
- Cointelegraph: Gnosis Pay breach exposes card details, personal data, crypto wallet information (6. November 2026) · Cointelegraph
Autor dieses Beitrags

Phil
Gründer & Chefredakteur · Krypto seit 2017
Phil ist Gründer von CryptoTuts und beschäftigt sich seit 2017 mit Bitcoin, Kryptowährungen und Blockchain-Technologie. Er ordnet komplexe Themen verständlich, datenbasiert und ohne leere Versprechen ein.
- XRP und XRPL
- Bitcoin
- Krypto-Steuern
- Börsen-Vergleiche
- On-Chain-Analyse