Analyse · Sicherheit
Binance-Hack Update: Was Binance Kunden zusagt und was offen bleibt
Die Börse will alle Verluste ausgleichen, nennt laut tagesschau aber weder Höhe noch Zeitplan. Die Bestände der Nutzer seien sicher, sagt Binance selbst. Laut TRM flossen rund 6,36 Milliarden Dollar ab.
Phil7 Min. LesezeitAktualisiert 1.11.2026
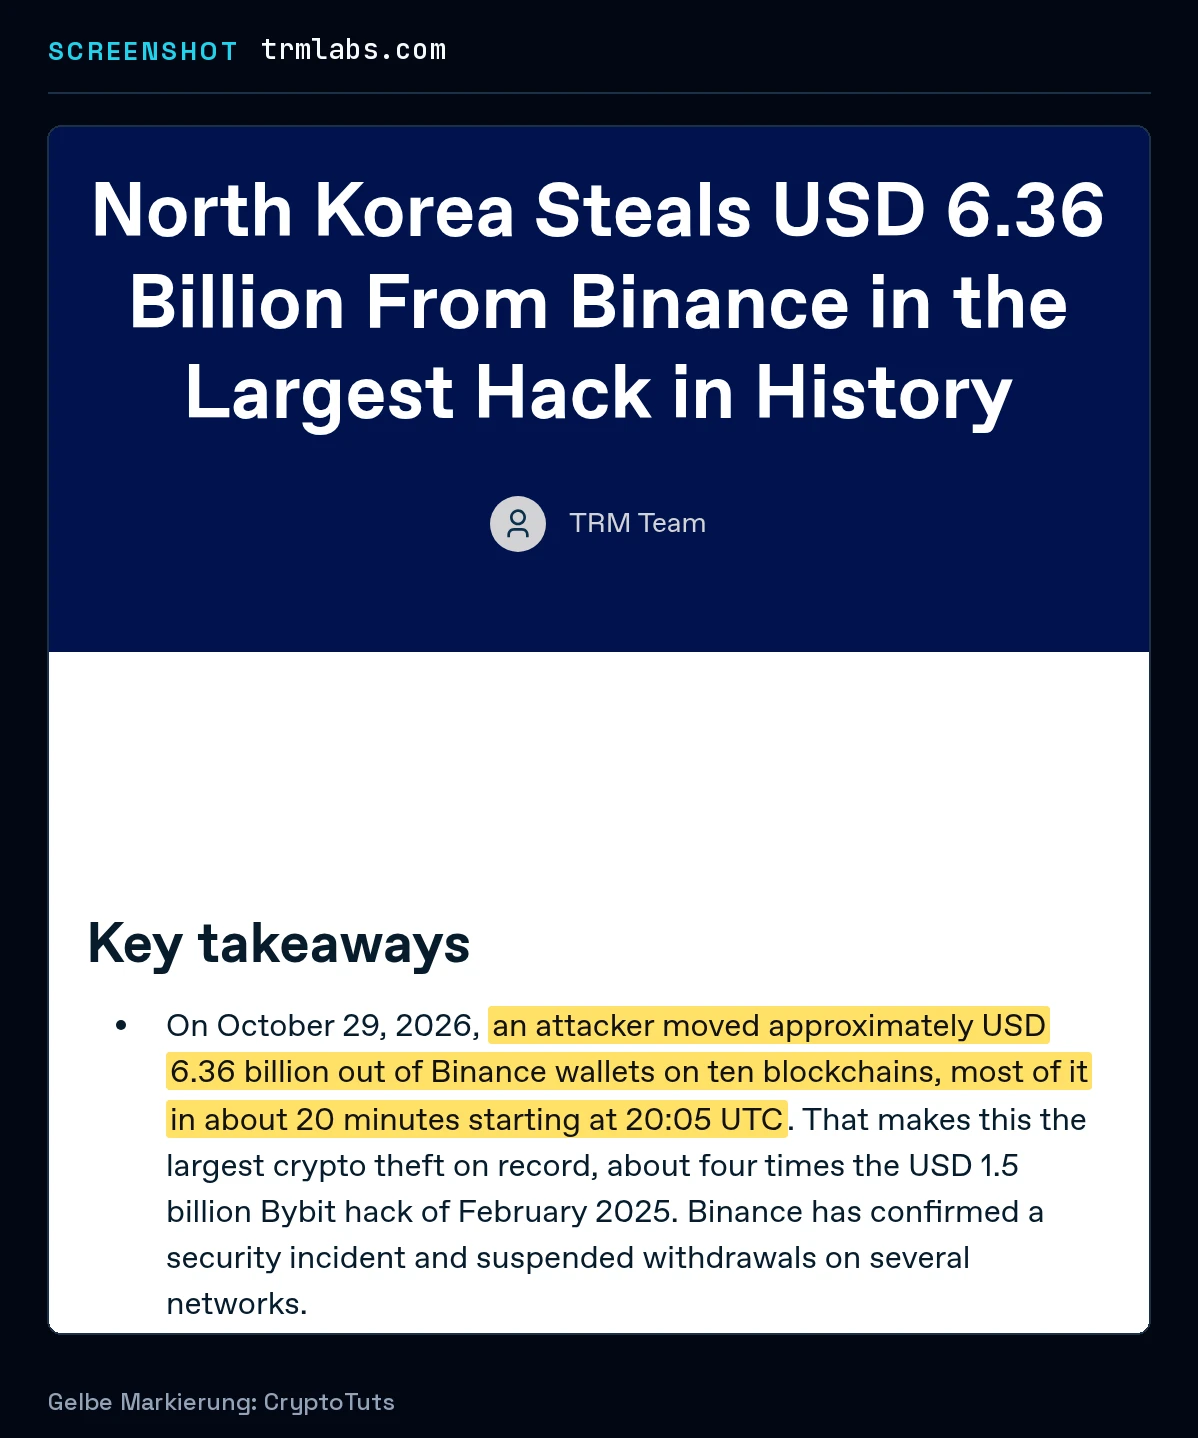
Beim Hack der Kryptobörse Binance am 29. Oktober 2026 flossen nach Rechnung von TRM Labs rund 6,36 Milliarden US-Dollar aus Binance zugeordneten Wallets auf zehn Blockchains ab. Rund 2,7 Milliarden Dollar davon zählte TRM bis 30. Oktober, 00:30 UTC, als eingefroren. Für Kunden zählt vor allem eine Zusage: Binance will nach einem Bericht der tagesschau alle Verluste ausgleichen, nennt aber bisher weder Höhe noch Ablauf oder Zeitplan.
Das Wichtigste in Kürze
- Am 29. Oktober 2026 flossen laut TRM Labs rund 6,36 Milliarden US-Dollar aus Binance-Wallets ab, rund 2,7 Milliarden davon waren bis 30. Oktober, 00:30 UTC, eingefroren.
- Für Kunden zählt die Zusage von Binance, alle Verluste aus eigenen Mitteln und einem Fonds auszugleichen (laut tagesschau).
- Als Nächstes steht der technische Untersuchungsbericht aus, den Binance nach Abschluss der Ermittlungen veröffentlichen will.
Rund 6,36 Milliarden Dollar abgeflossen: was Binance seinen Kunden zusagt
Getroffen hat es die Hot-Wallets von Binance, also die mit dem Internet verbundenen Wallets, über die eine Börse laufende Auszahlungen abwickelt. Der Großteil floss laut TRM in etwa 20 Minuten ab 20:05 UTC ab. TRM bewertet jeden Transfer zum Kurs im Moment der Entnahme. Zu aktuellen Kursen kommt die Firma auf rund 6,23 Milliarden Dollar (Stand: 30. Oktober 2026, 00:30 UTC).
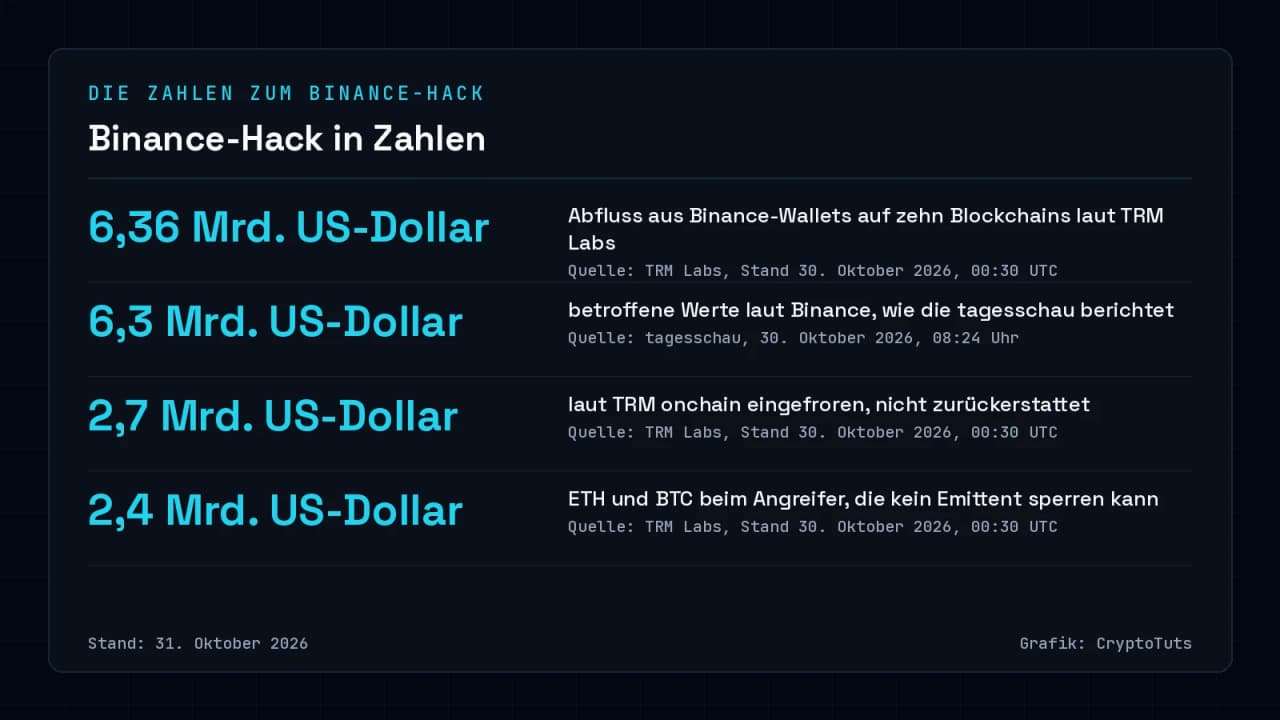
Die anderen Schadenszahlen liegen dicht daneben und unterscheiden sich in Rundung und Methode. Chainalysis summiert die unautorisierten Transfers über mehrere Blockchains auf rund 6,4 Milliarden Dollar. Binance selbst schätzt die betroffenen Werte auf rund 6,3 Milliarden Dollar, umgerechnet rund 5,6 Milliarden Euro; das berichtete die tagesschau am 30. Oktober 2026 um 08:24 Uhr.
Binance beruhigt seine Kunden mit einer Selbstauskunft: Die Bestände der Nutzer seien sicher, erklärte die Börse nach Berichten von tagesschau und TRM. Den Ausgleich aller Verluste will Binance laut tagesschau aus eigenen Unternehmensmitteln und aus einem Fonds bestreiten. Für Nutzer betreibt die Börse nach eigenen Angaben einen Sicherheitsfonds, der vollständig in Bitcoin gehalten wird.
2,7 Milliarden eingefroren, 2,4 Milliarden außer Reichweite
Einfrieren heißt: Der Emittent eines Stablecoins sperrt die Token an einer Adresse, danach lassen sie sich nicht mehr bewegen. Bis 30. Oktober 2026, 00:30 UTC, zählte TRM rund 2,7 Milliarden Dollar, die onchain eingefroren waren. Rund 2,67 Milliarden davon sind Stablecoins, gesperrt von Tether, Circle, World Liberty Financial und Ripple; für XRP-Halter ist das der direkte Bezug zum Fall. Hinzu kommen rund 30 Millionen Dollar in ETH und ARB, die der Arbitrum Security Council auf seinem Netzwerk eingefroren hat.
Die Sperrungen begannen laut Chainalysis am 29. Oktober spätestens um 17:14 Uhr US-Ostküstenzeit (ET), also 21:14 UTC. Danach folgten diese Meldungen:
- 21:18 UTC: Circle-Chef Jeremy Allaire schreibt in einem Beitrag auf X, Circle habe in Abstimmung mit Strafverfolgern mehr als 800 Millionen USDC eingefroren; TRM zählt rund 825 Millionen.
- 21:25 UTC: Tether-Chef Paolo Ardoino meldet auf X mehr als 1,567 Milliarden gesperrte USDT.
- 23:35 UTC: Binance nennt laut TRM einen verifizierten eingefrorenen Gesamtbetrag von 2,54 Milliarden Dollar.
- Ohne Uhrzeit: Chainalysis nennt rund 2,8 Milliarden Dollar, Binance gemeinsam mit Partnern laut tagesschau rund 3 Milliarden Dollar.
Ohne gemeinsamen Stichtag lesen sich diese Summen als Zwischenstände eines laufenden Vorgangs.
Gesperrte Stablecoins liegen nach TRM weiter in Wallets des Angreifers, blockiert und nicht zurückerstattet; ETH und ARB hat der Arbitrum Security Council aus der Angreifer-Wallet verschoben. Der Schaden für Binance sinkt dadurch nicht automatisch.
Ein anderer Teil der Beute liegt außer Reichweite. Zum selben TRM-Stand hielt der Angreifer mehr als 420.000 ETH und 18.270 BTC im Wert von rund 2,4 Milliarden Dollar, dazu kleinere Beträge auf anderen Chains. Für Ether und Bitcoin gibt es keinen Emittenten, der Token an einer Adresse sperren könnte.
Wie ernst der Angreifer die Sperrungen nahm, zeigt ein Tausch aus den ersten Stunden. Laut TRM und Chainalysis wechselte er rund 325 Millionen Dollar in Stablecoins in ETH mit einem Marktwert von rund 285 Millionen Dollar, um den Sperrungen zuvorzukommen. Rechnerisch nahm er dafür einen Verlust von rund 12 bis 13 Prozent hin.
Laptop oder Signiersystem: zwei Lesarten zur Ursache
Binance selbst nennt eine vorläufige Spur. Nach ersten Untersuchungen der Börse könnte der Vorfall mit dem kompromittierten Laptop eines DevOps-Mitarbeiters zusammenhängen, also eines Technikers, der Server und Software betreibt. Darüber erhielt ein Angreifer möglicherweise Zugriff auf einen Service-Container, eine abgeschottete Umgebung für einen einzelnen Programmdienst, und löste unautorisierte Auszahlungen aus. Binance bezeichnet das in einem Beitrag auf X vom 30. Oktober 2026, 02:25 UTC, ausdrücklich als vorläufig.
Hinweise darauf, dass private Schlüssel der Wallets gestohlen wurden, hat Binance nach eigenen Angaben bislang nicht gefunden, wie die tagesschau berichtet.
TRM setzt bei den Spuren auf der Blockchain an. Danach übernahm der Angreifer auf Ethereum am 29. Oktober 2026 um 20:20 UTC eine Binance-Hot-Wallet über eine EIP-7702-Delegation, eine Ethereum-Funktion, mit der ein Konto seine Steuerung an einen Vertrag übergibt. Dafür reichte er eine Transaktion mit 50 Autorisierungen ein, die die Wallet im Voraus signiert hatte; eine davon war gültig.
Als wahrscheinlichste Erklärung sieht TRM, dass der Angreifer das Hot-Wallet-Signiersystem von Binance dazu brachte, Transaktionen seiner Wahl auf mehreren Chains zu signieren. Das Signiersystem ist die Stelle, die Auszahlungen mit den Schlüsseln der Börse digital unterschreibt. TRM begründet die Einschätzung mit gültigen Signaturen für Wallets mit unterschiedlichen Schlüsseltypen binnen etwa einer halben Stunde.
Beide Lesarten passen zusammen: Wer das Signiersystem steuert, lässt die Börse selbst unterschreiben, auch ohne gestohlene Schlüssel. Eine festgestellte Ursache hat Binance bisher nicht veröffentlicht; das vermerkte auch TRM zum Stand 30. Oktober 2026, 00:30 UTC.
TRM und Chainalysis sehen Nordkorea dahinter, eine Behörde hat den Fall noch nicht zugeordnet
TraderTraitor ist eine Hackergruppe, die Analysefirmen und das FBI Nordkorea zuordnen. TRM Labs schreibt den Binance-Angriff nach eigener Aussage mit hoher Konfidenz dieser Gruppe zu. Die Firma stützt sich auf On- und Off-Chain-Erkenntnisse, die sie für sich behält, und auf Ähnlichkeiten zu früheren Fällen wie Bybit.
Chainalysis kam am 30. Oktober 2026 um 0:30 Uhr ET zum selben Ergebnis. Als stärksten Beleg nennt das Unternehmen eine Spur auf der Blockchain: Gestohlene Binance-Gelder wurden mit Geldern aus dem Bitget-Diebstahl des Vormonats vermischt, der Nordkorea zugeschrieben wurde. Wo diese Gelder liegen, zeigt die Auswertung zur Bitget-Beute.
Für die Größenordnung hilft der Vergleich mit Bybit. Für den Hack dieser Börse im Februar 2025 nennt das FBI rund 1,5 Milliarden Dollar und TraderTraitor als Urheber. TRM nennt den Binance-Fall den größten erfassten Kryptodiebstahl, etwa viermal so groß. Nachgerechnet sind 6,36 Milliarden Dollar das 4,24-Fache von 1,5 Milliarden, bei nicht abgeglichenen Bewertungsmethoden.
Den Hintergrund liefert die Jahresbilanz von Chainalysis. Nordkoreanische Hacker stahlen danach 2025 mindestens 2,02 Milliarden Dollar in Kryptowährungen, 51 Prozent mehr als im Vorjahr. Kumuliert setzt Chainalysis mindestens 6,75 Milliarden Dollar an; beide Werte sind Untergrenzen.
Binance hat laut tagesschau Strafverfolgungsbehörden und Blockchain-Analysefirmen eingeschaltet, um die Geldflüsse nachzuverfolgen und Vermögenswerte zurückzuholen. Die FBI-Zuschreibung betrifft Bybit; für den Binance-Fall ruht die Nordkorea-Spur bisher auf zwei privaten Analysefirmen.
Woran du erkennst, wie es weitergeht
Am meisten verrät der technische Untersuchungsbericht, den Binance laut tagesschau nach Abschluss der Ermittlungen veröffentlichen will. Achte darauf, ob er die vorläufige Laptop-Spur bestätigt oder die Signier-Lesart von TRM. Einen Termin für den Bericht hat Binance noch nicht genannt.
Danach zählen Zahlen zum Ausgleich. Sobald Binance Höhe und Ablauf nennt, kannst du einschätzen, wie weit eigene Unternehmensmittel und der Sicherheitsfonds in Bitcoin tragen.
Die dritte Größe sind neue Sperrungen oder Freigaben durch Tether, Circle, Ripple und World Liberty Financial. Jede davon verändert die Summe von rund 2,7 Milliarden Dollar, die TRM bis 00:30 UTC am 30. Oktober als eingefroren zählt.
Drei Stichtage am 30. Oktober
TRM-Werte: 30. Oktober 2026, 00:30 UTC. Binance-Beitrag zur Ursache auf X: 30. Oktober 2026, 02:25 UTC. Binance-Angaben in der tagesschau: 30. Oktober 2026, 08:24 Uhr.
* Werbehinweis: Dieser Artikel enthält eine Partnerbox. Bei Anmeldungen über den Partnerlink erhält CryptoTuts möglicherweise eine Provision. Die redaktionellen Aussagen bleiben davon unberührt. Mehr erfahren
Quellen
- North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History · TRM Labs
- Hackerangriff auf Kryptobörse Binance · tagesschau
- The $6.4 Billion Binance Hack: Tracing the North Korea Link · Chainalysis
- North Korea Drives Record $2 Billion Crypto Theft Year · Chainalysis
- FBI PSA I-022625-PSA: North Korea Responsible for $1.5 Billion Bybit Hack · FBI Internet Crime Complaint Center (IC3)
- X-Beitrag von Paolo Ardoino (Tether) zur Sperrung · X (@paoloardoino)
- X-Beitrag von Jeremy Allaire (Circle) zur Sperrung · X (@jerallaire)
- X-Beitrag von Binance zu ersten Untersuchungsergebnissen · X (@binance)
Autor dieses Beitrags
Phil
Gründer & Chefredakteur · Krypto seit 2017
Phil ist Gründer von CryptoTuts und beschäftigt sich seit 2017 mit Bitcoin, Kryptowährungen und Blockchain-Technologie. Er ordnet komplexe Themen verständlich, datenbasiert und ohne leere Versprechen ein.
- XRP und XRPL
- Bitcoin
- Krypto-Steuern
- Börsen-Vergleiche
- On-Chain-Analyse