Analyse · Sicherheit
Google Willow: Rückt der Quantenangriff auf Bitcoin näher?
Google meldet Magic States mit 99,99 Prozent Treue und nennt selbst viele offene Hürden. Die BSI-Studie hält einen Rechner, der Kryptografie bricht, erst in etwa 15 Jahren für realistisch.
Phil6 Min. LesezeitAktualisiert 17.10.2026
Google meldet für seinen Quantenchip Willow sogenannte Magic States mit 99,99 Prozent Zustandstreue, erschienen nach Googles Angabe am 15. Oktober 2026 in Science. Behalten wurden dafür nur 8 Prozent der Versuche. Für dich als Bitcoin-Halter ist das ein Laborschritt: Google schreibt selbst, das Verfahren müsse erst in größerem Maßstab gezeigt werden, und viele technische Hürden blieben. Eine vom BSI veröffentlichte Studie hält einen kryptanalytisch relevanten Quantencomputer in etwa 15 Jahren ab Studienstand für realistisch, vorausgesetzt ein konzertiertes Programm und weiter wachsende Qubit-Zahlen.
Das Wichtigste in Kürze
- Google meldet auf Willow Magic States mit 99,99 Prozent Treue, gewonnen aus 8 Prozent der Versuche.
- Für Bitcoin-Halter ist das ein Laborschritt: Google nennt selbst offene Hürden, die BSI-Studie hält einen kryptanalytisch relevanten Quantencomputer in etwa 15 Jahren ab Studienstand für realistisch, vorausgesetzt ein konzertiertes Programm und weiter wachsende Qubit-Zahlen.
- Als Nächstes zählen eine Demonstration in größerem Maßstab und die Endfassung des NIST-Entwurfs sowie die Frage, ob die Frist 2035 für ECDSA bestehen bleibt.
Willow liefert fast perfekte Magic States, aber nur aus 8 von 100 Versuchen
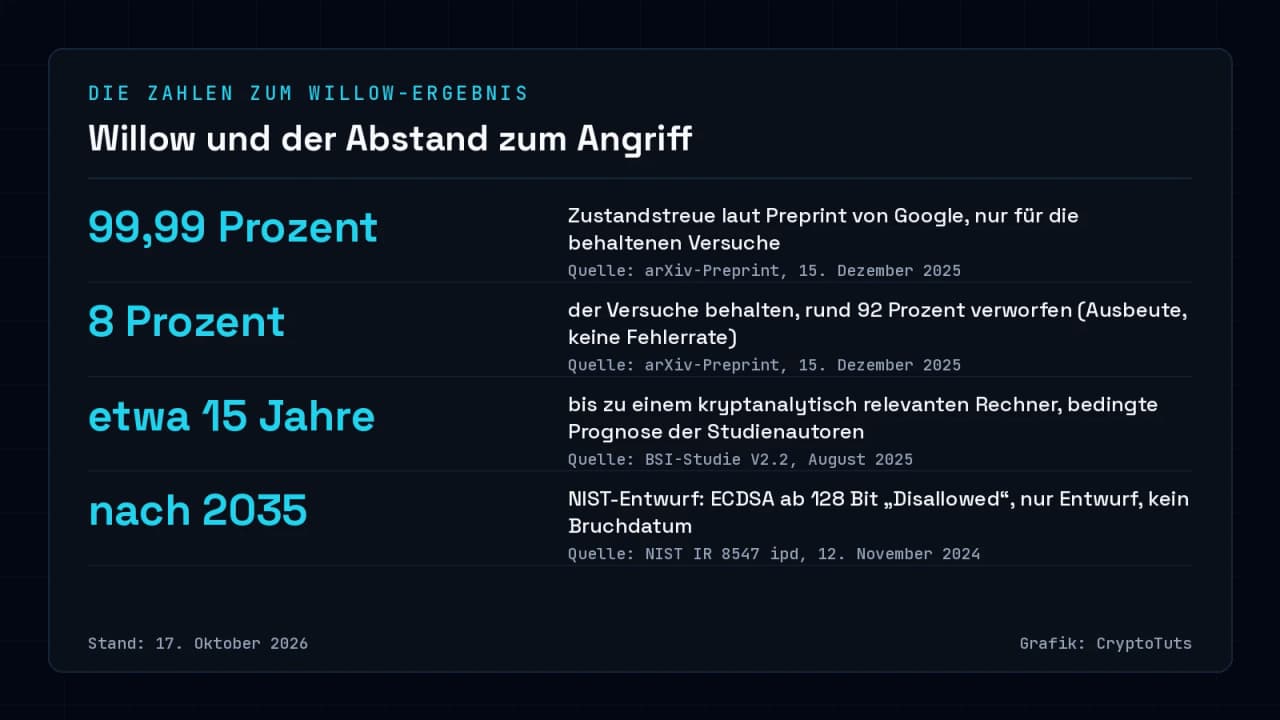
Magic States sind spezielle Hilfszustände, die ein fehlerkorrigierter Quantenrechner für bestimmte Rechenschritte verbraucht. Die Zustandstreue misst, wie nah ein erzeugter Zustand dem Ideal kommt; der Wert 1 wäre perfekt. Im Preprint bei arXiv, eingereicht am 15. Dezember 2025, grenzen die Forscher sie über ein eigenes Messprotokoll auf 0,9999 ein, plus minus 0,0001. Beide Kernzahlen standen damit schon im Preprint, zehn Monate vor der Science-Veröffentlichung; Google spricht von einem Rekord.
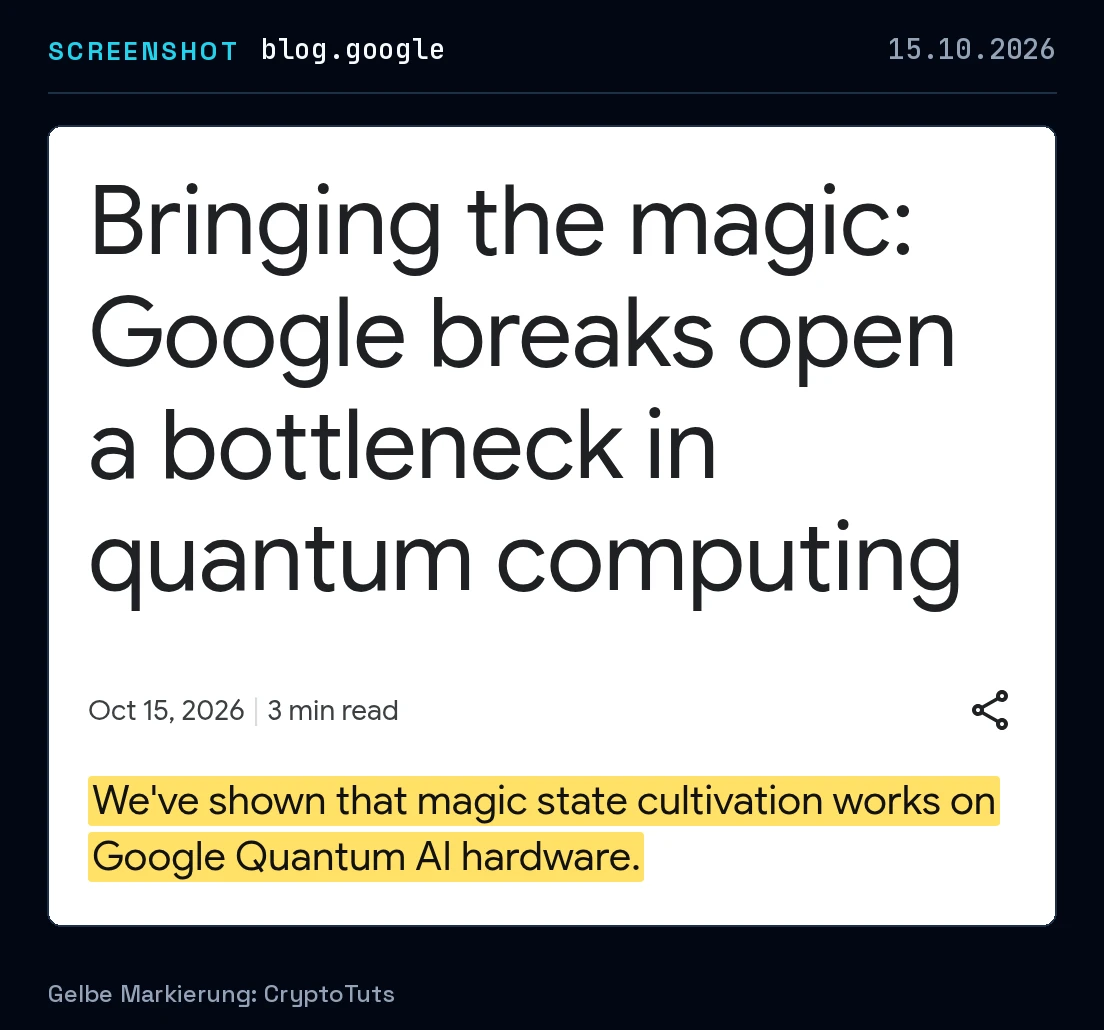
Das Verfahren heißt Magic State Cultivation, auf Deutsch Züchtung: Der Zustand wird schrittweise aufgebaut und unterwegs immer wieder geprüft. Google Quantum AI gibt an, es auf dem supraleitenden Willow-Prozessor umgesetzt zu haben. Im Google-Blog und in einem Post von Sundar Pichai nennen Google und sein Chef das die erste Demonstration auf physischer Hardware. Eine unabhängige Wiederholung des Experiments steht noch aus.
Die 99,99 Prozent gelten nur nach einer Nachselektion: Jeder Versuch durchläuft Prüfungen, und wer eine davon verfehlt, wird verworfen. Von 100 Anläufen bleiben so 8 brauchbare Magic States, rund 92 landen im Abfall. Die 8 Prozent sind also die Ausbeute; wie fehlerfrei die behaltenen Zustände sind, misst die Treue.
Magic States binden viel Rechenkraft, Cultivation soll den Engpass lösen
Magic States gelten als Engpass, weil ihre Herstellung viel Kapazität bindet. Google schreibt im Blog vom 15. Oktober 2026, nach einigen ungenannten Schätzungen könnten dafür bis zu 95 Prozent der Kapazität eines Quantencomputers nötig sein. Cultivation stellt Google als praktische Lösung für genau diesen Engpass dar.
Ein zweiter Teil des Experiments betrifft die Weitergabe der Zustände. Ein Qubit lässt sich auf verschiedene Arten fehlerkorrigiert codieren, etwa als Color Code oder als Surface Code, eine der Standardcodierungen. Google gibt an, kultivierte Zustände von einem Color Code der Distanz 3 auf einen Surface Code der Distanz 5 übertragen zu haben. Der Post von Google Quantum AI nennt das einen Proof of Principle, also einen ersten Machbarkeitsnachweis; das Labor selbst spricht von ersten Schritten.
Bis zu einem Angriff auf Schlüssel ist der Abstand groß, die Schätzungen gehen auseinander
Für Bitcoin zählt die Kurvenkryptografie: die Mathematik, die verhindert, dass jemand aus deiner öffentlichen Adresse den privaten Schlüssel errechnet. Einzelne Abschätzungen rechnen dagegen mit RSA-2048, einem verbreiteten Verschlüsselungsverfahren mit 2.048 Bit langen Schlüsseln.
Willow hat 105 physikalische Qubits, also einzelne, fehleranfällige Rechenbausteine; das Experiment nutzte nach einem Bericht von Decrypt höchstens 54 davon (54 von 105, rund 51 Prozent). Für eine elliptische Kurve über 256 Bit nennt die BSI-Studie nach Forschungsstand etwa 2.330 logische Qubits, also fehlerkorrigierte Rechen-Qubits aus vielen physikalischen. Decrypt zitiert das Paper: Für RSA-2048 brauche es Magic States mit Fehlern um eins zu zehn Milliarden. Bei 99,99 Prozent Treue liegt der Fehler bei etwa eins zu 10.000, daraus errechnet Decrypt eine Lücke von rund einer Million.
Diese Lücke gilt für RSA-2048. Für dasselbe Verfahren gibt die BSI-Studie eine Abschätzung von Gidney aus dem Jahr 2025 wieder: Weniger als eine Million physikalische Qubits genügten für einen Angriff mit unter einer Woche Laufzeit. Decrypt liest das Google-Ergebnis als Schritt in diese Richtung, denn Cultivation sei eine der Techniken hinter dieser Abschätzung. Für die Bitcoin-Kurve zitiert Decrypt ohne Jahr und Annahmen ein Whitepaper von Google Quantum AI mit Justin Drake und Dan Boneh, das den Aufwand bei unter 500.000 physikalischen Qubits ansetzt.
Die Gegenposition steht in der BSI-Studie selbst. Ihre Autoren halten einen kryptografisch relevanten Quantencomputer für akademische und industrielle Labors auf absehbare Zeit für unwahrscheinlich. Erreichbar erscheint ihnen ein solcher Rechner nur mit einem konzertierten nationalen Programm. Ihr Szenario: Wenige Millionen physikalische Qubits brechen RSA-2048 in 100 Tagen, falls die Fehlerrate auf etwa 1 zu 10.000 sinkt.
BSI rechnet mit etwa 15 Jahren, NIST setzt eine Frist bis 2035
Das Basisszenario liefert die vom BSI veröffentlichte Studie zum Entwicklungsstand von Quantencomputern (Version 2.2, August 2025). Ihre Autoren halten einen kryptanalytisch relevanten Quantencomputer, also einen Rechner, der heute übliche Kryptografie brechen kann, in etwa 15 Jahren ab Studienstand für realistisch. Voraussetzung sind ein konzertiertes Programm und weiter wachsende Qubit-Zahlen.
Der NIST-Entwurf zum Übergang auf Post-Quanten-Standards (IR 8547) stammt vom 12. November 2024. Für ECDSA, ein Signaturverfahren auf elliptischen Kurven, sieht er ab 128 Bit Sicherheitsstärke den Status „Disallowed after 2035“ vor, also unzulässig nach 2035. Das ist eine Umstellungsfrist, kein Datum, ab dem ECDSA gebrochen wäre. Im selben Entwurf hält NIST fest, dass es Stand November 2024 noch keine kryptografisch relevanten Quantencomputer gab.
NIST trennt dabei zwei Risiken. Bei Verschlüsselung droht „harvest now, decrypt later“, auf Deutsch: heute abfangen, später entschlüsseln. Ein Authentifizierungssystem bleibt dagegen sicher, solange seine Verfahren im Moment der Prüfung sicher sind. Es könne quantenanfällige Algorithmen nutzen, bis Quantenrechner verfügbar sind, die sie brechen.
Schneller gehen könnte es mit sogenannten qLDPC-Codes, einer anderen Art der Fehlerkorrektur: Dann hält die BSI-Studie etwa 10 Jahre für möglich. Studie und NIST-Entwurf entstanden beide vor der Google-Meldung.
Woran du erkennst, ob der Abstand schrumpft
Ob Googles Laborschritt den Zeitplan verkürzt, zeigen dir drei Entwicklungen:
- eine Demonstration von Cultivation in größerem Maßstab, die Google selbst als nötigen Schritt nennt,
- eine neue Fassung der BSI-Studie, die das Google-Ergebnis in ihre Zeitschätzung einbezieht,
- die Endfassung des NIST-Entwurfs und mit ihr die Frage, ob die Frist 2035 für ECDSA bestehen bleibt.
Bis dahin gilt Googles eigene Einordnung: Cultivation funktioniert nach Angaben des Unternehmens auf echter Hardware, muss sich aber in größerem Maßstab erst beweisen. Offen ist, ob die Science-Fassung vom 15. Oktober 2026 in den Zahlen vom Preprint abweicht.
* Werbehinweis: Dieser Artikel enthält einen Partnerhinweis. Wenn du über den Link ein Konto eröffnest, erhält CryptoTuts möglicherweise eine Provision; an den Aussagen des Artikels ändert das nichts. Mehr erfahren
Quellen
- Google Blog: Bringing the magic: Google breaks open a bottleneck in quantum computing · Google
- arXiv:2512.13908: Magic state cultivation on a superconducting quantum processor · arXiv
- BSI: Status of quantum computer development, Version 2.2 · Bundesamt für Sicherheit in der Informationstechnik
- NIST IR 8547 ipd: Transition to Post-Quantum Cryptography Standards (PDF) · NIST
- NIST CSRC: NIST IR 8547 ipd, Publikationsseite · NIST
- Decrypt: Google cracked one of quantum computing's biggest bottlenecks · Decrypt
- X-Post @GoogleQuantumAI vom 15.10.2026 (Science-Veröffentlichung) · Google Quantum AI
- X-Post @GoogleQuantumAI vom 15.10.2026 (Proof of Principle) · Google Quantum AI
- X-Post @sundarpichai vom 15.10.2026 · Sundar Pichai
Autor dieses Beitrags
Phil
Gründer & Chefredakteur · Krypto seit 2017
Phil ist Gründer von CryptoTuts und beschäftigt sich seit 2017 mit Bitcoin, Kryptowährungen und Blockchain-Technologie. Er ordnet komplexe Themen verständlich, datenbasiert und ohne leere Versprechen ein.
- XRP und XRPL
- Bitcoin
- Krypto-Steuern
- Börsen-Vergleiche
- On-Chain-Analyse