Analyse · Sicherheit
88,3 Prozent der Bitget-Beute liegen laut BlockSec noch beim Angreifer
Öffentlich gesperrt waren bis zum 29. September 2026 nur rund 0,2 Prozent. Wohin das Geld floss, was noch sperrbar ist und wer hinter dem Angriff stecken soll.
Phil7 Min. LesezeitAktualisiert 4.10.2026
Knapp fünf Tage nach dem Bitget-Hack vom 24. September 2026 lagen noch etwa 342 Millionen US-Dollar, 88,3 Prozent der Beute, beim Angreifer; öffentlich sichtbar gesperrt waren erst rund 0,2 Prozent (Stand: 29. September 2026, 12:30 Uhr UTC). Für Bitget-Kunden zählt damit vor allem die Zusage der Börse vom 25. September 2026, den Verlust aus ihrem Schutzfonds über 464 Millionen US-Dollar zu decken.
Den Weg des Geldes zeichnen Analysefirmen inzwischen bis in Bitcoin nach, die Täterfrage beantworten sie mit Einschätzungen. Chainalysis ordnet den Angriff Akteuren zu, die Nordkorea zugerechnet werden, und zählt für sie 2026 damit mehr als 1 Milliarde US-Dollar Beute. Eine Behörde hat den Bitget-Fall bislang keinem Täter zugeordnet, und die technischen Belege von Chainalysis und Bitget sind unveröffentlicht.
Nordkorea als Täter: Wie belastbar ist die Zuschreibung?
Chainalysis legt sich fest. In einem um den 1. Oktober 2026 veröffentlichten Beitrag im Chainalysis-Blog schreibt das Unternehmen den Diebstahl DPRK-zugerechneten Akteuren zu, also Gruppen, die Nordkorea zugeordnet werden.
Bitget stützt den Verdacht auf eigene Funde. Bitget-CEO Gracy Chen nannte IP-Adressen, die zu VPN-Diensten einer nordkoreanischen Hackergruppe passten, dazu On-Chain-Muster; so geben es TRM und BlockSec wieder.
TRM Labs wählt die Zwischenstufe: Mit Stand 25. September 2026 hielt das Analysehaus eine nordkoreanische Beteiligung für wahrscheinlich, eine abschließende Zuschreibung stand noch aus. Elliptic sieht in Geldwäschemustern und Überschneidungen auf der Chain frühe Hinweise auf die als TraderTraitor geführte Gruppe, berichtet Bloomberg.
Unter dem Namen TraderTraitor führt auch das FBI den Fall Bybit. In der FBI-Mitteilung I-022625-PSA vom 26. Februar 2025 machte die Behörde Nordkorea für den Diebstahl von rund 1,5 Milliarden US-Dollar bei Bybit um den 21. Februar 2025 verantwortlich. Der Name, auf den Elliptic im Bitget-Fall verweist, steht damit für eine Gruppe, die eine Behörde im Fall Bybit benannt hat.
Den deutlichsten Einwand formuliert BlockSec. In BlockSecs Lesart sprechen die Überschneidungen auf der Chain eher dafür, dass dieselben Geldwäsche-Gruppen wie in früheren Fällen beteiligt waren, und weniger zwingend für dieselben Angreifer. Die Spur führt danach zuerst zu den Helfern; Nordkorea bleibt als Täter möglich.
Auch die Jahresbilanz hängt am Anbieter. Chainalysis zählt für 2026 mit dem Bitget-Fall mehr als 1 Milliarde US-Dollar als Untergrenze. TRM verbucht bis zum 25. September 2026 ohne Bitget rund 690 Millionen US-Dollar; wird der Fall Nordkorea zugeschrieben, wäre 2026 in den TRM-Daten mit über 1 Milliarde das zweitgrößte Jahr nach 2025. Für 2025 nennt der Chainalysis-Jahresbericht vom 18. Dezember 2025 mindestens 2,02 Milliarden US-Dollar, 51 Prozent mehr als 2024; weil jeder Anbieter eigene Methoden nutzt, lassen sich die Werte weder addieren noch eins zu eins vergleichen.
Von Ethereum und XRP in Bitcoin: Welchen Weg nahm das Geld?
Chainalysis rekonstruiert die ersten drei Stunden so: 387 Millionen US-Dollar verließen Bitget in 23 Transfers, davon landeten 49,7 Prozent auf Ethereum, 40,8 Prozent auf dem XRP Ledger, 7,6 Prozent auf Zcash und 1,8 Prozent auf Tron. Der XRP Ledger war damit das zweitgrößte Ziel. BlockSec zählt 13 Assets auf 12 Chains, und Bitget nannte laut The Hacker News in einem undatierten Folgepost rund 390,06 Millionen US-Dollar, die auf mehreren Netzen an Adressen des Angreifers gingen.
Für XRP-Halter zählt, was mit diesem Posten geschah. Das gestohlene XRP ging statt an eine Börse in ein Cross-Chain-Liquiditätsprotokoll, also einen Dienst, der einen Coin auf einer Blockchain annimmt und auf einer anderen einen anderen Coin auszahlt. Heraus kam Bitcoin: Über etwa anderthalb Tage flossen so zweistellige Millionenbeträge in US-Dollar, die Chainalysis bis zu überwachten Bitcoin-Adressen der Angreifer verfolgt hat.
Die Stablecoins war der Angreifer schnell los. Alle erbeuteten Stablecoins, etwa 75,48 Millionen US-Dollar in USDT, USDC und USDT0, dazu 3.000 Einheiten des Tether-Goldtokens XAUt, wurden binnen 41 Minuten in ETH oder AVAX getauscht. BlockSec vermutet dahinter den Versuch, Sperrungen zuvorzukommen, denn Emittenten wie Tether und Circle können ihre Token auf einzelnen Adressen einfrieren.
Den Rest bündelt der Angreifer in Bitcoin, vor allem über THORChain, ein dezentrales Protokoll für den Tausch zwischen Blockchains. Bis zum Snapshot vom 29. September 2026 gingen dort netto etwa 269 Millionen US-Dollar in 7.804 Transaktionen durch. Das ist ein Durchleitungsbetrag: Er misst, was das Protokoll passiert hat, und steht getrennt von den Beträgen anderer Dienste.
Bei CoinJoin bündeln viele Nutzer ihre Bitcoin-Zahlungen in einer gemeinsamen Transaktion, damit sich Absender und Empfänger schwer zuordnen lassen. Bis zum 29. September 2026 flossen kumuliert etwa 3,94 Millionen US-Dollar der Beute hinein. Gemessen an den Bitcoin-Beständen des Angreifers ist das wenig, schreibt BlockSec.
Hinweise auf Helfer kommen vom Account ZachXBT. Wie BlockSec wiedergibt, veröffentlichte ZachXBT Konten und Transaktionen von fünf chinesischen Akteuren, die für die Angreifer Geld waschen, und verfolgte Mittel über Bridges, also Verbindungen zwischen Blockchains, bis in Mixer wie Wasabi, die Coins vieler Nutzer vermischen.
Eingefroren sind 0,2 Prozent: Was ist gesperrt, was wäre noch sperrbar?
Der Restbestand liegt überwiegend in Bitcoin. Zum Snapshot von Bitgets Tracing-Dashboard am 29. September 2026, 12:30 Uhr UTC, rechnete BlockSec dem Angreifer etwa 342 Millionen US-Dollar zu: rund 83,7 Prozent in BTC, 8,5 Prozent in ZEC und 7,3 Prozent in ETH. Bewertet ist das zu den Kursen des Snapshots. Sinkt der Wert später, kann das an Kursen, Gebühren oder Weitertransfers liegen und ist noch keine Rückgewinnung.
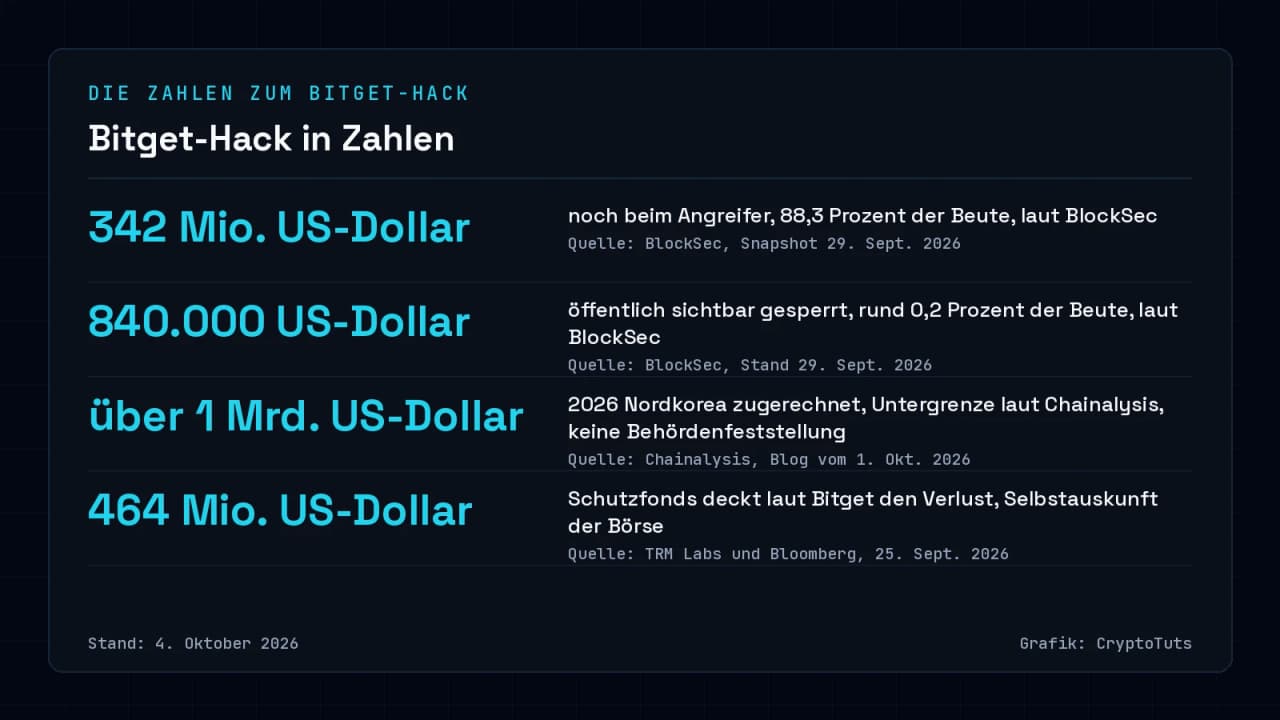
Dem stehen öffentlich sichtbare Sperrungen von etwa 840.000 US-Dollar gegenüber, rund 0,2 Prozent der Beute. Etwa 340.000 US-Dollar haben Tether und Circle eingefroren, etwa 500.000 US-Dollar meldet NEAR Intents nach eigener Angabe. Gesperrt heißt blockiert; eine Rückzahlung an Bitget wäre ein weiterer Schritt.
NEAR Intents, ein Dienst für Tauschaufträge über mehrere Blockchains hinweg, beziffert in einer Mitteilung vom 28. September 2026 den Versuch des Angreifers, Geld durch das Protokoll zu leiten, auf mehr als 50 Millionen US-Dollar. Durch gingen etwa 166.000 US-Dollar, etwa 503.000 US-Dollar wurden während der Ausführung eingefroren. BlockSec gibt diese Selbstauskunft wieder; die Werte können um bis zu 10 Prozent abweichen.
Ein kleiner Spielraum bleibt: Auf fünf dem Angreifer zugeordneten Adressen lagen zum 29. September 2026 noch etwa 310.000 US-Dollar in Stablecoins, sperrbar, aber noch unangetastet. Gemessen an den 342 Millionen US-Dollar im Restbestand ist das wenig.
Was heißt das für Bitget-Kunden?
Für Kunden zählt vor allem eine Zusage. Bitget-CEO Gracy Chen schrieb auf X, der Verlust sei durch den User Protection Fund der Börse über 464 Millionen US-Dollar gedeckt; TRM und Bloomberg geben das übereinstimmend wieder, Stand 25. September 2026. Es ist eine Selbstauskunft der Börse.
Nach Bitgets Darstellung blieben die privaten Schlüssel unversehrt und die Cold Wallets, also die vom Internet getrennt verwahrten Bestände, unberührt.
Als Einfallstor nennt Bitget eine Zero-Day-Lücke, also eine bis dahin unbekannte Schwachstelle, im Sicherheitsprodukt eines Drittanbieters. Darüber habe der Angreifer interne Zugangsdaten erbeutet und gefälschte Auszahlungsbefehle geschrieben. Die Darstellung stammt aus einem Livestream der Börse, den BlockSec wiedergibt.
Für die Auszahlungen gibt es einen Fahrplan. Bitget kündigte am 26. September 2026 auf X an, sie ab dem 28. September 2026 um 8 Uhr UTC stufenweise wieder aufzunehmen; die ausgenutzte Lücke sei identifiziert und behoben. Das berichtet The Hacker News.
Unterm Strich: Chainalysis, Elliptic und Bitget deuten auf Nordkorea, TRM hält eine Beteiligung für wahrscheinlich, und BlockSec sieht vor allem dieselben Geldwäscher wie in früheren Fällen. Woran du erkennst, wie es weitergeht: an einer Mitteilung des FBI oder einer anderen Behörde, wie es sie im Fall Bybit gab, an Bitgets Untersuchungsbericht und an neuen Ständen des Tracing-Dashboards, die zeigen, ob die Sperrungen über 0,2 Prozent hinauswachsen.
Für Bitget-Kunden bleibt bis dahin offen, ob die Auszahlungen seit dem 28. September 2026 wie angekündigt laufen.
* Werbehinweis: Dieser Artikel enthält eine Partnerbox (Anzeige). Wenn du über sie ein Angebot abschließt, kann CryptoTuts eine Provision erhalten. Die redaktionellen Aussagen bleiben davon unberührt. Mehr erfahren
Quellen
- Chainalysis: How AI Helped Chainalysis Investigators Trace the $387 Million North Korea Stole from Bitget · Chainalysis
- FBI/IC3 Public Service Announcement I-022625-PSA: North Korea Responsible for $1.5 Billion Bybit Hack · FBI Internet Crime Complaint Center (IC3)
- Chainalysis: North Korea Drives Record $2 Billion Crypto Theft Year, Pushing All-Time Total to $6.75 Billion · Chainalysis
- TRM Labs: Bitget Loses USD 351.6 Million in Hot Wallet Breach in Likely North Korea Attack · TRM Labs
- BlockSec: Bitget's $387M Hack: Laundering Path, Freezes and Attribution · BlockSec
- The Hacker News: Bitget Says Suspected North Korean Hackers Stole $351.6M After Backend Compromise · The Hacker News
- Insurance Journal (Bloomberg): Bitget Hack Pushes North Korean Crypto Haul Past $1 Billion · Bloomberg (via Insurance Journal)
Weiter im XRP-Cluster
Das Thema im Zusammenhang einordnen
Den vollständigen Überblick über Werkzeuge, Daten und Ratgeber findest du im XRP-Hub von CryptoTuts.
Passende XRP-Seiten
Autor dieses Beitrags

Phil
Gründer & Chefredakteur · Krypto seit 2017
Phil ist Gründer von CryptoTuts und beschäftigt sich seit 2017 mit Bitcoin, Kryptowährungen und Blockchain-Technologie. Er ordnet komplexe Themen verständlich, datenbasiert und ohne leere Versprechen ein.
- XRP und XRPL
- Bitcoin
- Krypto-Steuern
- Börsen-Vergleiche
- On-Chain-Analyse