News · Sicherheit
Rund 114,09 ETH aus zwei Safe-Multisigs abgezogen, meldet SlowMist
Der Weg führte über den FlashLoopAdapter, ein Safe-Modul. Laut CryptoTimes und YFarmX wurde die Transaktion am 1. Oktober 2026 um 15:08 UTC bestätigt.
Phil4 Min. Lesezeit
Über den FlashLoopAdapter, ein Zusatzmodul, das erst mit Zustimmung der festgelegten Zahl von Eigentümern in eine Safe-Multisig kommt, hat ein Angreifer am 1. Oktober 2026 rund 114,09 ETH aus zwei Safes abgezogen, wie das Sicherheitsunternehmen SlowMist meldet. Aave-Gründer Stani Kulechov schrieb am 2. Oktober auf X, der Adapter sei ein externer Drittanbieter-Adapter auf Basis von Aave und kein Aave-v3-Vertrag, Aave v3 sei nicht betroffen. Für dich als Aave- oder Safe-Nutzer zählt damit vor allem eine Frage: Hat deine Safe dieses Modul aktiviert?
Rund 114 ETH aus zwei Safes abgezogen
SlowMist beziffert den Abfluss auf rund 114,09 ETH. Genauer wird CryptoTimes: Beim Angreifervertrag gingen rund 114,096 ETH ein, die Gaskosten lagen bei 10,55 US-Dollar, bestätigt wurde die Transaktion am 1. Oktober 2026 um 15:08 UTC in Ethereum-Block 26098264. Dieselbe Uhrzeit nennt YFarmX. Den Alert von SlowMist datiert CryptoTimes auf den 2. Oktober um 02:59 UTC, rund zwölf Stunden nach der Transaktion.
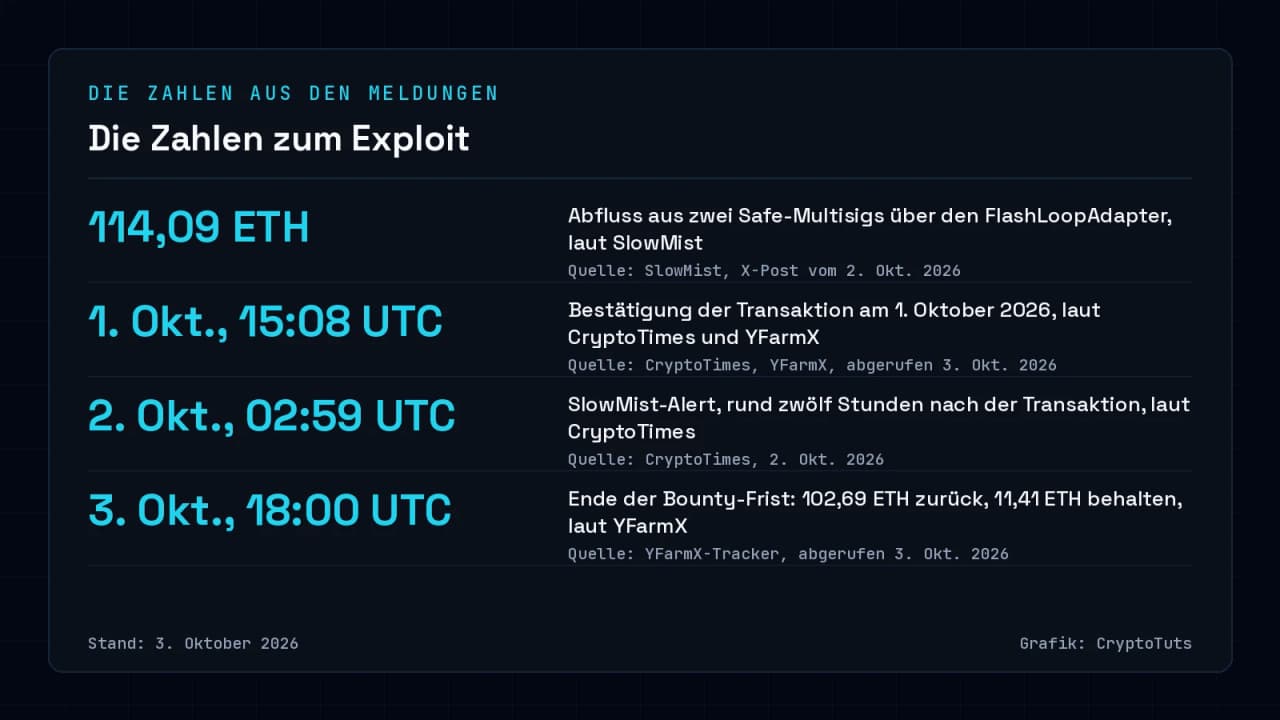
Als betroffene Safes nennt SlowMist 0xe3b23e47df7cd85876ac6cb05bdb9d7cd5b28520 und 0xcfedf95a3653a128dfc2e4288758a1a1850d169f; beide gehören nach dem Exploit-Tracker von YFarmX demselben Eigentümer. Die Angreiferadresse lautet laut SlowMist 0x42c2633438609881c8fBAb82414eb9A0c45F9353.
Die Prüfung ließ durch, wer sich als aktives Modul meldete
Im vorgesehenen Ablauf prüft ein Modul eine Anfrage selbst und ruft erst bei Gültigkeit execTransactionFromModule auf der Safe auf, die die Transaktion dann ausführt. So beschreibt es die Safe-Dokumentation.
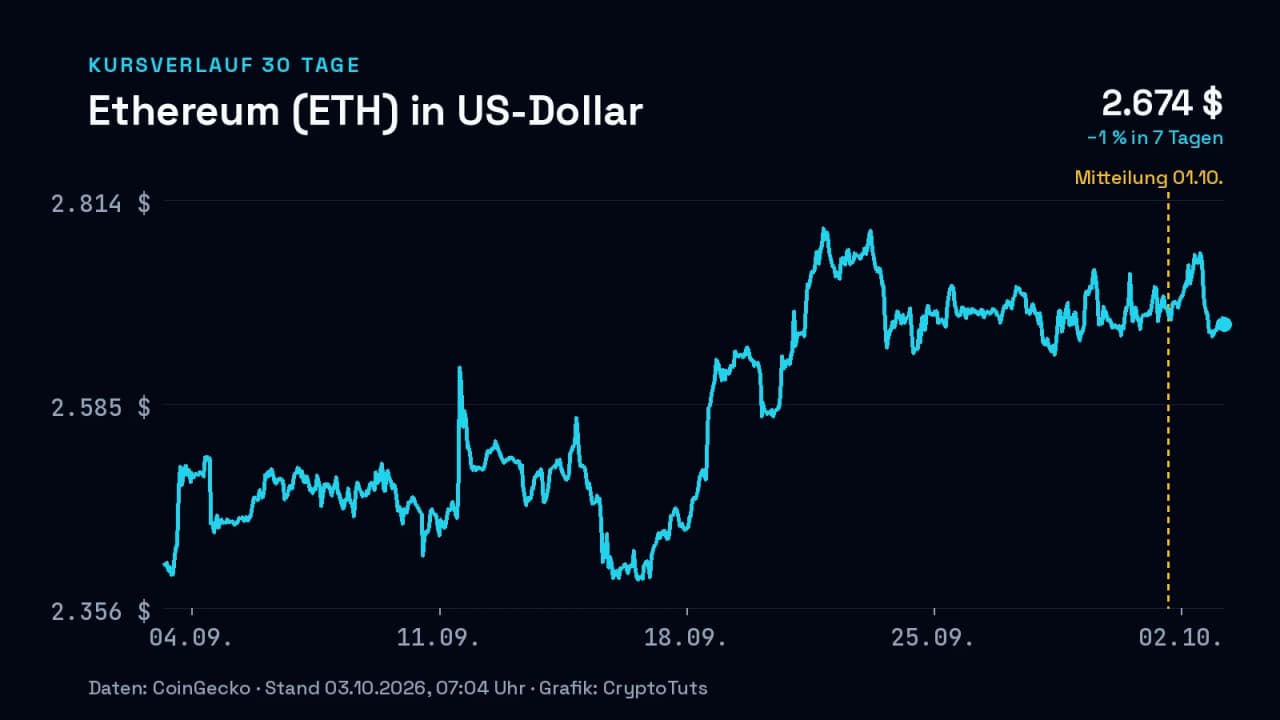
Genau an dieser Prüfung setzte der Angriff an. Laut SlowMist prüfen die Funktionen open() und close() des Adapters nur, ob der Aufrufer den Adapter als aktiviertes Modul meldet; ein gefälschter Safe-Vertrag, der stets true zurückgibt, besteht diese Prüfung. Über _swap() bestimmte der Angreifer zudem Router und Calldata eines router.call selbst. Er setzte den Router auf die Opfer-Safe und die Daten auf execTransactionFromModule und zog so weETH und Aave-Sicherheiten ab.
Als Verlust zählt SlowMist allein die rund 114 ETH; die großen Beträge im Angriff waren geliehen oder umgeschichtet. CryptoTimes beschreibt einen Flash-Loan bei Morpho über 11.537 WETH, der in derselben Transaktion zurückfloss; auch Cryptobriefing und YFarmX nennen den Flash-Loan. Um Sicherheiten freizugeben, wurden zugleich Schulden bei Aave getilgt: rund 1.300 WETH nach SlowMist, 1.335,26 WETH nach CryptoTimes, davon 1.329,54 WETH variable Schuld, bei einer Freigabe von 1.306,48 weETH.
Aave-Gründer sagt: nicht betroffen. Was das für Einleger heißt
Stani Kulechov zieht auf X eine klare Grenze zwischen Aave und dem Adapter:
„This is not Aave v3 contract, it’s third party external adapter built on top of Aave, zero effect on Aave v3.“
Sinngemäß: Es gehe um einen externen Adapter eines Drittanbieters, der auf Aave aufbaut, und auf Aave v3 habe er keinerlei Auswirkung. Das ist die Sicht des Gründers auf sein Protokoll.
CryptoTimes zieht die Grenze für Einleger an der Aktivierung: Wer den FlashLoopAdapter nie aktiviert hat, steckt nicht im Verlust. Laut Cryptobriefing warnte neben SlowMist auch das Sicherheitsunternehmen ExVul; die Zahlen stammen weiter von SlowMist.
Bounty-Angebot mit Frist, Rückholung bisher offen
Laut YFarmX schickte die Adresse mit dem ENS-Namen aavechan.eth, die im Namen der Eigentümer beider Safes auftrat, am 1. Oktober um 21:03 UTC ein On-Chain-Angebot an den Angreifer: 11,41 ETH, also 10 Prozent, als Bounty behalten und 102,69 ETH bis 3. Oktober 2026, 18:00 UTC, zurückgeben. Der ENS-Name allein ordnet die Adresse nicht Aave zu.
Cryptobriefing berichtet, beide Safes hätten das Modul sofort deaktiviert; eine On-Chain-Bestätigung dafür steht aus. Der nächste Prüfpunkt für eine Rückgabe ist das Fristende am 3. Oktober 2026 um 18:00 UTC, bis zum Stand von CryptoTimes am 2. Oktober war keine Rückholung und keine Antwort des Angreifers bekannt (Stand: 3. Oktober 2026, 04:51 UTC).
So prüfst du, ob deine Safe das Modul nutzt
Ein Modul wird per enableModule() mit Zustimmung der festgelegten Zahl von Eigentümern aktiviert oder wieder entfernt, und beide Vorgänge erzeugen Events. Die Safe-Dokumentation warnt zugleich, dass Module beliebige Transaktionen ausführen können, dass nur vertrauenswürdige und geprüfte Module hinzukommen sollten und dass ein bösartiges Modul eine Safe übernehmen kann.
- Notiere die Adresse, die SlowMist als verwundbaren Vertrag nennt:
0x16bb8b912da187870c23ec6756bb3fad061283d8. - Öffne deine Safe-Adresse in einem Block-Explorer und suche die Events zum Aktivieren und Entfernen von Modulen.
- Vergleiche die dort genannten Moduladressen mit der Adresse des Adapters.
Laut CryptoTimes raten externe Konten dazu, das Modul zu deaktivieren. Entscheiden müssen das die Eigentümer deiner Safe selbst, eine Anweisung von Aave oder Safe gibt es demnach nicht. Die bereits abgezogenen ETH bleiben von einer Deaktivierung unberührt.
Unbekannt sind bisher der Entwickler des Adapters, von dem keine Stellungnahme vorliegt, und die Liste weiterer Safes, die ihn aktiviert haben; SlowMist hat keine veröffentlicht. Ob ein Teil der rund 114 ETH zurückkommt, zeigt sich nach dem Fristende am 3. Oktober um 18:00 UTC.
* Werbehinweis: Anzeige: Dieser Artikel enthält eine Partnerbox. Bei einem Abschluss über den Partnerlink kann CryptoTuts eine Provision erhalten. Die redaktionellen Aussagen bleiben davon unberührt. Mehr erfahren
Quellen
- SlowMist: X-Post zur Ursache des Exploits über den FlashLoopAdapter · SlowMist
- Stani Kulechov: X-Post zur Nichtbetroffenheit von Aave v3 · Stani Kulechov (X)
- Safe Docs: Safe Modules · Safe
- CryptoTimes: Aave v3 Loop Module Hacked for 114 ETH · CryptoTimes
- Cryptobriefing: Aave v3 exploit after Safe module attack · Cryptobriefing
- YFarmX Exploit-Tracker: Flaw in a Safe wallet add-on · YFarmX
Autor dieses Beitrags

Phil
Gründer & Chefredakteur · Krypto seit 2017
Phil ist Gründer von CryptoTuts und beschäftigt sich seit 2017 mit Bitcoin, Kryptowährungen und Blockchain-Technologie. Er ordnet komplexe Themen verständlich, datenbasiert und ohne leere Versprechen ein.
- XRP und XRPL
- Bitcoin
- Krypto-Steuern
- Börsen-Vergleiche
- On-Chain-Analyse