News · sicherheit
Revolut räumt Datenabfluss nach gefälschter Behördenanfrage ein und nennt keine Betroffenenzahl
Betroffen sei eine „begrenzte“ Zahl von Kundinnen und Kunden, sagt das Unternehmen den berichtenden Redaktionen. Welche Angaben offenliegen können, was für dein Geld gilt und welche Schritte jetzt helfen.
Phil5 Min. LesezeitAktualisiert 15.9.2026
Revolut hat einen Abfluss von Kundendaten eingeräumt: Ein unbefugter Dritter habe über die E-Mail-Domain einer echten Behörde betrügerische Auskunftsersuchen gestellt, daraufhin seien Daten herausgegeben worden. So schildern es TechCrunch und Cointelegraph übereinstimmend, beide berichteten am 12. September 2026 und stützen sich dabei auf Auskünfte, die Revolut ihnen selbst gegeben hat. Stand: 14. September 2026.
Zur Größe des Vorfalls bleibt es bei einem Wort: Gegenüber beiden Redaktionen sprach Revolut von einer „begrenzten“ Zahl von Kundinnen und Kunden. Eine genaue Zahl nennt das Unternehmen bislang nicht. Für dich zählt deshalb vor allem, welche Datenarten im Spiel sind und welche Schritte jetzt helfen.
Was das Unternehmen bisher sagt
TechCrunch fragte außerdem, ob sich der Vorfall auf einen einzelnen Markt beschränkt und welche Behörde betroffen ist; beide Fragen ließ Revolut offen.
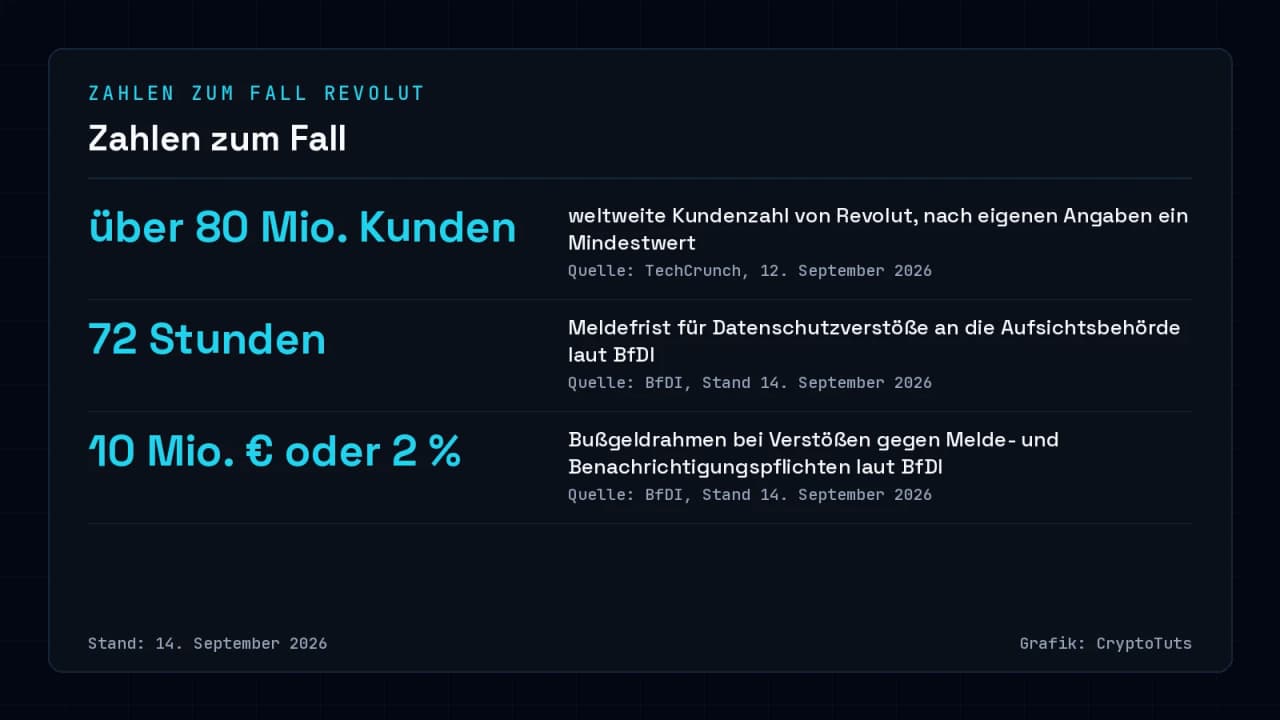
Zur Größenordnung des Anbieters: Revolut hat nach eigenen Angaben weltweit mehr als 80 Millionen Kundinnen und Kunden, Stand September 2026, und arbeitet in mehr als 30 Ländern als Bank. Beide Werte sind Mindestangaben des Unternehmens und beschreiben die gesamte Kundenbasis.
Ein Sprecher von Revolut erklärte gegenüber TechCrunch, das Unternehmen habe die betroffenen Kundinnen und Kunden direkt kontaktiert. Wie vollständig das gelungen ist, lässt sich derzeit nur über das Unternehmen selbst erfahren.
Welche Angaben offenliegen können
In der Benachrichtigung an Betroffene, die TechCrunch eingesehen hat, heißt es, die Daten könnten zusätzlich Verifizierungs-Selfies, Kontoauszüge und Transaktionshistorien enthalten haben. Cointelegraph gibt dieselbe Kundenmitteilung schärfer wieder und führt Kontoauszüge und Transaktionshistorien als enthalten auf. Vorgelegen hat die Mail nur einer der beiden Redaktionen; für dich gilt deshalb die vorsichtigere Lesart, dass diese Kategorien betroffen sein können.
Cointelegraph berichtet zudem mit ausdrücklichem Vorbehalt, die Angreifer hätten offenbar begonnen, erbeutetes Material online zu stellen; diese Beobachtung steht bislang allein bei dieser Redaktion. Welche Identitäts- und Transaktionsdaten Anbieter überhaupt vorhalten, steht im Beitrag zu den Melde- und Identitätspflichten nach CARF und DAC8.
Systeme und Guthaben unberührt, das Risiko liegt woanders
Für dein Geld gibt Revolut Entwarnung: Systeme und Kundengelder seien von dem Vorfall unberührt geblieben, teilte das Unternehmen beiden Redaktionen mit. Diese Entwarnung ist eine Selbstauskunft und beruht bislang allein auf der Darstellung des Unternehmens. Das Folgerisiko liegt ohnehin bei den Identitätsdaten.
Warum, ordnet Cointelegraph ein: Offengelegte Ausweisdokumente und Bilder zur Gesichtsverifikation können das Risiko eines Identitätsdiebstahls erhöhen.
Der Krypto-Rechercheur ZachXBT äußerte laut TechCrunch, der Vorfall habe sich offenbar gegen vermögende Nutzerinnen und Nutzer gerichtet. Das ist die Vermutung einer Einzelperson, deren Datengrundlage offen bleibt; belastbar wird sie erst, wenn Revolut etwas zur Auswahl der betroffenen Konten sagt.
Was ein Anbieter melden muss
Erfährt eine Behörde von so einem Vorgang? Der Bundesbeauftragte für den Datenschutz und die Informationsfreiheit beschreibt die Pflicht so: Eine Verletzung des Schutzes personenbezogener Daten ist unverzüglich und möglichst binnen 72 Stunden nach Bekanntwerden der zuständigen Datenschutzaufsichtsbehörde zu melden; fehlende Informationen dürfen schrittweise nachgereicht werden.
Kommt ein voraussichtlich hohes Risiko für die betroffenen Personen hinzu, sind zusätzlich diese Personen unverzüglich zu benachrichtigen. Diese Risikoeinschätzung trifft zunächst der Verantwortliche selbst; wie Revolut sie getroffen hat, wäre aus einer Äußerung der zuständigen Aufsicht zu erfahren.
Verstöße gegen diese Pflichten können mit Geldbußen bis zu 10 Millionen Euro oder bis zu 2 Prozent des gesamten weltweit erzielten Jahresumsatzes des vorangegangenen Geschäftsjahrs geahndet werden, je nachdem, welcher Betrag höher ist und sofern die Voraussetzungen vorliegen. Das ist der allgemeine Rahmen, den die DSGVO für solche Pflichtverstöße vorsieht.
Revolut gibt gegenüber TechCrunch an, die betreffende E-Mail-Adresse nach der Entdeckung gesperrt und die betroffene Behörde, Strafverfolgungsbehörden sowie zuständige Aufsichtsbehörden informiert zu haben, jeweils ohne Zeitangabe und ohne Namen der Stellen. Belegt ist dieser Schritt bislang allein durch die Darstellung des Unternehmens; eine Äußerung einer der genannten Stellen wäre der nächste belastbare Beleg.
Was du jetzt selbst tun kannst
Ob eigene Daten und Passwörter im Internet offenliegen, lässt sich mit den Leakcheckern der Universität Bonn und des Hasso-Plattner-Instituts prüfen, auf die das BSI verweist; beides sind externe Dienste. Beide decken bekannte Leaks allgemein ab; ein Treffer verweist damit auf irgendeine Offenlegung deiner Daten und ist ein Anlass, die betroffenen Passwörter zu wechseln.
Für die Zugänge selbst empfiehlt das BSI starke Passwörter, besonders bei Banken, Online-Shops, sozialen Medien und E-Mail-Postfächern, dazu eine aktivierte Zwei-Faktor-Authentisierung. Wo diese Einstellungen bei einer großen Handelsplattform liegen, zeigt die Übersicht zu Konto und Verifizierung bei Coinbase.
Schritte für Betroffene
Das BSI nennt für Betroffene eines gehackten E-Mail-Kontos drei Schritte: den Anbieter des Kontos informieren und dessen Hinweisen folgen, die Passwörter schnellstmöglich ändern, künftig für jeden Account ein eigenes Passwort verwenden. Geschrieben sind sie für gekaperte Konten, die Übertragung auf diesen Fall ist eine Einordnung.
Dort endet, was du selbst ausrichten kannst. Immer wieder werden Datenbanken von Diensteanbietern gestohlen, wogegen sich eine einzelne Privatperson kaum absichern kann, schreibt das BSI. Starke Passwörter und eine Zwei-Faktor-Authentisierung schützen deshalb vor allem deine Zugänge, während die beim Anbieter gespeicherten Daten in dessen Verantwortung liegen.
Offen bleiben die Zahl der Betroffenen, die betroffenen Märkte einschließlich der Frage, ob deutsche Kundinnen und Kunden dazugehören, die missbrauchte Behördendomain, der Zeitpunkt des Abflusses und eine bestätigte Meldung an eine Aufsichtsbehörde. Sobald eine eigene Mitteilung von Revolut vorliegt, eine Behörde den Vorgang nennt oder eine Betroffenenzahl bekannt wird, wird der Artikel mit sichtbarem Hinweis aktualisiert.
* Werbehinweis: Dieser Artikel enthält eine gekennzeichnete Partner-Empfehlung. CryptoTuts erhält bei Vertragsabschluss über den Partnerlink gegebenenfalls eine Provision; das ändert nichts an der Berichterstattung zum Datenabfluss. Mehr erfahren
Quellen
- TechCrunch: Revolut confirms customer data breach through fake government requests · TechCrunch
- Cointelegraph: Revolut attackers threaten daily customer data leaks · Cointelegraph
- BfDI: Informationen zu Meldungen von Datenschutzverstößen (Art. 33, 34 DSGVO) · Der Bundesbeauftragte für den Datenschutz und die Informationsfreiheit
- BSI: Identitätsdiebstahl durch Datenleaks und Doxing · Bundesamt für Sicherheit in der Informationstechnik
- BSI: Identitätsdiebstahl, Hilfe für Betroffene · Bundesamt für Sicherheit in der Informationstechnik
Autor dieses Beitrags
Phil
Gründer & Chefredakteur · Krypto seit 2017
Phil ist Gründer von CryptoTuts und beschäftigt sich seit 2017 mit Bitcoin, Kryptowährungen und Blockchain-Technologie. Er ordnet komplexe Themen verständlich, datenbasiert und ohne leere Versprechen ein.
- XRP und XRPL
- Bitcoin
- Krypto-Steuern
- Börsen-Vergleiche
- On-Chain-Analyse