Analyse · Sicherheit
Bekommst du deine Bitcoin aus dem Coldcard-Exploit zurück?
CoinDesk und CryptoSlate nennen nur einen Schritt: den Adressabgleich auf cryptorecoverytrust.com. Eine Auszahlung folgt laut DART erst nach Prüfung, und dein Seed gehört nie ins Formular.
Phil8 Min. Lesezeit
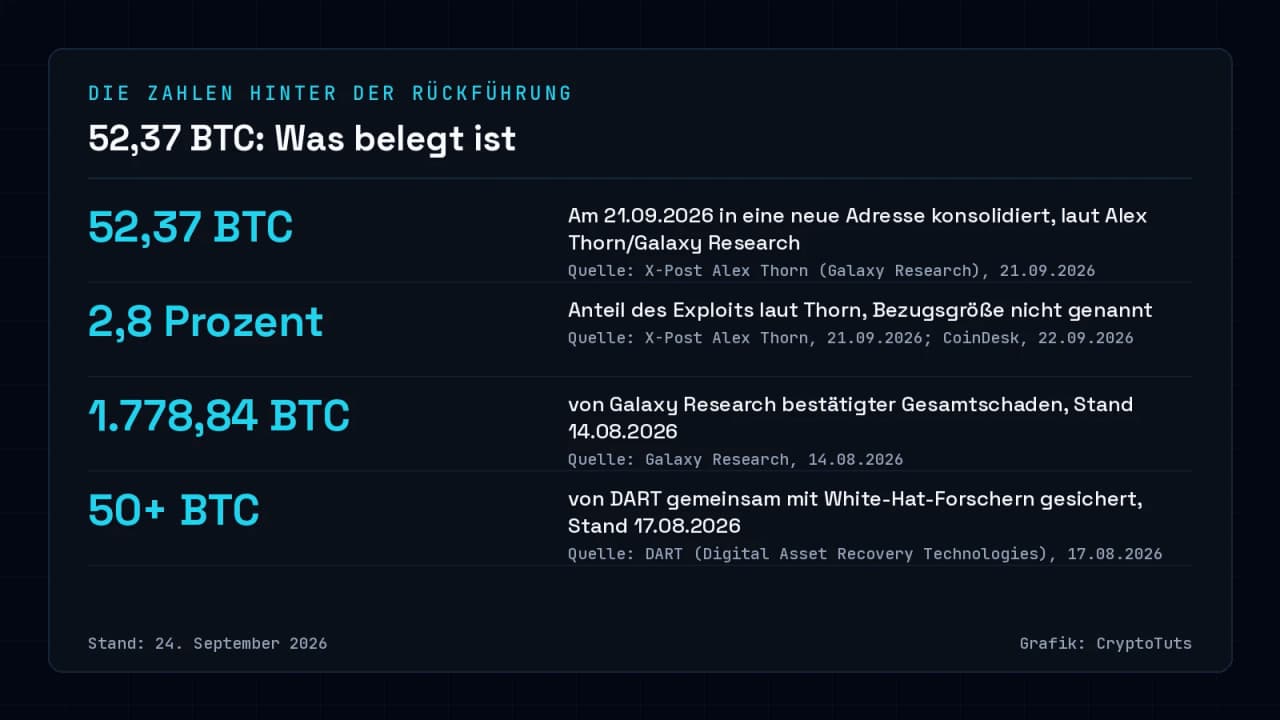
Am 21. September 2026 sind 52,37 Bitcoin aus dem Coldcard-Exploit in eine einzige neue Adresse geflossen. Gemeldet hat das Alex Thorn von Galaxy Research; der Transaktionstext verweist auf ein Anspruchsportal unter cryptorecoverytrust.com.
Thorn beziffert die Bewegung auf 2,8 Prozent des Coldcard-Exploits, ohne die Bezugsgröße zu nennen. Gegen die 1.778,84 Bitcoin, die Galaxy Research zum Datenstand 14. August 2026 als gestohlen bestätigt hat, wären es 2,94 Prozent. Die beiden Zahlen gehören zu verschiedenen Ständen, und der Nenner hinter den 2,8 Prozent steht in keiner Quelle.
Für dich als Bestohlenen ändert die Bewegung vorerst nichts an deinem Bestand. CoinDesk und CryptoSlate nennen genau einen Schritt, der dir offensteht: den Abgleich deiner öffentlichen Bitcoin-Adressen auf cryptorecoverytrust.com. Eine Rückgabe soll erst nach der Prüfung von Eigentum, Mittelherkunft und Sanktionslisten folgen. Wenn du eine Coldcard besitzt, zählt zuerst etwas anderes: die Firmwareversion deines Geräts und die Frage, wie dein Seed entstanden ist.
Was an der Bewegung vom 21. September belegt ist
Thorn veröffentlichte seine Auswertung um 19:16 UTC. Danach stammen die 52,37 Bitcoin aus der zweiten Angriffswelle sowie den Footprints AA, AU und AX, und die Zieladresse trägt im OP_RETURN-Feld, dem kurzen Textfeld einer Bitcoin-Transaktion, die Nachricht „claim:cryptorecoverytrust dot com“. Die Zuordnung zu Welle und Footprints stammt aus Galaxys eigener Onchain-Analyse.
Block 967.948 nennen Thorn, CoinDesk und CryptoSlate übereinstimmend als den Block, in dem die Transaktion bestätigt wurde; CryptoSlate stützt sich dabei auf einen eigenen Mempool-Abgleich. Eine unabhängige Onchain-Bestätigung dieser Blockhöhe liegt bisher nicht vor.
Nachvollziehen kannst du die Transaktion selbst über ihre Kennung 38b524cc…ea47 bei mempool.space. Der Abruf vom 24. September 2026 zeigt Version 2, Locktime 0 und mehrere Eingänge vom Typ P2WPKH, also gewöhnliche SegWit-Adressen. Betrag, OP_RETURN-Text und Blockhöhe stammen aus den Auswertungen der genannten Quellen.
Schon beim Betrag laufen die Berichte auseinander. Decrypt nennt für den 21. September 2026 40,71 BTC im Gegenwert von rund 3,31 Millionen US-Dollar in einer einzelnen Transaktion und führt die 52,37 BTC als breiteren Sweep; Ursprungspost, CoinDesk und CryptoSlate nennen 52,37 BTC für die in Block 967.948 bestätigte Transaktion. Beide Fassungen stehen als Alternativen nebeneinander, addieren lassen sie sich nicht. Auseinanderlaufende Angaben kurz nach einem Vorfall kennst du aus dem Fall Symbiosis-Bitcoin-Bridge.
In dieselbe Zieladresse flossen nach Berichten von CoinDesk und CryptoSlate zusätzlich 3,0134 BTC aus Adressen, die Galaxy zuvor nicht verfolgt hatte. Deren Coldcard-Herkunft bezeichnet Thorn selbst als unbestätigt, deshalb zählen sie hier nicht zu den geretteten Mitteln.
Wie viel der zweiten Welle inzwischen White Hats zugerechnet wird, gibt CoinDesk mit rund 40 Prozent als Angabe Thorns wieder. Wie groß diese Welle ist, beziffert keine Quelle, und die Zahl steht bisher allein bei CoinDesk.
Der weitaus größere Teil des Schadens liegt weiter bei den Angreifern. Am 14. August 2026 lagen 1.531 BTC unbewegt in Angreiferadressen, rund 246 BTC waren weitergeschoben worden, davon 65 Prozent über Coinjoin-Transaktionen und 35 Prozent direkt onchain. Beide Teilwerte ergeben zusammen 1.777 BTC; Galaxy rundet in derselben Auswertung auf mindestens 1.778 BTC.
Die letzte von Galaxy registrierte Angreiferaktivität unter den bestätigten Wellen und Footprints datiert auf den 6. August 2026, Datenstand 14. August 2026. Als Erklärung vermutet das Unternehmen selbst, dass Nutzer inzwischen migriert sind oder die betroffenen Wallets schon leer waren.
2,8 Prozent von wie viel: die Zahl ohne Nenner
Die belastbarste Bezugsgröße kommt aus derselben Firma. Galaxy Research hat zum Datenstand 14. August 2026 mit hoher Zuversicht 1.778,84 BTC im Wert von 112,7 Millionen US-Dollar als gestohlen bestätigt, aus mehr als 8.600 Adressen und gestützt auf den direkten Kontakt zu 190 Opfern.
Rechnet man Kandidaten-Footprints und die vermutete, aber unbestätigte vierte Welle hinzu, steigt der Verlust in derselben Auswertung auf 2.417,35 BTC oder 153 Millionen US-Dollar, ausdrücklich mit geringerer Konfidenz.
Gegen die bestätigten 1.778,84 BTC sind 52,37 BTC 2,94 Prozent, gegen den oberen Rahmen 2,17 Prozent. Die 2,8 Prozent setzen damit einen Nenner von rund 1.870 BTC voraus, der zwischen beiden Galaxy-Ständen liegt. Wie unterschiedlich solche Quoten ausfallen können, zeigt der Vergleichsfall Liquid Network.
Stand der Zahlen
Die Verlustzahlen von Galaxy tragen den Datenstand 14. August 2026, die Bewegung datiert auf den 21. September 2026. Eine aktualisierte Verlustzahl verschiebt den Nenner der 2,8 Prozent.
Wer die Coins hält und wie ein Anspruch laufen soll
Ab hier stammt fast alles aus der Darstellung einer beteiligten Partei. DART, kurz für Digital Asset Recovery Technologies, hat die geretteten Coins nach eigener Darstellung in den Crypto Recovery Trust eingebracht, einen eigens dafür geschaffenen Wyoming Statutory Trust; errichtet und beraten haben ihn Anwälte der National-Security-Praxis der Kanzlei Steptoe LLP.
Aus demselben Haus kommt die Mengenangabe: etwas mehr als 50 BTC, gesichert gemeinsam mit unabhängigen White-Hat-Forschern, Stichtag 17. August 2026, Grundlage ist DARTs internes Recovery-Ledger. Adressen, Methoden und Forscheridentitäten behält DART für sich; unabhängig onchain nachrechnen lässt sich die Summe damit vorerst nicht.
Der Adressabgleich auf cryptorecoverytrust.com ist der einzige Schritt, den CoinDesk und CryptoSlate für Betroffene nennen. Die Seite selbst gab am 24. September 2026 keinen abrufbaren Text heraus, deshalb sind Fristen, Kosten und Trägerschaft des Portals bisher nur aus zweiter Hand beschrieben.
Nur öffentliche Adressen
DART verlangt für den ersten Kontakt öffentliche Adressen, Transaktions-IDs und eine grobe Beschreibung und warnt ausdrücklich davor, Seed-Phrasen, private Schlüssel, PINs, Wiederherstellungscodes oder rohes Exploit-Material über ein Webformular zu senden; CryptoSlate gibt dieselbe Warnung wieder. Für einen Adressabgleich genügt deine öffentliche Adresse.
Parallel hat Galaxy Research nach eigener Angabe Listen der Angreiferadressen an Kryptobörsen, an Compliance- und Ermittlungsfirmen sowie an Strafverfolgungsbehörden übergeben, in der Hoffnung auf Sperren, sobald die Mittel bei zentralen Vermittlern auftauchen. Empfänger und Wirkung dieser Meldungen sind bisher nicht belegt.
Warum aus der Bewegung noch keine Rückgabe geworden ist
CryptoSlate ordnet die Septemberbewegung als öffentlichen Nachweis jener Bergung ein, die DART schon im August beschrieben hatte, also nicht als zweite Rettungsaktion. Bestätigt haben diese Lesart weder DART noch Galaxy; die gut 50 BTC und die 52,37 BTC zu über 100 BTC zusammenzuzählen, trägt deshalb nicht.
Auch die Schadenshöhe hängt an der Quelle. Decrypt beziffert den Höhepunkt des Exploits auf rund 130 Millionen US-Dollar über Tausende Adressen; Galaxy nennt zum 14. August 2026 112,7 Millionen US-Dollar als bestätigt und 153 Millionen US-Dollar als oberen Rahmen.
Wie schnell aus einem Rückführungsangebot ein Aufsichtsfall wird, zeigt ein anderer Vorgang: Die BaFin teilte am 6. Februar 2026 mit, dass der Betreiber von kryptofinanze(.)com keine MiCAR-Zulassung besitzt und nicht ihrer Aufsicht unterliegt; weil dort die Rückführung von Kryptowährungen an die rechtmäßigen Eigentümer angeboten wird, rechtfertige der Inhalt der Webseite nach ihrer Einschätzung die Annahme unerlaubter Kryptowerte-Dienstleistungen. Die Ermittlungen laufen, ein Bezug zu DART, zum Crypto Recovery Trust, zu Steptoe LLP oder zu Galaxy besteht nicht. Für dich ist die BaFin-Meldung zu einem angeblichen Rückführungsdienst trotzdem der Maßstab: zuerst die Zulassung prüfen, dann Daten eingeben.
Wenn du eine Coldcard hast: betroffene Versionen und die Schritte
Ausgelöst hat den Vorfall der Zufallsgenerator im Gerät. Coinkite beschreibt einen Build- und Link-Integrationsfehler: Seit der Umstellung auf libNgU im März 2021 löste der Aufruf rng_get() auf Yasmarang auf, den deterministischen Software-Zufallsgenerator von MicroPython, statt auf den Hardware-Zufallsgenerator. Die unabhängige Analyse von Block Engineering beschreibt denselben Mechanismus.
Für Seeds, die auf betroffener Mk2- und Mk3-Firmware entstanden sind, schätzt Coinkite den effektiven Suchraum vorläufig auf rund 40 Bit statt der angestrebten 128 Bit, ausdrücklich unter den eigenen Angriffsannahmen.
Für Mk4, Mk5 und Q liegt dieselbe Schätzung bei rund 72 Bit; Coinkite nennt die Auswirkung auf diese Modelle weniger schwer, aber weiterhin ernst.
Block Engineering rechnet je Gerätegruppe mit eigenen Bedingungen: Bei bekannter UID, bekanntem Timer-Zustand und bekannter Aufrufhistorie liegt die Erzeugung auf Mk2 und Mk3 der Version 4 fest, bei Mk4, Mk5 und Q bleiben unter festem Fallback-Zustand höchstens 2^32 unterscheidbare Ausgabeströme. Diese Werte stammen aus der Quellcodeanalyse, eine vollständige empirische Prüfung steht aus.
Betroffen sind nach dem Advisory von Coinkite Seeds, die auf Mk2 und Mk3 mit den Versionen 4.0.1 bis einschließlich 4.1.9 erzeugt wurden, außerdem Seeds auf Mk4 und Mk5 vor Standardversion 5.6.0 oder Edge 6.6.0X und auf Q vor Standardversion 1.5.0Q oder Edge 6.6.0QX. Standard und Edge sind getrennte Zweige; die Korrektur steckt nur in den genannten Versionen des jeweiligen Zweigs.
Zwei Ausnahmen nennt Coinkite. Wer seinen Seed mit mindestens 50 fairen, unabhängigen und privaten Würfelwürfen erzeugt hat, die nicht aufgezeichnet oder offengelegt wurden, gilt allein wegen dieses Zufallsfehlers als nicht gefährdet; Mittel in einer Wallet mit starker, einmaliger BIP-39-Passphrase sind über die verringerte Seed-Entropie allein nicht erreichbar. Zur Migration rät Coinkite auch diesen Nutzern.
Ein Firmware-Update korrigiert nur die Neuerzeugung. Wer auf betroffener Firmware einen Seed erzeugt hat, braucht deshalb einen neuen Seed und muss seine Mittel übertragen; vor einer übereilten Migration warnt Coinkite zugleich.
Daraus ergeben sich drei Schritte in dieser Reihenfolge:
- Firmwareversion am Gerät ablesen und klären, ob der Seed auf dem Gerät erzeugt oder eingewürfelt wurde.
- Korrigierte Firmware einspielen: 4.2.0 oder später für Mk2 und Mk3, Standard 5.6.0 oder später für Mk4 und Mk5, Standard 1.5.0Q oder später für Q, im Edge-Zweig 6.6.0X für Mk4 und Mk5 sowie 6.6.0QX für Q.
- Erst danach einen neuen Seed erzeugen und die Bitcoin auf die neuen Adressen übertragen.
Offen bleibt, wer die Zieladresse aus Block 967.948 kontrolliert und welche Rechtsordnung entscheidet, wenn mehrere Bestohlene dieselben Coins beanspruchen; ebenso, ob ein Wyoming Statutory Trust bei Rückgaben an Betroffene in Deutschland aufsichtsrechtliche Pflichten auslöst. Bis dahin bleibt für dich die Reihenfolge aus dem letzten Abschnitt, und für einen Adressabgleich gibst du nur deine öffentliche Adresse ein.
Quellen
- Decrypt: White-Hat Hackers Route Coldcard Exploit Bitcoin Into 'Recovery Trust' · Decrypt
- DART: Coldcard Entropy Recovery · Digital Asset Recovery Technologies
- Coinkite: Coldcard Security Advisory (Seed-Generation Warning) · Coinkite
- Coinkite: Coldcard Entropy Issue Technical Deep Dive · Coinkite
- Galaxy Research: Coldcard Exploit Abates as Total Losses Climb to (at Least) 1,700 BTC · Galaxy Research
- BaFin: Ermittlungen gegen den Betreiber von kryptofinanze(.)com · BaFin
- Block Engineering: Predictable RNG Fallback and 32-Bit Reseed in COLDCARD Firmware · Block Engineering
- mempool.space API: Transaktion 38b524cc…ea47 · mempool.space
- CryptoSlate: White hats recover 52 Bitcoin from Coldcard exploit · CryptoSlate
- CoinDesk: Whitehats move 52 bitcoin from the Coldcard hack to a recovery trust · CoinDesk
- X-Post @intangiblecoins (Alex Thorn) vom 21.09.2026 · X
Autor dieses Beitrags

Phil
Gründer & Chefredakteur · Krypto seit 2017
Phil ist Gründer von CryptoTuts und beschäftigt sich seit 2017 mit Bitcoin, Kryptowährungen und Blockchain-Technologie. Er ordnet komplexe Themen verständlich, datenbasiert und ohne leere Versprechen ein.
- XRP und XRPL
- Bitcoin
- Krypto-Steuern
- Börsen-Vergleiche
- On-Chain-Analyse