News · Sicherheit
Symbiosis-Bitcoin-Bridge: Was vier Tage nach dem Vorfall belegt ist und was offen bleibt
Am 11. September gingen 137,313244 Ether in zwei Transaktionen an eine nicht zugeordnete Adresse. Was die öffentlichen Daten belegen, was sie nicht zeigen und was du prüfen kannst, wenn du die Bridge genutzt hast.
Phil5 Min. Lesezeit
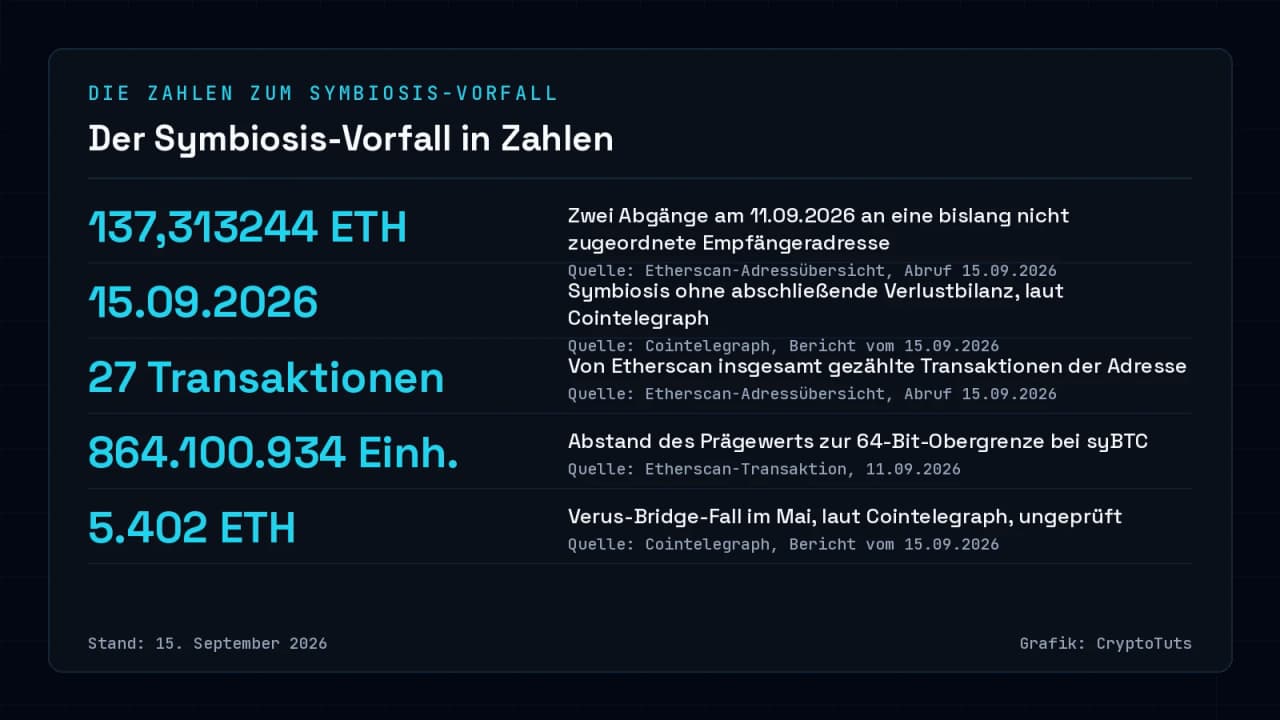
Am 11. September 2026 gingen von der Ethereum-Adresse 0x025122b6…5d3Ba2 zusammen 137,313244 Ether ab: 130 Ether um 04:37:59 UTC und 7,313244 Ether um 05:02:59 UTC, beide an dieselbe Empfängeradresse 0x7cd28D8E…600192. Die Adressübersicht bei Etherscan nennt dazu Anzeigewerte von 324.875,20 und 18.276,09 US-Dollar, gemessen beim Abruf am 15. September 2026 und nicht zum Zeitpunkt der Überweisungen.
Es ist der Morgen des Vorfalls an der Bitcoin-Bridge von Symbiosis. Wie hoch der Schaden ist, steht vier Tage später nicht fest: Symbiosis hat laut dem Bericht von Cointelegraph vom 15. September 2026 keine abschließende Aufstellung der Verluste veröffentlicht und einen Entschädigungsrahmen für betroffene Liquiditätsgeber bisher nur angekündigt. Wer dort Liquidität bereitgestellt oder die Bitcoin-Route genutzt hat, bekommt eine Antwort deshalb vorerst nur aus den öffentlichen Transaktionsdaten.
Viel ist das nicht. Etherscan führt für die Adresse beim Abruf am 15. September 2026 insgesamt 27 Ethereum-Transaktionen und zeigt davon die letzten 25. Ob die Adresse dem Angreifer gehört, ist nicht bestätigt, ein Label trägt sie bei Etherscan nicht.
Die Spur des 11. September, Schritt für Schritt
Der Tag beginnt für diese Adresse mit zwei kleinen Abgängen kurz vor 01:00 UTC: um 00:38:35 UTC 0,006 Ether an einen Vertrag, den Etherscan mit „Relay: Depository“ beschriftet, um 00:40:47 UTC 0,01 Ether an 0xB4769e9c…72521 mit der Methode „Meta Route“. Beide Bezeichnungen stammen vom Blockexplorer, nicht vom Protokoll.
Gut zwei Stunden später werden Freigaben erteilt: um 03:05:47 UTC eine Approve-Transaktion an den Vertrag „Symbiosis SyBTC: syBTC Token“, zwölf Sekunden danach eine zweite an „Uniswap Protocol: Permit2“. Solche Freigaben gehören zum Alltag jeder Wallet-Nutzung und sagen für sich genommen nichts über eine Absicht.
Um 04:33:47 UTC folgt eine Transaktion an den Vertrag 0xD7c3DF25…Dd38B3, die Etherscan mit der abgeschnittenen Methodenbezeichnung „Burn Synthetic T…“ ausweist. Was dabei verbucht wurde, sagt dieser Name nicht.
Kurz darauf, um 04:35:23 UTC, verbucht das Transaktionsprotokoll bei Etherscan 18.446.744.072.845.450.682 syBTC-Basiseinheiten von derselben Adresse an 0x000000000004444c…8A90, eine Adresse, die der Uniswap-v4-Infrastruktur zugerechnet wird; bestätigt ist diese Zuordnung nicht. Der Rohwert liegt 864.100.934 Basiseinheiten unter der Obergrenze eines vorzeichenlosen 64-Bit-Werts von 18.446.744.073.709.551.616. Was diese Nähe technisch bedeutet, lässt der Wert allein offen, und ohne die Dezimalstellen des syBTC-Vertrags ergibt er auch keine Tokenmenge.
Danach ist auf der Adresse fast nichts mehr übrig: Beim Abruf am 15. September 2026 weist Etherscan noch 0,01035765 BNB im Anzeigewert von 7,47 US-Dollar und 0,000000131 Ether aus. Wohin die Mittel geflossen sind, zeigen diese Restbestände nicht.
Warum die üblichen Kennzahlen den Schaden nicht zeigen
Die naheliegende Abkürzung, den Schaden am gesperrten Kapital abzulesen, führt in die Irre. Die Protokolldaten von DefiLlama dokumentieren als Methodik für Symbiosis, die in den Portals-V2-Verträgen gesperrten Stablecoins zu zählen, Stand 15. September 2026. Ein Rückgang dieser Kennzahl wäre deshalb kein Maß für Verluste an der Bitcoin-Bridge.
Derselbe Eintrag führt Symbiosis in der Kategorie „Cross Chain Bridge“, nennt zwei Audits und listet Bitcoin unter den unterstützten Netzwerken. Die Zahl zwei sagt nichts darüber, wer wann was geprüft hat und ob die Bitcoin-Bridge Gegenstand dieser Prüfungen war.
Auch der Vertragscode erklärt den Vorfall nicht. Die unter der Adresse 0x01a8b61e…50ad abgerufene Token-Seite zu syBTC bei Etherscan zeigt eine Quelltextstruktur aus OpenZeppelin-ERC20-Bausteinen und der Datei contracts/synth-core/SyntERC20.sol. Einsehbarer Quelltext ist eine Frage der Transparenz und keine Aussage über die Sicherheit des Bridge-Mechanismus.
Kommen bei solchen Vorfällen Mittel zurück?
Cointelegraph nennt im selben Bericht zwei ältere Fälle. Im Mai wurde die Verus-Ethereum-Bridge über eine gefälschte Cross-Chain-Überweisung um 5.402 Ether im damaligen Wert von rund 11,6 Millionen US-Dollar geleert; nach einem Angebot von 25 Prozent gab der Angreifer 75 Prozent der Mittel zurück und behielt rund 1.350 Ether.
Im Juni zog ein „infinite mint“-Exploit rund 4,6 Millionen US-Dollar aus Secret Network. Zwei Fälle sind kein Muster: Eine Häufung, einen Trend oder eine Wahrscheinlichkeit dafür, dass bei Symbiosis etwas zurückkommt, belegen sie nicht.
Woran du erkennst, ob dich das betrifft
Hast du die Bitcoin-Route von Symbiosis genutzt, ist der konkreteste Schritt die Durchsicht deiner erteilten Token-Freigaben. Zwei solche Freigaben stehen in der beschriebenen Spur, eine an den syBTC-Token-Vertrag und eine an Uniswap Permit2. Sieh nach, welche Freigaben in deiner Wallet offen stehen, und widerrufe, was du nicht mehr brauchst; welche Wallets das unterstützen, steht im Wallet-Vergleich.
Der zweite Schritt ist Beobachten. Der angekündigte Entschädigungsrahmen für betroffene Liquiditätsgeber war zum Stand des Berichts vom 15. September 2026 nicht veröffentlicht; Umfang und Frist einer möglichen Erstattung lassen sich bis dahin nicht beziffern.
Wo eine solche Veröffentlichung stehen kann, zeigt der Vertrag selbst: Die Token-Seite zu syBTC verlinkt symbiosis.finance als Adresse des Projekts.
Vorsicht bei Rückholangeboten
Unabhängig von diesem Fall: Die BaFin stellte am 4. Mai 2026 klar, dass sie die Website verfolgnsfundrecovery(.)com nicht betreibt, auf der Verbraucherinnen und Verbrauchern Unterstützung beim Zurückerhalten von Geldern aus Betrugsfällen angeboten wird, und rät dringend davon ab, auf solche Angebote einzugehen. Den Hintergrund findest du in der Einordnung der BaFin-Warnung, die Mitteilung selbst bei der BaFin.
Offen bleibt die größte Stelle dieser Spur: Wem die Empfängeradresse der 137,313244 Ether gehört, ist ungeklärt. Ob dahinter eine Börse, ein Mixer oder eine weitere eigene Adresse steht, geben die öffentlichen Daten nicht her.
* Werbehinweis: Dieser Artikel enthält eine Partnerkennzeichnung. Bei einem Vertragsabschluss über die markierte Partnerbox erhält CryptoTuts unter Umständen eine Provision; die redaktionelle Bewertung bleibt davon unberührt. Mehr erfahren
Quellen
- Cointelegraph: Symbiosis recovered 15 BTC from bridge hack, offers 20% bounty · Cointelegraph
- Etherscan: Transaktion 0x907a0b0d… mit syBTC- und WBTC-Bewegungen vom 11.09.2026 · Etherscan
- Etherscan: Token-Seite Symbiosis SyBTC (0x01a8b61e…50ad) · Etherscan
- Etherscan: Adressübersicht 0x025122b60470EEe9e7947fbD922FE0d35F5d3Ba2 · Etherscan
- DefiLlama-API: Protokolldaten und Methodik zu Symbiosis · DefiLlama
- DefiLlama-API: Datensatz zu Hacks und Bridge-Exploits · DefiLlama
- BaFin-Verbrauchermitteilung vom 4. Mai 2026 zu verfolgnsfundrecovery(.)com · BaFin
Autor dieses Beitrags

Phil
Gründer & Chefredakteur · Krypto seit 2017
Phil ist Gründer von CryptoTuts und beschäftigt sich seit 2017 mit Bitcoin, Kryptowährungen und Blockchain-Technologie. Er ordnet komplexe Themen verständlich, datenbasiert und ohne leere Versprechen ein.
- XRP und XRPL
- Bitcoin
- Krypto-Steuern
- Börsen-Vergleiche
- On-Chain-Analyse