News · Sicherheit
Fake-Jobangebot angeklickt: Trenne dein Gerät sofort vom Internet
Das gemeinsame Advisory von sieben Behörden warnt: Auch nach dem Entfernen der Schadsoftware können deine Wallet-Daten schon abgeflossen sein, richte sofort ein neues Wallet ein.
Phil5 Min. Lesezeit
Mindestens 30.000 Rechner in mehr als 100 Ländern, infiziert zwischen etwa Dezember 2025 und Juli 2026: Diese Zahl rechnen sieben Behörden aus Japan, den USA, Australien und Deutschland der nordkoreanischen Gruppe WaterPlum zu, ausdrücklich als Untergrenze. Für dich zählt daraus eine einzige Frage: Lief fremder Code aus einem Bewerbungsverfahren auf dem Gerät, auf dem auch dein Wallet liegt?
Wenn ja, lautet die Antwort der Behörden: Geh davon aus, dass Daten einschließlich der Wallet-Informationen bereits abgeflossen sind, auch nach Erkennung und Entfernung der Schadsoftware.
Daraus folgt der erste Schritt sofort. Trenne das Gerät vom Internet, sobald der Virenschutz anschlägt oder du einen Verdacht hast.
Wenn du die Datei schon ausgeführt hast: die Reihenfolge zählt
Danach gilt die Reihenfolge des gemeinsamen Hinweises:
- Lege auf einem separaten Gerät ein neues Wallet an und übertrage alle Werte dorthin.
- Speichere die neue Seed Phrase offline.
- Sichere wichtige Daten und setze das Betriebssystem vollständig neu auf.
Beim allerersten Schritt gehen zwei Behörden auseinander. Das BSI empfiehlt bei Verdacht auf Schadprogrammbefall, den Computer auszuschalten und über ein an einem sauberen Rechner erstelltes Rescue-Medium neu zu starten. Das FBI riet in seiner Mitteilung vom 3. September 2024, betroffene Geräte eingeschaltet zu lassen, um wiederherstellbare Spuren zu sichern. Der gemeinsame Hinweis selbst nennt nur die Trennung vom Internet.
Für das Neuaufsetzen nennt die BSI-Empfehlung zur Infektionsbeseitigung die Neuformatierung des Systemlaufwerks mit dem Rückspielen vorab gesicherter Systemabbilder als beste Methode; Voraussetzung sind aktuelle Back-ups von Betriebssystem, Daten und Programmen. Stand des Abrufs ist der 21. September 2026, die Empfehlung gilt allgemein für Schadprogrammbefall.
Wer bereits Werte verloren hat, wird schnell zur Zielgruppe angeblicher Rückholdienste: dazu die Warnung der BaFin zu angeblicher Krypto-Rückführung.
Die Masche beginnt mit einem Jobangebot und endet im Wallet
Die Ansprache läuft über soziale Medien, Online-Jobportale sowie Gig- und Freelance-Plattformen. Wer antwortet, soll eine Programmieraufgabe lösen oder im technischen Online-Interview einen angeblichen Fehler beheben, lädt dafür Dateien herunter und führt sie selbst aus. Woran du gefälschte Ansprachen erkennst, steht im Ratgeber zum Phishing-Schutz.
Ob dein eigener Fall dazugehört, zeigen drei Merkmale aus den Ermittlungen:
- Im Videogespräch nutzten die Akteure Software für KI-Gesichtstausch, schalteten nach wenigen Minuten ihr Video mit Verweis auf Netzwerkprobleme ab und baten ihr Gegenüber, es ebenso zu tun.
- Im Projektordner lag bei der Schadsoftware StoatWaffle eine manipulierte VS-Code-Konfigurationsdatei, getarnt als Repositorium mit Blockchain-Bezug; sie startet Code, sobald du den Ordner öffnest und ihm vertraust.
- Entschieden hat die Vertrauensfrage beim Öffnen: Im Restricted Mode, also mit Nein beantwortet, führt VS Code die Datei
.vscode/tasks.jsonbeim Start nicht aus.
Abgegriffen wird, was Zugang verschafft: im Browser gespeicherte Zugangsdaten, Zwischenablage, Tastatureingaben, Bildschirmfotos, Wallet-Daten wie Private Key und Seed Phrase sowie Bilder von Ausweisdokumenten. Das ist die Zielliste der Schadsoftware; den Einzelfall klärt erst die Prüfung deines Geräts.
So öffnest du das nächste fremde Projekt, ohne dass Code startet
Prüfschritte vor dem ersten Klick
- Öffne unbekannte VS-Code-Projekte im Restricted Mode, sieh dir
.vscode/tasks.jsonvorher an und starte sie aus Pfaden, die du noch nicht als vertrauenswürdig markiert hast. - Führe Code aus unvertrauten Quellen nur in einer Sandbox oder virtuellen Maschine aus, getrennt vom Gerät mit deinen Kryptowerten.
- Prüfe vorher auf verschleierte Abschnitte und auf Zeichenfolgen wie
curl,base64,-enc,mshtaoderhidden; sie sind Warnhinweise, keine verlässliche Erkennung.
Keine Entwarnung
Die beschriebenen Merkmale sind ausdrücklich Beispiele, die Akteure entwickeln ihre Methoden fortlaufend weiter. Eine Aufgabe, die in keines der Muster passt, bleibt damit prüfbedürftig.
30.000 Geräte, 7.000 Wallets: Was sieben Behörden gemeinsam feststellen
Hinter dem gemeinsamen Cybersicherheitshinweis vom 18. September 2026 stehen NPA und National Cybersecurity Office aus Japan, FBI und DC3 aus den USA, das ACSC der Australian Signals Directorate sowie BND und Bundesamt für Verfassungsschutz.
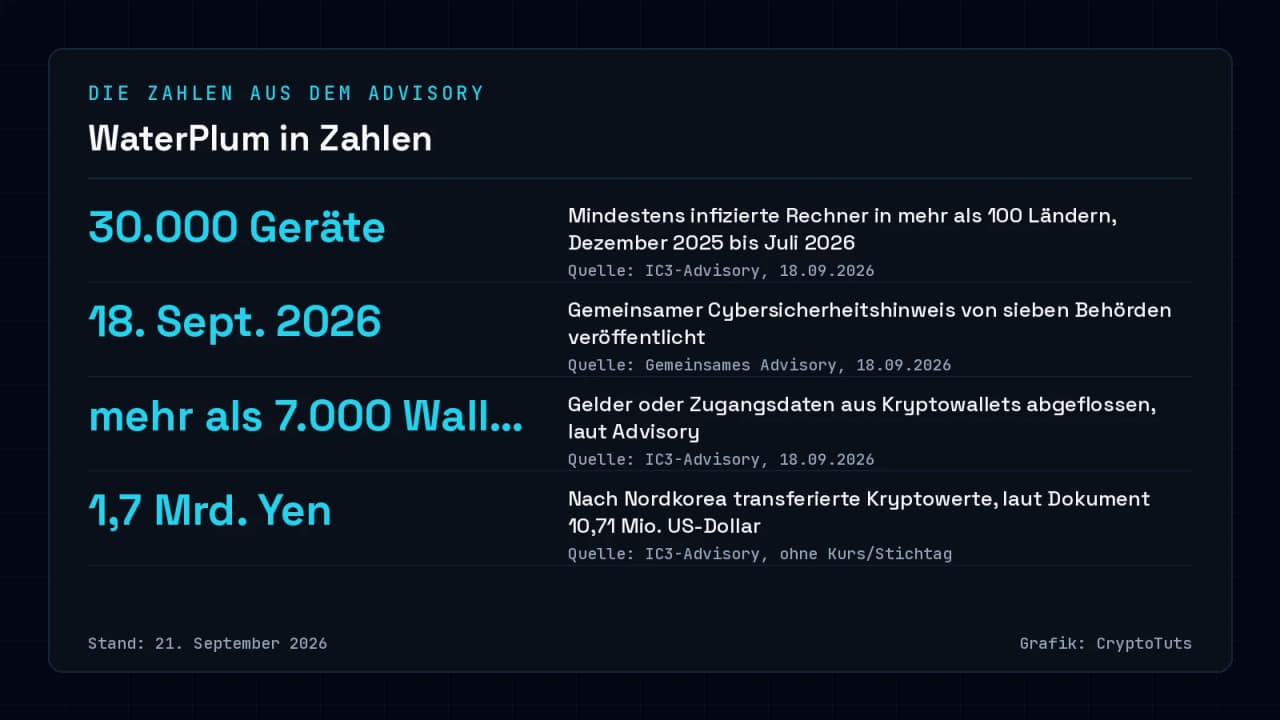
Für denselben Zeitraum beziffert das Dokument die nach Nordkorea transferierten Kryptowerte auf 1,7 Milliarden japanische Yen und nennt dazu 10,71 Millionen US-Dollar. Belastbar ist der Yen-Betrag; die Dollarangabe stammt aus dem Dokument, Umrechnungskurs und Stichtag bleiben offen.
Sie stammen aus mehr als 7.000 Kryptowallets, aus denen Gelder oder Zugangsdaten abflossen. Gezählt sind Wallets, nicht Menschen, und abgeflossenes Geld und erbeutete Zugangsdaten stecken in derselben Zahl.
Alle diese Werte führt das Dokument als Untergrenze. Ob die mindestens 30.000 Geräte einzelne Rechner oder gezählte Infektionen sind, legt es offen.
Warum eine Warnung aus Japan auch dich in Deutschland betrifft
Der BND bewertet WaterPlum, auch bekannt als Contagious Interview, zusammen mit dem IT-Worker-Umfeld als nahezu sicher kurzfristige Bedrohung für Bürgerinnen und Bürger sowie Unternehmen in Deutschland und anderen Staaten der Union, so seine Veröffentlichung vom 18. September 2026. Das ist eine Einschätzung mit Wahrscheinlichkeitsangabe; Fallzahlen für Deutschland stehen noch aus.
Unterschiedlich deutlich sind die Behörden bei der Zuschreibung: NPA und FBI bewerten, dass WaterPlum-Akteure und ein Teil der nordkoreanischen IT-Worker unter dem 313. General Bureau des Munitions Industry Department arbeiten, das dem Zentralkomitee der Arbeiterpartei Koreas untersteht; der BND hält diese Unterstellung für wahrscheinlich.
Deine Frage ist kleiner und heute zu beantworten. Lief fremder Code auf dem Gerät mit deinem Wallet, gehst du vom Abfluss aus, trennst das Gerät vom Netz und ziehst deine Werte auf ein neues Wallet um.
* Werbehinweis: Dieser Artikel enthält eine gekennzeichnete Partnerempfehlung (Tangem). CryptoTuts erhält bei Vertragsabschluss über diesen Link möglicherweise eine Provision; das ändert nichts an der redaktionellen Einschätzung. Mehr erfahren
Quellen
- Joint Cybersecurity Advisory: North Korean "WaterPlum" Cyber Actor Group Targeting IT Professionals (18.09.2026) · FBI Internet Crime Complaint Center (IC3)
- National Police Agency Japan: Public Attribution zu WaterPlum und nordkoreanischen IT-Arbeitern (PDF, 18.09.2026) · National Police Agency Japan
- National Police Agency Japan: Hinweisseite zur Public Attribution (18.09.2026) · National Police Agency Japan
- Bundesnachrichtendienst: Joint Cybersecurity Advisory zum nordkoreanischen Cyberakteur WaterPlum (18.09.2026) · Bundesnachrichtendienst
- Bundesamt für Verfassungsschutz: Internationaler Sicherheitshinweis, Illegale Devisenbeschaffung durch nordkoreanische Cyberaktivitäten (PDF, 18.09.2026) · Bundesamt für Verfassungsschutz
- Bundesamt für Verfassungsschutz: Sicherheitshinweis für die Wirtschaft 02/2024, Nordkoreanische IT-Worker (PDF, 01.10.2024) · Bundesamt für Verfassungsschutz
- FBI IC3 Public Service Announcement I-090324-PSA: North Korea Aggressively Targeting Crypto Industry (03.09.2024) · FBI Internet Crime Complaint Center (IC3)
- BSI: Infektionsbeseitigung für PCs, Laptops und Co. · Bundesamt für Sicherheit in der Informationstechnik
- North Korea's WaterPlum Crypto Thefts Attributed · Blockchain Reporter
- North Korean hackers infect thousands of devices across 100 countries as part of 'WaterPlum' campaign · The Record
- North Korean hackers scam IT job seekers, steal Rs 100 crore (21.09.2026) · India Today
Autor dieses Beitrags

Phil
Gründer & Chefredakteur · Krypto seit 2017
Phil ist Gründer von CryptoTuts und beschäftigt sich seit 2017 mit Bitcoin, Kryptowährungen und Blockchain-Technologie. Er ordnet komplexe Themen verständlich, datenbasiert und ohne leere Versprechen ein.
- XRP und XRPL
- Bitcoin
- Krypto-Steuern
- Börsen-Vergleiche
- On-Chain-Analyse