Analyse · Sicherheit
6.000 Monero in 24 Stunden: Das fordert die Revolut-Erpresser
Revolut erklärt, von der Gruppe keinen direkten Kontakt erhalten zu haben. Was im gestohlenen Datenpaket steckt und warum die Bank die Zahlen nicht bestätigt.
Phil6 Min. Lesezeit
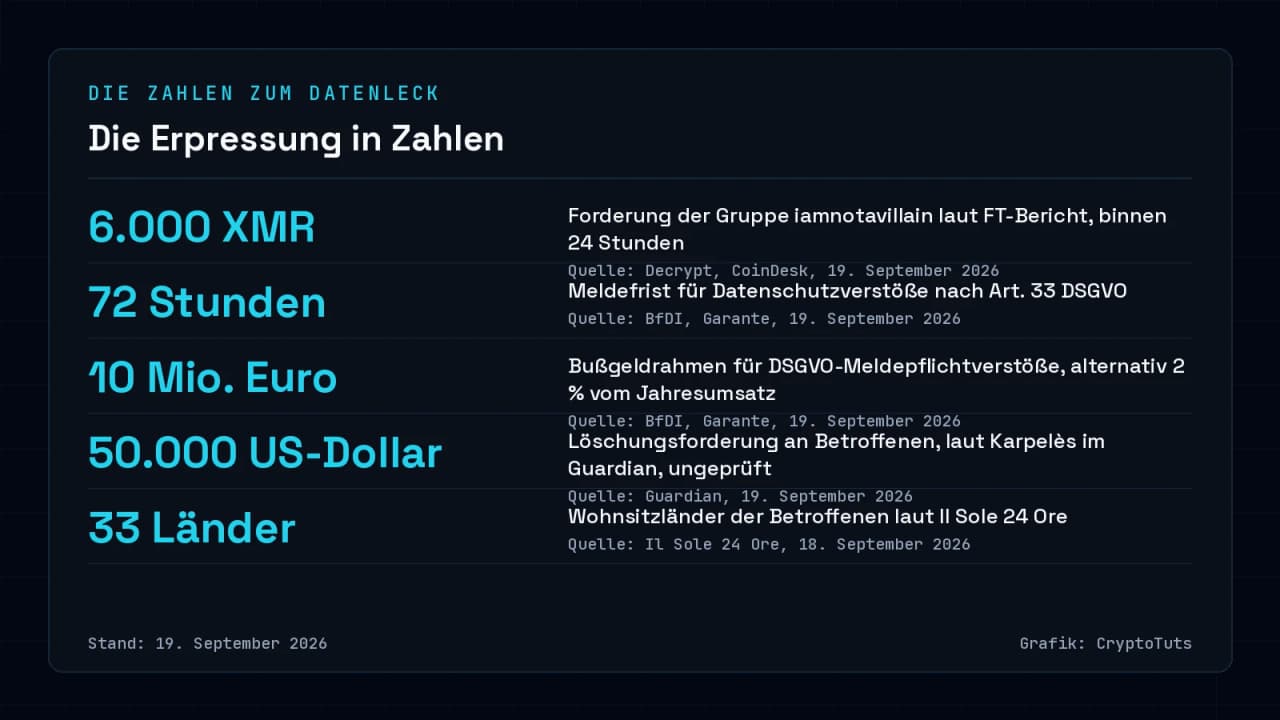
Eine Gruppe, die sich iamnotavillain nennt, verlangt von Revolut 6.000 XMR, in der Forderung selbst mit 3.000.000 US-Dollar beziffert, zahlbar binnen 24 Stunden; andernfalls will sie die Kundendaten verkaufen. Die Forderung steht öffentlich auf einer eigens eingerichteten Seite, veröffentlicht am Mittwoch der Berichtswoche. Decrypt und CoinDesk geben dazu einen Bericht der Financial Times wieder.
Für dich als Kunde entscheidet sich alles daran, was in diesem Paket steckt. Nach dem FT-Bericht, wie ihn Decrypt und CoinDesk wiedergeben, gehören dazu Ausweis- und Führerscheinkopien, die Selfies aus der Verifizierung und vollständige Transaktionshistorien.
Revolut erklärte dazu, Systeme und Kundengelder seien unberührt und die begrenzte Zahl betroffener Personen direkt kontaktiert worden. Dein erster Prüfpunkt ist damit die eigene Postbox: Wer von Revolut direkt angeschrieben wurde, gehört nach Darstellung des Unternehmens zu den Betroffenen.
Der Weg dorthin führte über den Posteingang, nicht über die Firewall: Revolut gab die Daten selbst heraus, nachdem Auskunftsersuchen von einer echten Behörden-E-Mail-Adresse eingegangen waren. Diesen Ablauf beschreibt der Artikel vom 14. September 2026. Neu ist die öffentliche Geldforderung, und mit ihr zwei Fragen: Bin ich betroffen, und was passiert jetzt mit Ausweis- und Transaktionsdaten?
Was die Gruppe fordert und was Revolut dazu sagt
Revolut bestreitet, überhaupt angesprochen worden zu sein. Ein Sprecher erklärte gegenüber Cointelegraph, CoinDesk und dem Guardian, das Unternehmen habe von den Personen oder der Gruppe hinter diesen Behauptungen keinen direkten Kontakt und keine Forderung erhalten. Die CoinDesk-Fassung trägt den Stand 17. September 2026, 08:50 UTC.
Die Gegenseite schildert diesen Punkt genauso. Die Angreifer sagten der Financial Times, bis zur Veröffentlichung habe es keine Verhandlungen mit Revolut gegeben; wiedergegeben ist das über CoinDesk.
Wie groß das Paket ist, beschreibt bisher allein der FT-Bericht. Decrypt führt darin zusätzlich Namen, Geburtsdaten, Berufe, Wohnadressen, Kontoauszüge mit IBAN und Wallet-Bezügen sowie Auszahlungsdaten auf. Grundlage ist eine 60 Sekunden lange Bildschirmaufnahme, die die Gruppe der Financial Times zeigte und die einen Ausschnitt dokumentiert.
Wie viele Menschen betroffen sind, beantwortet Revolut mit einem Wort: begrenzt. Das Unternehmen spricht von einer begrenzten Zahl direkt kontaktierter Personen und lässt ebenso offen, welche Behörde betroffen war. Die in der Berichterstattung kursierende Zahl stammt aus dem Bericht der Financial Times, nicht von der Bank.
Il Sole 24 Ore ordnet die Betroffenen geografisch ein: überwiegend Frankreich und die Schweiz, daneben 31 weitere Länder, zusammen also 33. Ob Kunden in Deutschland dazugehören, klärt erst eine Aufschlüsselung durch Revolut oder eine Aufsichtsbehörde.
Wie die Daten das Haus verlassen haben
Der Abfluss lief über den regulären Weg für Behördenanfragen. Die Auskunftsersuchen kamen von der echten E-Mail-Domain einer Behörde und trugen eine gültige Authentifizierung; die Bank gab die Daten daraufhin heraus, wie Decrypt, CoinDesk und der Guardian übereinstimmend wiedergeben. Revolut nennt den Vorgang einen ausgeklügelten externen Identitätsbetrug, und das ist die Bewertung des Unternehmens.
Die Ersuchen erreichten Revolut über ein zertifiziertes E-Mail-Konto, das dem Anschein nach der Präfektur Reggio Calabria des italienischen Innenministeriums zuzuordnen war; so beschreibt es Il Sole 24 Ore. Nach dem von Decrypt referierten FT-Bericht zogen sich diese Anfragen über Monate hin.
Ob die Angreifer dieses Konto übernommen oder die Absenderadresse nur gefälscht haben, klären die italienischen Ermittler derzeit; Il Sole 24 Ore und Cointelegraph führen den Punkt übereinstimmend als Gegenstand der laufenden Ermittlungen.
Wurde gezielt nach Kryptovermögen ausgewählt?
Die Angreifer erklärten der Financial Times, sie hätten ihre Ziele per Blockchain-Analyse ausgewählt und Revolut-Konten mit auffällig hohen Kryptobeständen herausgefiltert; Decrypt und CoinDesk geben das wieder. Diese Selbstauskunft der Täterseite ist von keiner Redaktion geprüft, und ein Betroffener hält dagegen: Mark Karpelès vermutet im Guardian, irrtümlich als vermögend eingestuft worden zu sein.
Karpelès, früher Chef der Börse Mt. Gox, steht hier für einen Einzelfall. Er sagte dem Guardian, er sei von dem Datenleck betroffen, seine Wohnadresse stecke in den Dateien, und er habe deshalb Strafverfolgungsbehörden in Tokio eingeschaltet, wo er lebt.
Aus derselben Schilderung stammt ein zweiter Punkt, der für dich praktisch zählt: Karpelès berichtete dem Guardian von einem anderen Betroffenen, dem der mutmaßliche Erpresser persönliche Daten vorgezeigt und die Löschung gegen 50.000 US-Dollar in Aussicht gestellt habe. Das ist ein Bericht aus zweiter Hand über einen einzelnen Fall, zeigt aber, dass neben der Forderung an die Bank auch Einzelansprachen vorkommen.
Wer den Fall prüft und welche Pflichten gelten
In Italien laufen Ermittlungen. Die Staatsanwaltschaft in Reggio Calabria hat ein Verfahren wegen unbefugten Zugriffs auf ein IT-System von öffentlichem Interesse eingeleitet, das berichtet Cointelegraph; Il Sole 24 Ore beschreibt eine Ausweitung der Ermittlungen. Das Verfahren richtet sich gegen den Zugriff auf das Behördensystem, Beschuldigte und Aktenzeichen sind bislang offen.
Für andere Institute hat der Fall bereits Folgen: Die italienische Datenschutzbehörde hat Banken aufgefordert, die Sicherheit ihrer Zugangssysteme dringend zu überprüfen, und prüft, ob weitere Banken oder Finanzinstitute betroffen sein könnten. Dokumentiert ist diese Aufforderung über Cointelegraph; auf der Themenseite des Garante zum Data Breach steht ein eigener Eintrag dazu noch aus.
Welche Aufsicht am Ende federführend ist, hängt an der Lizenz. Il Sole 24 Ore beschreibt das Italiengeschäft von Revolut als seit Jahren im europäischen Passverfahren betrieben, auf Grundlage einer litauischen Banklizenz und mit nur begrenzter Aufsicht durch die Banca d'Italia.
Unabhängig davon gilt Art. 33 DSGVO: Eine Verletzung des Schutzes personenbezogener Daten ist unverzüglich und möglichst binnen 72 Stunden nach Bekanntwerden der zuständigen Aufsichtsbehörde zu melden. Droht den Betroffenen ein voraussichtlich hohes Risiko, kommt ihre Benachrichtigung hinzu, wie die BfDI und der italienische Garante erläutern.
Der Rahmen dahinter ist erheblich: Für Verstöße gegen die Melde- und Benachrichtigungspflichten aus Art. 33 und 34 DSGVO sieht Art. 83 Abs. 4 DSGVO bis zu 10 Millionen Euro oder bis zu 2 Prozent des gesamten weltweit erzielten Jahresumsatzes des Vorjahres vor, je nachdem, welcher Betrag höher ist. Ob eine Behörde diesen Rahmen hier anwendet, entscheidet sich erst mit einem Verfahren.
Was du jetzt tun kannst
Revolut erklärte, man habe die missbrauchte Adresse nach der Entdeckung gesperrt und die betreffende Behörde sowie Strafverfolgungs-, Datenschutz- und Finanzaufsichtsbehörden informiert. Für dich bleibt die direkte Nachricht der Bank der belastbarste Hinweis darauf, dass deine Unterlagen in dem Paket stecken.
Gegen den Missbrauch bereits abgeflossener Ausweis-, Adress- und Transaktionsdaten richtet ein Passwortwechsel wenig aus; das BSI hält ausdrücklich fest, dass sich Privatpersonen gegen gestohlene Anbieterdatenbanken kaum absichern können. Es setzt deshalb bei den eigenen Zugängen an: starke Passwörter für Bank-, Shop-, Social-Media- und E-Mail-Konten, ein Passwortmanager als Unterstützung und eine aktivierte Zwei-Faktor-Authentisierung.
Ob deine Zugangsdaten bereits in einem Leak auftauchen, kannst du über die Leakchecker der Universität Bonn und des Hasso-Plattner-Instituts prüfen, auf die das BSI im Cybersicherheits-Lotsen verweist. Wer nach einem solchen Vorfall Angebote zur angeblichen Rückholung von Kryptowerten bekommt, findet das Muster in der BaFin-Warnung zu angeblicher Krypto-Rückführung über finanzforensik.com.
Stand dieser Angaben ist der 19. September 2026. Alle tragenden Punkte stammen bisher aus dem Bericht der Financial Times und dessen Wiedergabe bei Decrypt, CoinDesk, Cointelegraph, dem Guardian und Il Sole 24 Ore; eigene Stellungnahmen von Revolut, dem Garante und der Staatsanwaltschaft Reggio Calabria stehen aus. Klarer wird das Bild mit einer offiziellen Betroffenenzahl, einer Äußerung des Garante oder der litauischen Aufsicht und einem Ermittlungsergebnis zur Herkunft der E-Mail.
* Werbehinweis: Dieser Artikel enthält eine gekennzeichnete Partnerempfehlung. CryptoTuts erhält bei Vertragsabschluss über den Partnerlink eine Provision; das ändert nichts an der Einordnung im Text. Mehr erfahren
Quellen
- Revolut hackers demand $3M Monero ransom, threaten to sell customer data (Report) · Decrypt
- Revolut data breach: Monero ransom demand, no direct contact · Cointelegraph
- Revolut hackers demand $3 million in Monero, threaten to sell customer data · CoinDesk
- Revolut reportedly facing $3m ransom demand after hackers steal hundreds of customers' data · The Guardian
- Revolut: initial investigations do not confirm the theft of 147 gigabytes of data from the Ministry of the Interior · Il Sole 24 Ore
- Informationen zu Meldungen von Datenschutzverstößen (Art. 33 und Art. 34 DSGVO) · Bundesbeauftragte für den Datenschutz und die Informationsfreiheit
- Data Breach (Themenseite) · Garante per la protezione dei dati personali
- Identitätsdiebstahl durch Datenleaks und Doxing · Bundesamt für Sicherheit in der Informationstechnik
Autor dieses Beitrags

Phil
Gründer & Chefredakteur · Krypto seit 2017
Phil ist Gründer von CryptoTuts und beschäftigt sich seit 2017 mit Bitcoin, Kryptowährungen und Blockchain-Technologie. Er ordnet komplexe Themen verständlich, datenbasiert und ohne leere Versprechen ein.
- XRP und XRPL
- Bitcoin
- Krypto-Steuern
- Börsen-Vergleiche
- On-Chain-Analyse