Analyse · Sicherheit
Frische Adressen: Musst du wegen KI jetzt umziehen?
Ethereum-Forscher Justin Drake rät zur Planung, Vitalik Buterin warnt vor Hast. Unbenutzte Adressen nennt Buterin eine gute Idee, wenn es dir leichtfällt.
Phil7 Min. LesezeitAktualisiert 8.10.2026
Musst du deine Coins jetzt auf frische Adressen umziehen, weil KI die Signaturen deiner Wallet knacken könnte? Überstürzen musst du nichts. Ethereum-Forscher Justin Drake rief die Branche am 7. Oktober 2026 in seinem Beitrag auf X auf, ruhig mit der Planung eines „Bunker-Modus“ zu beginnen, und empfahl persönlich den Umzug auf frische Adressen. Vitalik Buterin antwortete am selben Tag, er rate niemandem zu hastigem Umschichten; unbenutzte Adressen hält er aber für eine gute Idee, wenn es dir leichtfällt.
Das Wichtigste in Kürze
- Drake empfahl am 7. Oktober 2026 persönlich eine geplante Migration auf frische Adressen, Buterin rät von hastigem Umschichten ab.
- Hat deine Ethereum-Adresse noch nie etwas gesendet, bleibt ihr Public Key verborgen; ein Wechsel dorthin ist nach Buterin eine gute Idee, wenn er dir leichtfällt.
- Den großen Umzug auf quantensichere Signaturen erwartet ethereum.org nach dem geplanten Netzwerk-Update Hegotá und der geplanten Umsetzung von EIP-8141, angeleitet von deiner Wallet.
Kein hastiger Umzug, aber unbenutzte Adressen sind eine gute Idee
Hinter dem Rat steckt eine einfache Mechanik. ECDSA ist das Verfahren auf Basis elliptischer Kurven, mit dem eine Wallet Transaktionen unterschreibt. Zu deinem privaten Schlüssel gehört ein Public Key, also ein öffentlicher Schlüssel. Wäre ECDSA gebrochen, ließe sich aus ihm der private Schlüssel errechnen.
Sobald ein Ethereum-Konto eine Transaktion gesendet hat, liegt dieser Public Key offen auf der Blockchain (ethereum.org, Seitenstand 8. September 2026). Ein Konto, das bisher nur empfangen hat, zeigt lediglich seine Adresse. Sie ist ein Hash des Public Keys, eine Art digitaler Fingerabdruck, der den Schlüssel dahinter verbirgt. Das gibt eine zusätzliche Schutzschicht, beschrieben für Ethereum-Konten; für Bitcoin oder den XRP Ledger ist sie nicht belegt.
Ein Beispiel: Du hast ETH auf eine Adresse überwiesen bekommen und von dort nie etwas gesendet. Dann bleibt dein Public Key verborgen. Hast du von derselben Adresse einmal bezahlt, steht er offen im Netz. Für diesen Fall regt Drake an, den Umzug des Großteils der Mittel auf eine Adresse zu erwägen, die noch nie signiert hat.
Die Zeithorizonte dahinter liegen weit auseinander. Mit Blick auf Quantencomputer sah ethereum.org am 8. September 2026 für Nutzer nichts zu tun. Der NIST-Entwurf setzt Fristen für ECDSA nach 2030 und 2035, während Buterin bei gitterbasierten Verfahren, einer Familie quantensicherer Signaturen, schon in den nächsten zwei Jahren ernste Rückschläge durch KI-Mathematik für gut möglich hält. Bis deine Wallet-Software dich auf quantensichere Signaturen umstellt, bleibt die unbenutzte Adresse der Schritt, den Buterin empfiehlt, wenn er dir leichtfällt.
Buterin knüpft seinen Rat an eine Bedingung: Wenn es dir leichtfällt, halte deine Mittel auf Adressen, mit denen noch keine Transaktion ausgeführt wurde. Im selben Atemzug mahnt er zur Vorsicht bei Migrationen. Auch Drake sieht Anlass zum Handeln, warnt aber, eine überstürzte Migration würde mehr schaden als nützen. Hintergrund zur eigenen Verwahrung bietet der Wallet-Vergleich von CryptoTuts.
Für Multisig-Wallets, die für eine Zahlung mehrere Unterschriften brauchen, hat Buterin einen eigenen Rat. Er hält Bestätigungen offchain, also außerhalb der Blockchain, für besser als onchain. So bleiben die Signaturen der einzelnen Unterzeichner verborgen. Fiele ECDSA schneller als erwartet, bliebe nur der Sammler der Signaturen als einzelner Schlüssel übrig, statt dass jedermann zugreifen könnte.
Beide raten also von Eile ab, gewichten den Umzug aber verschieden.
Drake will planen, Buterin bremst: wo die beiden auseinanderliegen
Drake schreibt, Halter sollten erwägen, den Großteil ihrer Mittel auf Adressen zu verschieben, die noch nie eine Transaktion signiert haben. Den Anfang sollen große und versierte Halter machen. Nach einer Signatur soll das Restguthaben auf eine neue Adresse wandern. Die könne möglicherweise aus derselben Seed-Phrase stammen, also aus der Wortliste, aus der deine Wallet ihre Schlüssel erzeugt.
Den Umzug selbst hält Drake für einen einfachen, vorbeugenden Schritt. Er brauche weder neue Kryptographie noch neue Wallets. Von Panik rät er ab.
Buterin nimmt das Risiko ernst, gewichtet den Umzug aber anders. Er hält es für möglich, dass ECDSA wegen KI, zusätzlich zum Quantenrisiko, schneller als erwartet fällt. Darin sieht er den Grund für die Empfehlung frischer Adressen.
Grundsätzlich fordert Buterin, die Abhängigkeit von quanten- und KI-anfälliger Kryptographie zu verringern. Heute hastig Mittel in neue Wallets zu verschieben, empfiehlt er dagegen niemandem.
Nichts unter Zeitdruck verschieben
Buterin schreibt aus eigener Erfahrung, er habe durch missglückte Migrationen mehr Geld verloren als durch alle Hacks zusammen. Erzeuge eine neue Adresse in deiner eigenen Wallet, prüfe sie sorgfältig und verschiebe nichts unter Zeitdruck.
OpenAI liefert Mathematik, den Wallet-Bezug stellt erst Drake her
Drake bezog sich auf die OpenAI-Veröffentlichung vom Vortag. Sie habe klargemacht, dass mathematische Superintelligenz da sei, wertete er. OpenAI selbst beschreibt seine Ergebnisse vorsichtiger.
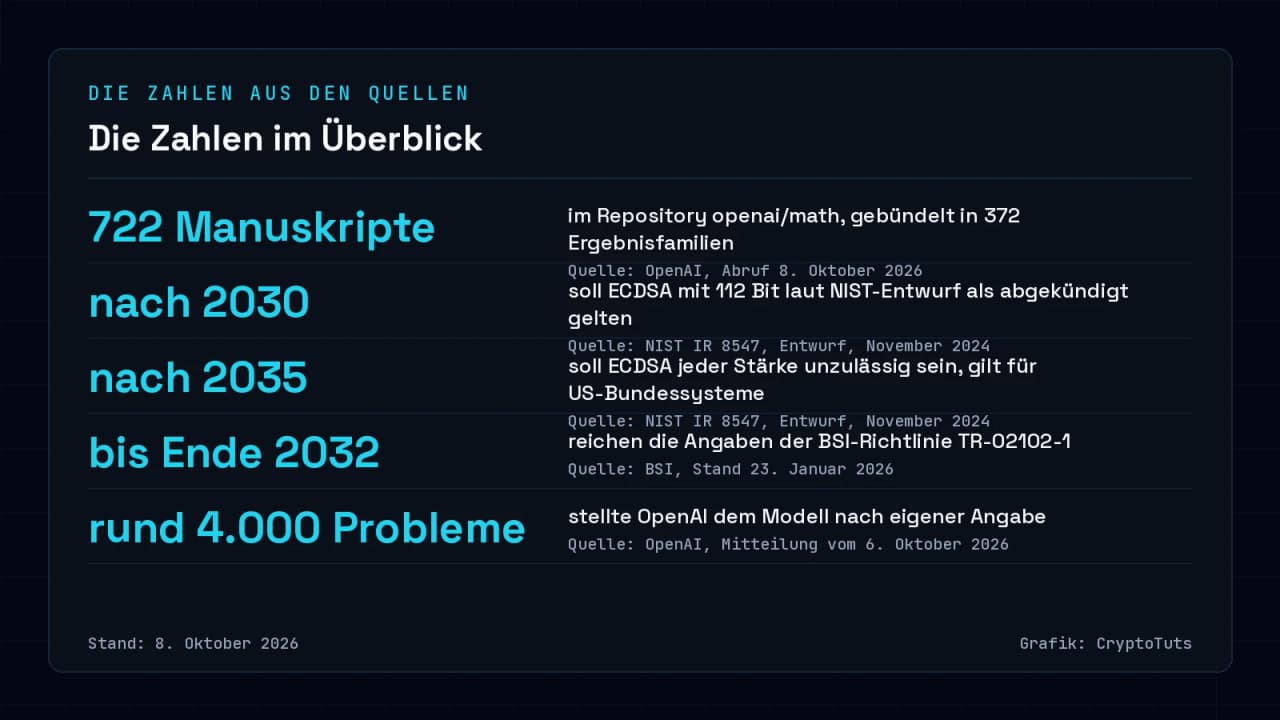
Am 6. Oktober 2026 hatte OpenAI nach eigener Darstellung eine breite Reihe neuer mathematischer Ergebnisse veröffentlicht, erzeugt von einem internen Spitzenmodell. Im Repository openai/math auf GitHub standen beim Abruf am 8. Oktober 2026 722 Manuskripte in 372 Ergebnisfamilien. Eine Familie bündelt zusammengehörige Arbeiten, die 722 zählen also Manuskripte und keine unabhängigen Durchbrüche.
Dem Modell wurden nach OpenAI-Angaben rund 4.000 Probleme gestellt. Ein Ergebnis verbrauchte im Schnitt Rechenleistung entsprechend rund drei Stunden ChatGPT-Pro-Denkzeit.
Die Belastbarkeit der Sammlung ordnet OpenAI selbst ein. Sie enthält Ergebnisse in unterschiedlichen Prüfstadien. Viele sind in Lean formalisiert, also von einem Programm Schritt für Schritt maschinell nachgeprüft. In den übrigen könnten Fehler stecken.
Für deine Wallet zählt vor allem ein Befund: Die OpenAI-Mitteilungen zur Veröffentlichung, darunter der Eröffnungsbeitrag im OpenAI-Forum, erwähnen weder ECDSA noch elliptische Kurven noch Angriffe auf Signaturen oder Wallets. Den Bezug zu Krypto-Wallets stellt erst Drake her. Der Befund gilt für die Mitteilungen; die 722 Manuskripte selbst müsste man einzeln prüfen.
BSI, NIST und ethereum.org planten den Abschied von ECDSA schon vorher
Am 8. September 2026, also vor Drakes Aufruf, gab ethereum.org Entwarnung: Nutzer müssten derzeit nichts tun, ihre Mittel seien sicher. Kein heutiger Quantencomputer könne die Kryptographie von Ethereum bedrohen. Die Einschätzung gilt allein dem Quantenrisiko.
Langfristig sollen trotzdem alle Konten auf quantensichere Signaturen umziehen, also auf Verfahren, die auch Quantencomputern standhalten sollen. ethereum.org erwartet das nach Hegotá, einer geplanten Hard Fork, die die Regeln für das ganze Netzwerk ändert, und nach der ebenfalls geplanten Umsetzung von EIP-8141. Deine Wallet-Software soll dich dabei anleiten; mehr zu Hegotá steht in unserer Analyse zur Hegotá-Hard-Fork.
Das BSI, Deutschlands Behörde für IT-Sicherheit, hält strengere Anforderungen an Verfahren mit elliptischen Kurven wie ECDSA für denkbar. Ihre Sicherheit hängt an der Annahme, dass Angreifer die mathematische Struktur der Kurve nicht als Rechenabkürzung nutzen können. Deshalb könnten die Anforderungen in den kommenden Jahren vorsorglich steigen, so die Technische Richtlinie des BSI zu kryptographischen Verfahren (TR-02102-1, Stand 23. Januar 2026).
Zugleich betont das BSI, dass grundlegende Fortschritte bei Angriffsalgorithmen nicht vorhersagbar seien. Prognosen über sechs bis sieben Jahre hinaus nennt es schwierig. Seine Angaben gelten bis Ende 2032.
Konkrete Jahreszahlen nennt die US-Standardbehörde NIST in ihrem Entwurf zur Umstellung auf Post-Quanten-Kryptographie (IR 8547, November 2024). Danach soll ECDSA mit 112 Bit Sicherheitsstärke nach 2030 als abgekündigt gelten und ECDSA jeder Stärke nach 2035 als unzulässig. Die Fristen gelten für US-Bundessysteme, ein Termin für deine Wallet ist das nicht.
Der NIST-Entwurf setzt damit Fristen für ECDSA nach 2030 und 2035. ethereum.org erwartet die Umstellung nach Hegotá und der Umsetzung von EIP-8141, angeleitet von der Wallet-Software. Das Risikoszenario beschreibt Buterin: KI könnte ECDSA schneller fallen lassen als erwartet.
Woran du erkennst, ob aus der Warnung Ernst wird
Drei Dinge kannst du selbst im Blick behalten:
- Schau in der Transaktionsliste deiner Wallet nach, ob deine Ethereum-Adresse schon einmal etwas gesendet hat; nur dann liegt ihr Public Key offen.
- Achte auf Hinweise deiner Wallet-Software zur Umstellung auf quantensichere Signaturen, die ethereum.org nach Hegotá und der Umsetzung von EIP-8141 erwartet.
- Verfolge, ob das BSI in einer neuen Fassung seiner Richtlinie die Anforderungen an elliptische Kurven erhöht und ob der NIST-Entwurf final erscheint.
Hinter der Debatte steht ein Unterschied zwischen zwei Familien quantensicherer Signaturen. Gitterbasierte Verfahren wie ML-DSA beruhen auf schwierigen Rechenaufgaben in mehrdimensionalen Zahlengittern, hashbasierte allein auf Hashfunktionen. Buterin hält es für gut möglich, dass die konkrete Sicherheit der Gitterverfahren in den nächsten zwei Jahren durch KI-Mathematik ernsthaft leidet. Er folgert daraus größere Sicherheitsreserven für diese Verfahren, nicht ihr Ende.
Laut Buterin steuert die Lean-Ethereum-Roadmap, der langfristige Umbauplan des Protokolls, seit etwa einem Jahr auf „hash-only“ zu, also ohne Gitterverfahren, ML-DSA oder Falcon.
Für hashbasierte Verfahren spricht laut BSI, dass ihre Sicherheit nur auf Annahmen über Hashfunktionen beruht. Bei sorgfältig berücksichtigter Implementierungssicherheit könnten sie deshalb grundsätzlich auch allein eingesetzt werden, statt im Doppelpack mit einem klassischen Verfahren. NIST hat ein solches Verfahren am 13. August 2024 als finalen Standard veröffentlicht: SLH-DSA auf Basis von SPHINCS+ (FIPS 205).
Eine unabhängige Fachstimme zur KI-gestützten Analyse von ECDSA gibt es neben Drake und Buterin bisher nicht; BSI und NIST schreiben über Quantenrisiken. Wer XRP hält, findet Grundlagen zur Verwahrung auf unserer Seite zur XRP-Wallet. Für dich heißt das: Du musst heute nichts überstürzen. Hat deine Adresse schon gesendet und fällt dir ein Wechsel leicht, ist eine unbenutzte Adresse nach Buterins Rat eine gute Idee.
* Werbehinweis: Dieser Artikel enthält eine Partnerbox (Werbung). Wenn du über den Partnerlink abschließt, erhält CryptoTuts möglicherweise eine Provision. Die redaktionellen Aussagen bleiben davon unberührt. Mehr erfahren
Quellen
- Justin Drake auf X: Aufruf zum „Bunker-Modus“ vom 7. Oktober 2026 · X (Justin Drake)
- Vitalik Buterin auf X: Antwort zu Risiken durch KI-beschleunigte Mathematik vom 7. Oktober 2026 · X (Vitalik Buterin)
- OpenAI: Repository openai/math auf GitHub · OpenAI
- BSI TR-02102-1: Kryptographische Verfahren, Empfehlungen und Schlüssellängen, Version 2026-01 · Bundesamt für Sicherheit in der Informationstechnik (BSI)
- NIST FIPS 205: Stateless Hash-Based Digital Signature Standard (SLH-DSA) · National Institute of Standards and Technology (NIST)
- NIST IR 8547 (Initial Public Draft): Transition to Post-Quantum Cryptography Standards · National Institute of Standards and Technology (NIST)
- ethereum.org: Post-quantum cryptography on Ethereum · ethereum.org
- OpenAI: Sharing AI progress in mathematics · OpenAI
- OpenAI Forum: First look at mathematics manuscripts from an internal frontier model at OpenAI · OpenAI
Autor dieses Beitrags

Phil
Gründer & Chefredakteur · Krypto seit 2017
Phil ist Gründer von CryptoTuts und beschäftigt sich seit 2017 mit Bitcoin, Kryptowährungen und Blockchain-Technologie. Er ordnet komplexe Themen verständlich, datenbasiert und ohne leere Versprechen ein.
- XRP und XRPL
- Bitcoin
- Krypto-Steuern
- Börsen-Vergleiche
- On-Chain-Analyse