Analyse · sicherheit
Binance-Hack: Wann kommen Kunden wieder an ihr Geld?
Der Hack war am 29. Oktober 2026, seit Sonntag, 1. November, sind laut heise nach Binance-Angaben erste Auszahlungen möglich. Für welche Coins und Netzwerke, ist nicht belegt.
Phil7 Min. LesezeitAktualisiert 3.11.2026
Binance wurde am 29. Oktober 2026 gehackt, nach Zählung von TRM Labs gingen rund 6,36 Milliarden US-Dollar an den Angreifer. Seit Sonntagvormittag, 1. November, sind nach Angaben der Börse wieder erste Auszahlungen möglich; für welche Coins und Netzwerke, ist nicht belegt. Die Verluste will Binance selbst tragen, berichten heise und BBC. Für dich als Kunde heißt das: Die Börse sagt zu, den Schaden nicht an dich weiterzugeben.
Das Wichtigste in Kürze
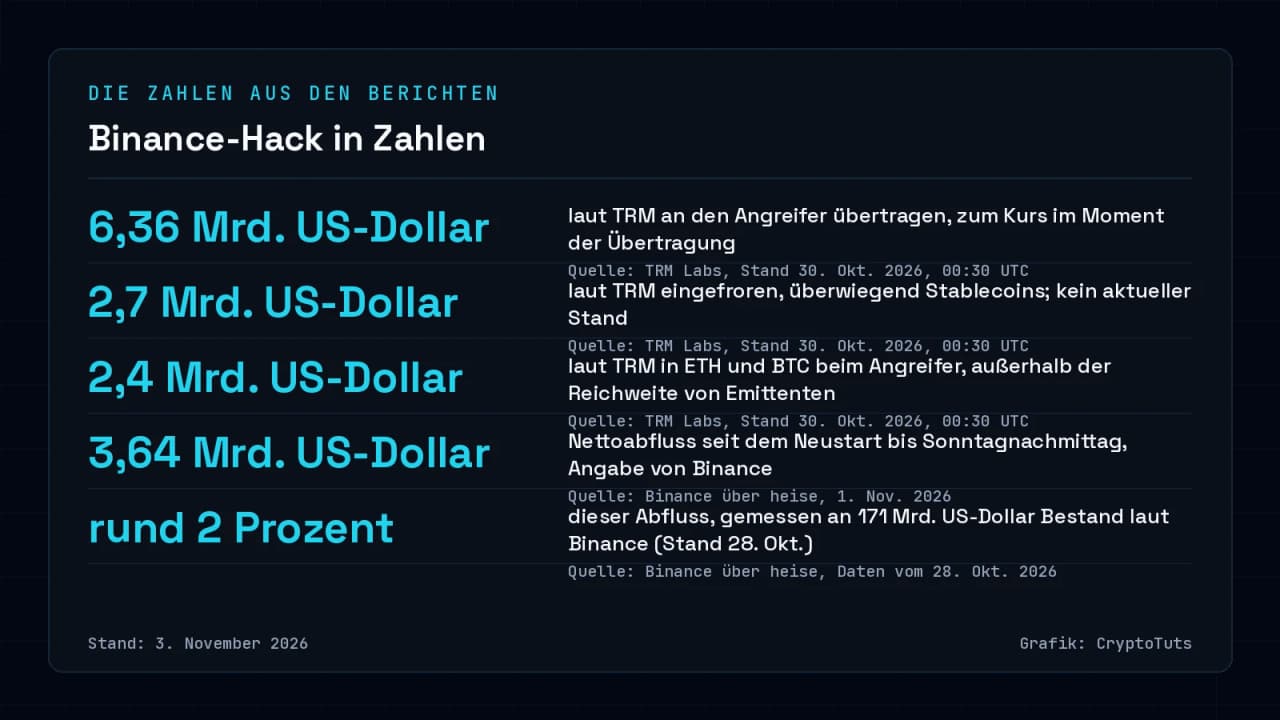
- Bis Sonntagnachmittag zogen Kunden laut Binance über heise netto rund 3,64 Mrd. US-Dollar ab, rund 2 Prozent der mit 171 Mrd. bezifferten Bestände (Datenstand 28. Oktober 2026).
- Laut TRM waren bis 30. Oktober, 00:30 UTC, rund 2,7 Mrd. US-Dollar eingefroren, darunter Stablecoins von Tether, Circle, Ripple und World Liberty Financial.
- Das FBI schreibt den Hack laut heise und BBC der nordkoreanischen Gruppe TraderTraitor zu.
Seit Sonntag zahlt Binance wieder aus
Die ersten Auszahlungen laufen seit Sonntagvormittag, das hat Binance auf X mitgeteilt, wie heise berichtet. Die Meldung spricht von ersten Auszahlungen; welche Coins auf welchem Netzwerk schon wieder frei sind, prüfst du am schnellsten direkt in deinem Konto. Wie der Angriff ablief und wie es zum Stopp kam, steht im Bericht vom 1. November zum Binance-Hack.
Für dein Guthaben zählt die Zusage, die Binance seit dem Hack wiederholt: Die Börse trägt die Verluste selbst und wälzt sie nicht auf die Nutzer ab, so berichten es heise und die BBC. Heise zitiert Binance in deutscher Übersetzung: „Binance wird die finanziellen Auswirkungen dieses gestohlenen Vermögens tragen, nicht unsere Nutzer“. Es ist ein Versprechen der Börse, keine Garantie für jedes einzelne Guthaben.
Kunden zogen bis Sonntagnachmittag netto rund 2 Prozent der von Binance genannten Bestände ab
Der Nettoabfluss, also Auszahlungen minus Einzahlungen, lag bis Sonntagnachmittag, 1. November 2026, bei rund 3,64 Milliarden US-Dollar. Nach den Binance-Zahlen bei heise flossen seit dem Neustart rund 4,65 Milliarden US-Dollar ab, 1,01 Milliarden kamen neu hinzu. Gemessen sind Abhebungen von Kunden, getrennt von der Beute des Angreifers.
Binance setzt den Abfluss ins Verhältnis zu Kryptobeständen von 171 Milliarden US-Dollar und kommt auf rund 2 Prozent. Von je 100 Dollar, die Binance als Bestand angibt, gingen bis Sonntagnachmittag also netto rund 2 Dollar hinaus. Der Nenner ist eine Angabe der Börse mit Datenstand 28. Oktober 2026, dem Tag vor dem Hack, und keine geprüfte Reserve.
Zwei weitere Angaben stehen neben diesem Sonntagswert. Der X-Account @cz_binance schrieb am 1. November um 18:02 UTC, zwölf Stunden nach dem Neustart liege der Nettoabfluss bei 2,1 Prozent, das meiste davon in den ersten Stunden.
Das Handelsblatt gibt eine spätere Binance-Mitteilung wieder: Bis Montagmorgen, 2. November, hätten Nutzer unterm Strich 4,7 Milliarden US-Dollar abgezogen. Wie sich dieser Wert zu den 3,64 Milliarden netto vom Sonntag verhält, ist offen.
Die Lage habe sich laut Unternehmensangaben stabilisiert, die Abflüsse lägen im Rahmen der Erwartungen, schreibt das Handelsblatt. Zuletzt hätten Nutzer ihre Einzahlungen wieder „stetig erhöht“. Das ist die Selbsteinschätzung der Börse, und an den nächsten Bestandsdaten kannst du sie messen.
Von rund 6,36 Milliarden Dollar Beute waren bis 30. Oktober 2,7 Milliarden gesperrt
Die rund 6,36 Milliarden US-Dollar von TRM sind eine Summe von Einzelübertragungen auf zehn Blockchains, Stand 30. Oktober 2026, 00:30 UTC. Jede ist mit dem Kurs bewertet, den der Coin beim Abfluss hatte. Zu den Kursen bei Erstellung des TRM-Beitrags wären es rund 6,23 Milliarden US-Dollar.
Chainalysis kommt auf rund 6,4 Milliarden US-Dollar unautorisierte Übertragungen aus den Hot-Wallets. Das sind die ständig mit dem Internet verbundenen Börsenwallets, aus denen Auszahlungen laufen. Den Rechenweg legt TRM offen, Chainalysis nennt seine Bewertungsmethode nicht.
Einfrieren heißt: Der Herausgeber eines Tokens sperrt ihn an einer Adresse, sodass er sich nicht mehr bewegen lässt. Bis 30. Oktober 2026, 00:30 UTC, zählte TRM rund 2,7 Milliarden US-Dollar der Beute als eingefroren. Rund 2,67 Milliarden davon sind Stablecoins, gesperrt von Tether, Circle, Ripple und World Liberty Financial.
Die übrigen rund 30 Millionen US-Dollar in ETH und ARB sperrte der Arbitrum Security Council, das Gremium, das im Notfall Eingriffe in das Netzwerk Arbitrum beschließen kann. Für XRP-Halter ist Ripple der Bezug: Das Unternehmen gehört zu den vier Stablecoin-Emittenten, für die TRM eine gemeinsame Summe nennt.
Nach eigener Rechnung aus beiden TRM-Werten waren damit gut 42 Prozent der rund 6,36 Milliarden US-Dollar gesperrt. Der Stand ist über drei Tage alt. Gesperrt heißt festgesetzt: Zurück bei Binance oder den Kunden ist dieses Geld damit noch nicht.
Chainalysis nennt ohne Stichtag rund 2,8 Milliarden US-Dollar eingefrorene Mittel.
Der zweite große Block liegt dort, wo kein Emittent eingreifen kann. Am 30. Oktober hielt der Angreifer nach TRM mehr als 420.000 ETH und 18.270 BTC im Wert von rund 2,4 Milliarden US-Dollar, dazu kleinere Beträge auf anderen Ketten. Wie viel einer Börsenbeute in einem früheren Fall beim Angreifer blieb, zeigt der Bericht darüber, wie viel der Bitget-Beute noch beim Angreifer liegt.
Das FBI nennt TraderTraitor, Nordkorea hält mit einer Andeutung dagegen
TraderTraitor ist der Name, unter dem FBI und Analysefirmen eine nordkoreanische Hackergruppe führen. Dieser Gruppe schreibt das FBI den Binance-Hack zu, berichten heise und BBC. Dass auch TRM und Chainalysis denselben Namen nennen, ist keine unabhängige Bestätigung der FBI-Angabe.
Den Schaden beziffert das FBI nach heise auf mehr als sechs Milliarden US-Dollar, eine Mindestangabe und keine dritte Schätzung neben TRM und Chainalysis.
Zugleich rief das FBI Branchenpartner auf, Transaktionen mit Adressen der Gruppe zu blockieren, wie heise und BBC berichten.
Die BBC schreibt zudem, neben FBI und Cyberanalysten habe auch der Secret Service erklärt, Nordkorea habe den Hack orchestriert.
TRM Labs schreibt den Angriff nach eigener Angabe mit hoher Sicherheit TraderTraitor zu. Als Grundlage nennt die Firma allgemein Erkenntnisse innerhalb und außerhalb der Blockchain.
Konkreter wird Chainalysis: Die Binance-Beute habe sich onchain mit Mitteln aus dem Bitget-Diebstahl vermischt, der Nordkorea zugeschrieben wurde. Bekanntgegeben hat die Firma ihre Zuschreibung am 30. Oktober um 0:30 Uhr Ostküstenzeit. Die Vermischung ist ein Indiz der Firma, das sich an weiteren Befunden der Behörden messen lassen muss.
Nordkorea hält dagegen. In der Erklärung, die laut der Staatsagentur KCNA am 2. November veröffentlicht wurde, heißt es:
If it carefully examines who will get the large amount of the so-called stolen cryptocurrency when the latter is retrieved, it may get a clue about who is behind the hacking incident.
Auf Deutsch: Wer genau prüfe, wer die große Menge der sogenannten gestohlenen Kryptowährung nach ihrer Rückholung bekomme, finde vielleicht einen Hinweis darauf, wer hinter dem Hack steckt. Dazu verweist die Erklärung auf eine angebliche US-Ankündigung, gestohlene Kryptowerte als strategische Reserve zu nutzen. Die Erklärung bleibt bei dieser Andeutung und gibt die US-Ankündigung als eigene Behauptung wieder.
Wie der Angreifer an die Wallets kam und worauf du jetzt achtest
Zum Einfallstor gibt es bisher zwei Erklärungen. Binance nannte zunächst den kompromittierten Laptop eines Ingenieurs, berichten heise und BBC. Inzwischen geht die Börse nach heise von mehreren Einfallstoren aus.
TRM hält es für am wahrscheinlichsten, dass der Angreifer das Signatursystem der Hot-Wallets kompromittiert hat, also die Technik, die Auszahlungen aus diesen Wallets freigibt. Das gelte über mehrere Blockchains hinweg. Es ist eine Einschätzung der Firma.
Unterm Strich: Am 29. Oktober 2026 gingen nach TRM rund 6,36 Milliarden US-Dollar von Binance an den Angreifer, seit dem 1. November sind wieder erste Auszahlungen möglich. Rund 2,7 Milliarden waren bis 30. Oktober eingefroren, weitere rund 2,4 Milliarden in ETH und BTC lagen außer Reichweite der Emittenten. Die Spur nach Nordkorea stützt sich auf FBI-Angaben aus Medienberichten und auf zwei Analysefirmen.
Woran du erkennst, wie es weitergeht: Binance hatte laut heise für Montag, 2. November, aktualisierte Bestandsdaten angekündigt. Sobald sie vorliegen, lässt sich prüfen, wie sich die Bestände seit dem 28. Oktober verändert haben und ob die Einschätzung der Börse trägt.
Ebenso aufschlussreich wird eine Ursachenanalyse von Binance, die zum Stand des TRM-Beitrags noch ausstand; sie sollte zeigen, wie der Angreifer an die Wallets kam. Dazu kommen neue Stände zu eingefrorenen Mitteln, am besten mit Stichtag.
Stand der Zahlen
Onchain-Werte von TRM: 30. Oktober 2026, 00:30 UTC. Abflusszahlen von Binance laut heise: bis Sonntagnachmittag, 1. November 2026; laut Handelsblatt: bis Montagmorgen, 2. November 2026. Die Angaben von Binance und FBI stammen überwiegend aus Berichten von heise, BBC und Handelsblatt, die Echtheit des Accounts @cz_binance ist ungeprüft.
* Werbehinweis: Dieser Artikel enthält eine Partnerbox (Werbung). Über sie kann CryptoTuts eine Provision erhalten. Die Aussagen des Artikels bleiben davon unberührt. Mehr erfahren
Quellen
- TRM Labs: North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History · TRM Labs
- Chainalysis: The $6.4 Billion Binance Hack: Tracing the North Korea Link · Chainalysis
- heise online: FBI: Nordkorea steckt hinter Milliarden-Kryptodiebstahl bei Binance · heise online
- BBC: North Korea denies being behind record $6.3bn Binance hack · BBC
- Handelsblatt: Kryptowährungen: Diese Folgen hat der Binance-Hack für Bitcoin, Ether und Co. · Handelsblatt
- KCNA: Press Statement of Kim Yo Jong, Department Director of C.C., WPK · KCNA
- X-Post @cz_binance vom 1. November 2026 · X (@cz_binance)
Autor dieses Beitrags

Phil
Gründer & Chefredakteur · Krypto seit 2017
Phil ist Gründer von CryptoTuts und beschäftigt sich seit 2017 mit Bitcoin, Kryptowährungen und Blockchain-Technologie. Er ordnet komplexe Themen verständlich, datenbasiert und ohne leere Versprechen ein.
- XRP und XRPL
- Bitcoin
- Krypto-Steuern
- Börsen-Vergleiche
- On-Chain-Analyse