Analyse · Sicherheit
Optimizely-Schadcode bei mindestens 178 Organisationen
Report URI zählte am 16. November 2026 188 infizierte von 1.611 geprüften Snippets. Wer an dem Tag eine Wallet-Adresse kopiert hat, gleicht die Empfängeradresse im Wallet ab.
Phil7 Min. LesezeitAktualisiert 19.11.2026
Am 16. November 2026 lief über das Testwerkzeug Optimizely Schadcode auf den Websites von mindestens 178 Organisationen. So viele zählte das Sicherheitsunternehmen Report URI in einer eigenen Stichprobe. Optimizely arbeitet mit einem Snippet, einem Codeschnipsel, den Websites bei jedem Aufruf nachladen. Hast du an diesem Tag auf einer betroffenen Seite eine Wallet-Adresse kopiert, zählt für dich ein Prüfschritt: Vergleiche die Empfängeradresse auf dem Display deiner Wallet mit der Adresse, die du bezahlen wolltest.
Wer am 16. November eine Wallet-Adresse kopiert hat, prüft die Empfängeradresse auf dem Wallet-Display
Entscheidend ist, womit du vergleichst. Das Sicherheitsunternehmen StepSecurity rät, die Adresse auf dem Display deiner Wallet oder Hardware-Wallet mit der Adresse abzugleichen, die du bezahlen wolltest, statt mit der kopierten.
Als Zeitfenster nennt StepSecurity etwa 04:00 bis 21:00 UTC am 16. November 2026. In deutscher Winterzeit (MEZ, UTC+1) sind das etwa 05:00 bis 22:00 Uhr.
Ein Beispiel: Du hast am 16. November um 19:30 Uhr eine Wallet-Adresse kopiert und eine Überweisung abgeschickt. Das entspricht 18:30 UTC und liegt mitten im Fenster. Dann öffnest du die Überweisung in deiner Wallet und gleichst die Empfängeradresse mit der Adresse ab, die du bezahlen wolltest.
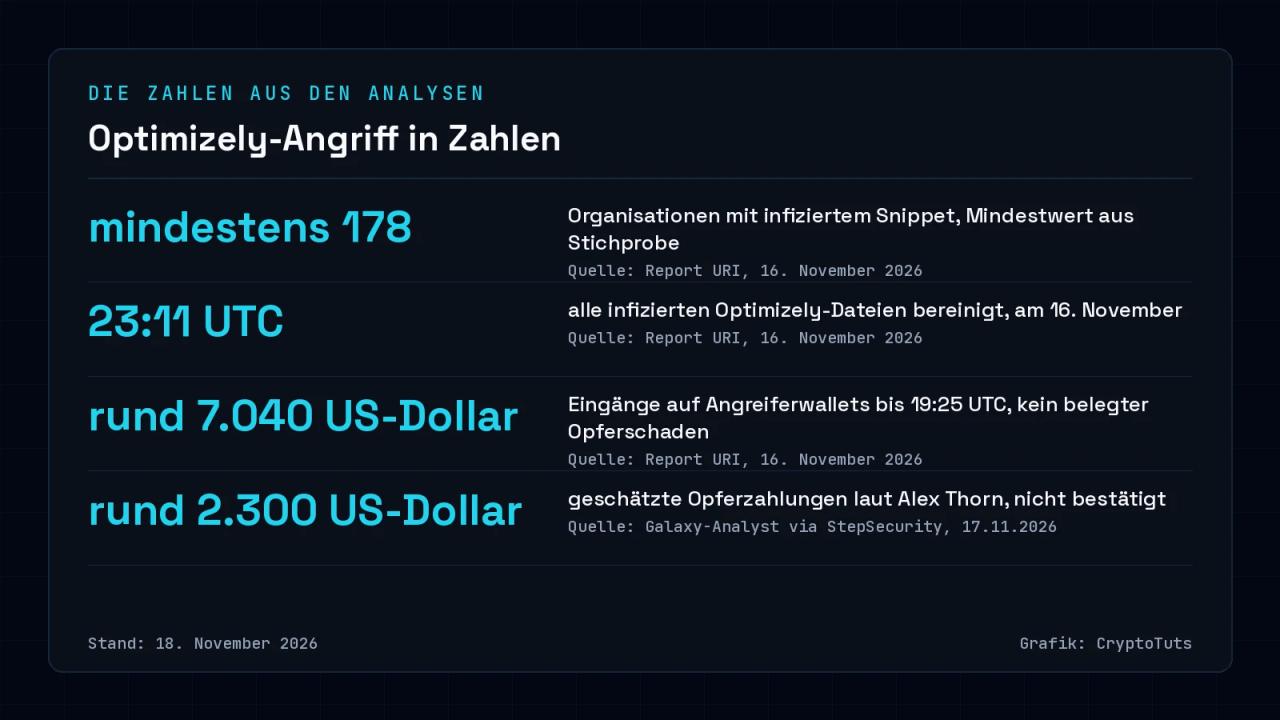
Prüfe auch, was du spät am Abend kopiert hast. Report URI sah erst um 23:11 UTC alle infizierten Optimizely-Dateien bereinigt. Das war 00:11 Uhr MEZ in der Nacht zum 17. November.
Mindestens 178 Organisationen lieferten den Code aus, darunter BBC, Zoom und Ledger
Report URI prüfte am 16. November 1.611 Optimizely-Snippets, überwiegend aus eigenen Crawl-Daten. In 188 davon steckte der Schadcode, sie gehörten 178 Organisationen. Weil die Zählung aus einer Stichprobe stammt, ist 178 ein Mindestwert.
Auf der Liste stehen BBC, Zoom, CNN und HSBC, außerdem Ledger mit ledger.com und www.ledger.com. Für BBC und HSBC UAE hat das Sicherheitsunternehmen Hudson Rock zusätzlich eigene Proben des Schadcodes gesichert.
Bei Ledger beobachtete Report URI die Bereinigung des Snippets um 20:41 UTC. Wann die Infektion dort begann, nennen die Quellen nicht.
Betroffen war das Optimizely-Snippet auf der Website. Für einen Zugriff auf Ledger-Geräte, private Schlüssel oder Kundendaten gibt es keinen Beleg.
Manche Seiten schützen sich mit einer CSP, einer Regel der Website, welche fremden Skripte laden dürfen. Eine Variante des Schadcodes trug jedoch eine vollständige Kopie direkt im Optimizely-Snippet, das belegen Report URI und Hudson Rock. Bei HSBC blockierte die CSP nach der Auswertung von Report URI das nachgeladene Skript track.js und den Datenabfluss, die eingebettete Kopie lief trotzdem. Den Adresstausch innerhalb der Seite hielt die Regel damit nicht auf.
Report URI hat die CSP der betroffenen Organisationen gegen die Anforderungen des Schadcodes geprüft. Bei 24 von 159 ausgewerteten Organisationen hätte sie den Code blockiert, bei 17 nur den Datenabfluss. 68 hatten gar keine CSP, bei 50 ließ sie Code und Abfluss durch. Gecrawlt hat Report URI dafür 256 Hosts der Betroffenen.
Salesforce untersucht laut CSO Online und Reuters unbefugte Änderungen an Optimizely-Skripten auf bestimmten eigenen Websites. Das Unternehmen hat die Skripte vorsorglich in Preview- und Produktivinstanzen abgeschaltet.
Equifax, das Report URI ebenfalls unter den Betroffenen führt, hat laut der Reuters-Meldung den Vorfall sofort untersucht und die Nutzung von Optimizely beendet. Hinweise auf eine Kompromittierung der eigenen Systeme hat Equifax nach eigener Angabe nicht gefunden.
Rund 7.040 Dollar gingen bei den Angreifern ein, wie viel davon Opfer zahlten, ist strittig
Report URI zählte auf den Wallets der Angreifer bis 16. November, 19:25 UTC, Eingänge im Gegenwert von rund 7.040 US-Dollar, alle innerhalb von etwa neun Stunden. Rund 5.380 US-Dollar davon kamen in Bitcoin. Eingänge sind allerdings kein belegter Opferschaden, denn ein Teil kann vom Angreifer selbst stammen.
Alex Thorn von Galaxy Digital schätzt laut StepSecurity, dass Opfer insgesamt rund 2.300 US-Dollar sendeten. Der Großteil der Bitcoin sehe nach eigenen Mitteln des Angreifers aus, die über eine Börse zurückgeleitet worden seien. StepSecurity hält die Transaktionsmuster mit beiden Lesarten für vereinbar und kann Thorns Schätzung nicht bestätigen.
Eine aktualisierte Tabelle von Report URI vom 17. November, 09:17 UTC, weist Eingänge von 5.489, 760, 719, 101 und 82 US-Dollar aus. Zusammengerechnet sind das 7.151 US-Dollar Gegenwert.
Am 17. November zwischen 04:11 und 05:39 UTC leerte der Angreifer die Wallets, so die Zeitleiste von Report URI.
Die letzten 116 USDT gingen an eine TRON-Adresse, die laut Report URI schon im März und am 3. November 2026 zum Auszahlen diente. StepSecurity nennt dafür den 24. März und den 3. November.
Am 17. November gegen 10:18 UTC, nach der Leerung, kam laut StepSecurity noch eine Zahlung von 1,7065 Litecoin hinzu, nach Rechnung von StepSecurity rund 75 US-Dollar. Um 19:51 UTC lag sie unbewegt auf der Adresse. Wie sich solche Gelder on-chain weiterverfolgen lassen, zeigt der Artikel zur Beute aus dem Binance-Hack 2026.
Im selben Skript steckten ein Kartenskimmer und Exploit-Ketten für ältere iPhones
Der Teil des Schadcodes, der Krypto-Halter betrifft, heißt track.js. Das ist eine Adresstausch-Routine, also Code, der Wallet-Adressen gegen Adressen des Angreifers austauscht. Report URI sah track.js am 16. November um 08:28 UTC zum ersten Mal auf bbc.com, gebaut wurde es um 08:10 UTC. Eine frühere Injektion um 04:21 UTC lud einen Baustein, der nach Hudson Rock nur den Weg zu iPhones belegt.
Aus den Empfehlungen von Report URI, ergänzt um den Display-Abgleich von StepSecurity, ergeben sich drei Schritte:
- Gleiche jede Krypto-Überweisung vom 16. November auf dem Wallet-Display mit der Adresse ab, die du bezahlen wolltest.
- Beobachte deine Kartenabrechnung, falls du auf einer betroffenen Seite mit Karte gezahlt hast.
- Aktualisiere iPhone oder iPad auf iOS 18.7.3 oder 26.3 oder neuer.
Um 13:43 UTC kam laut Report URI eine Routine für Kartendaten in track.js dazu. Sie prüft Formulare und POST-Anfragen auf Kartennummer, Ablaufdatum und CVV und schickt vollständige Datensätze an die Domain 1688360.cc. Eingaben in seiteneigenen Formularfeldern lagen in ihrer Reichweite, Zahlungsfenster von Diensten wie Stripe oder Adyen nach Report URI und StepSecurity außerhalb. Beschrieben ist damit, was der Code konnte.
Nach einem Adresstausch greift laut den Code-Analysen eine weitere Funktion, einmal pro Seitenaufruf. Sie sendet die Seiten-URL, die ursprünglichen Adressen, ein Bild der Seite und Cookies an 1688360.cc. Ausgenommen sind HttpOnly-Cookies, also Cookies, die Skripte auf der Seite nicht lesen können.
Auf iPhones und iPads lud das Skript nach der Analyse von Report URI Exploit-Ketten nach, also Folgen von Angriffen auf bekannte Lücken des Betriebssystems. Je nach Version kam Coruna für iOS 13 bis 17 oder DarkSword für iOS 18.x. Für iOS 26 gab es eine eigene Kette, die nur das Gerät erfasste. Laut Kommentaren im Kit gelten iOS 18.7.3 und 26.3 oder neuer als gepatcht.
Hudson Rock sieht in den Daten die Auslieferung der Exploit-Bausteine belegt, aber weder eine Zero-Day-Lücke noch ein erfolgreich kompromittiertes iPhone; getestet wurde in Testumgebungen statt auf echten Apple-Geräten. Wie viele Karten abgegriffen, Cookies oder Screenshots gestohlen und iOS-Geräte infiziert wurden, kann Report URI nach eigener Angabe nicht sehen. Seine Wallet-Zahlen erfassen nur On-Chain-Eingänge.
Optimizely meldet die Lücke als geschlossen, wie der Angreifer an fremde Projekte kam, bleibt offen
Optimizely gibt auf seiner Statusseite (Update vom 17. November, 01:02 UTC) an, die ausgenutzte Schwachstelle in Experimentation sei behoben, der eingeschleuste Code entfernt und betroffene Konten gesichert. Als Einfallstor nannte das Unternehmen gegenüber Gizmodo, wie Decrypt berichtet, gegenüber iTnews und laut CSO Online in einer Kunden-E-Mail den Anmeldeablauf für Experimentation-Konten. Darüber gaben sich die Angreifer laut der E-Mail als Nutzer aus. Wie daraus Schreibzugriff auf viele voneinander unabhängige Kundenprojekte wurde, hat Optimizely laut Decrypt und StepSecurity nicht erklärt.
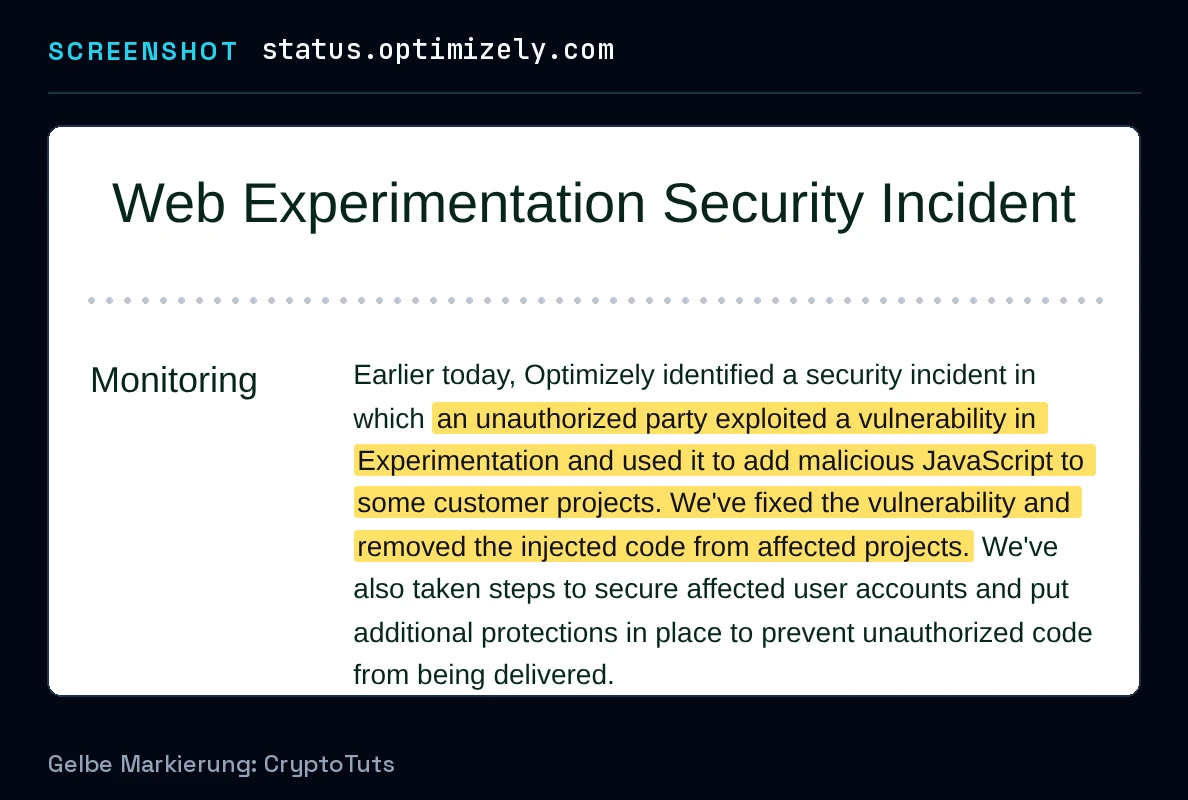
Auch der Beginn ist umstritten. Optimizely datiert den ersten bösartigen Schreibzugriff laut Analyst Frank Dickson, zitiert von CSO Online, auf 07:51 Uhr ohne genannte Zeitzone. Nach Dicksons Rechnung liegt das dreieinhalb Stunden nach der Injektion, die Report URI um 04:21 UTC beobachtet hat.
Scott Helme von Report URI vermutet laut CSO Online eine kleine Diebesgruppe mit Bezug nach China, gestützt auf chinesische Texte im Code. Zugleich schränkt er ein, die Täter könnten das auch nur vortäuschen.
Am 16. November 2026 lieferten mindestens 178 Organisationen über Optimizely Schadcode mit einer Adresstausch-Routine aus. Für dich als Krypto-Halter zählt ein Schritt: die Empfängeradresse jeder Überweisung von diesem Tag auf dem Wallet-Display mit der beabsichtigten Adresse vergleichen. Optimizely meldet die Lücke als behoben, am Morgen des 18. November stand seine Statusseite auf Monitoring.
Stand: 18. November 2026, 08:10 Uhr MEZ. Ob Entwarnung gilt, zeigt sich auf der Statusseite von Optimizely, an einem Statuswechsel oder einem Forensikbericht. Achte außerdem auf eine Stellungnahme von Ledger zum Eintrag von ledger.com und auf eine neue Wallet-Tabelle von Report URI.
* Werbehinweis: Werbung: Dieser Artikel enthält eine Partnerbox (Coinbase). Für Anmeldungen darüber kann CryptoTuts eine Provision erhalten. Die Aussagen des Artikels bleiben davon unberührt. Mehr erfahren
Quellen
- Report URI: World's Largest Brands Infected With Malware Via Optimizely · Report URI
- Optimizely Status: Web Experimentation Security Incident · Optimizely
- StepSecurity: OPTIMJACK, Optimizely-hosted scripts deliver crypto clipper and card skimmer · StepSecurity
- InfoStealers: Poisoned Scripts on BBC, Zoom and Other Major Websites Linked to iPhone Exploit Loaders · Hudson Rock
- CSO Online: Optimizely confirms massive cyberattack on customer websites injected stealer malware · CSO Online
- Reuters via The News: Hackers inject malicious code into websites of Zoom, HSBC, CNN, and IKEA · Reuters (The News)
- Decrypt: Optimizely Hack Hijacked Ledger, BBC and 176 Other Sites to Swap Crypto Wallet Addresses · Decrypt
- iTnews: Hijacked website testing tool plants card skimmer on Australian brands' sites · iTnews
Autor dieses Beitrags

Phil
Gründer & Chefredakteur · Krypto seit 2017
Phil ist Gründer von CryptoTuts und beschäftigt sich seit 2017 mit Bitcoin, Kryptowährungen und Blockchain-Technologie. Er ordnet komplexe Themen verständlich, datenbasiert und ohne leere Versprechen ein.
- XRP und XRPL
- Bitcoin
- Krypto-Steuern
- Börsen-Vergleiche
- On-Chain-Analyse